Telegram’ın Android uygulamasındaki açık, sesli arama yanıtlandığında uzaktan kod çalıştırılmasına izin veriyordu.
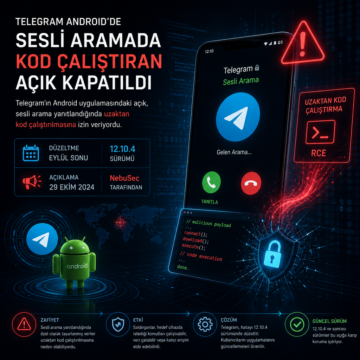


Telegram’ın Android uygulamasındaki açık, sesli arama yanıtlandığında uzaktan kod çalıştırılmasına izin veriyordu.
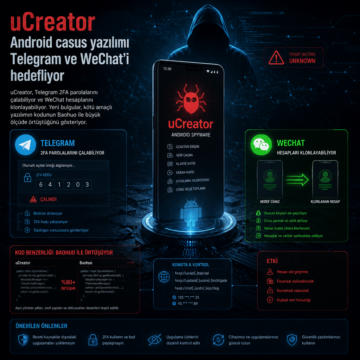
uCreator Android casus yazılımı Telegram 2FA parolalarını çalabiliyor ve WeChat hesaplarını klonlayabiliyor; kodu Baohuo ile örtüşüyor.
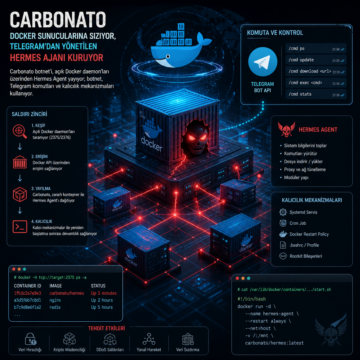
Carbonato botnet’i açık Docker daemon’ları üzerinden Hermes Agent yayıyor; botnet, Telegram komutları ve kalıcılık mekanizmaları kullanıyor.
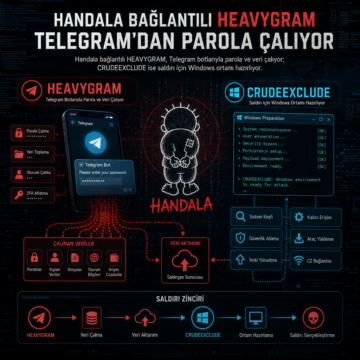
Handala bağlantılı HEAVYGRAM, Telegram botlarıyla parola ve veri çalıyor; CRUDEEXCLUDE ise saldırı için Windows ortamı hazırlıyor.
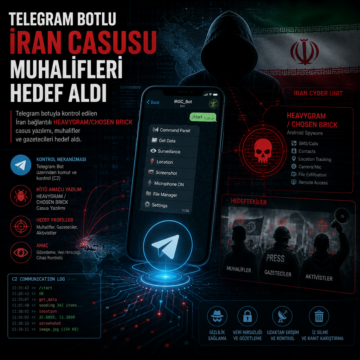
Telegram botuyla kontrol edilen İran bağlantılı HEAVYGRAM/CHOSEN BRICK casus yazılımı, muhalifler ve gazetecileri hedef aldı.
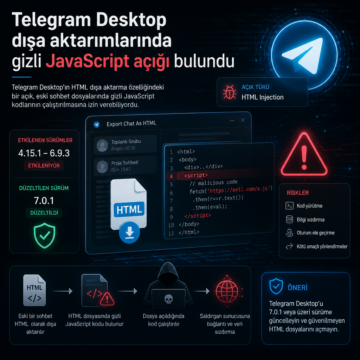
Telegram Desktop HTML dışa aktarma açığı eski dosyalarda script çalıştırabildi; 4.15.1-6.9.3 sürümleri etkileniyor, 7.0.1’de düzeltildi.
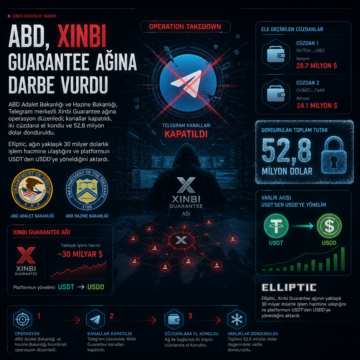
ABD Adalet Bakanlığı ve Hazine Bakanlığı, Telegram merkezli Xinbi Guarantee ağına operasyon düzenledi; kanallar kapatıldı, iki cüzdana el kondu ve 52,8…
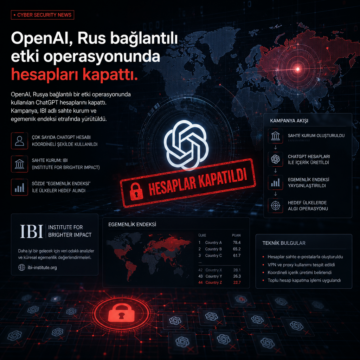
OpenAI, Rusya bağlantılı bir etki operasyonunda kullanılan ChatGPT hesaplarını kapattı.

Unit 42’nin analizine göre, Telegram üzerinden yönetilen DeepSeek tabanlı bir ajan 460’tan fazla hedefe karşı istismar girişiminde bulundu; Langflow ve n8n denemeleri başarısız kaldı, asıl ihlaller ise NetScaler ve Marimo üzerinden kaydedildi. Raporda, Hermes Agent’in yanlış yapılandırılmış HTTP sunucusu nedeniyle model dosyaları, API anahtarları ve saldırı kayıtlarının açığa çıktığı; ayrıca saldırganın knaithe ve KnYuan adlarıyla izlendiği aktarıldı.

Android cihazları hedef alan Flying Eagle RAT, suç gruplarının Telegram kanallarında dolaşırken 170 internet sunucusunda iz bıraktı. Hunt.io ve NetAskari, sahte “公安一网通办” uygulamasıyla dağıtılan çerçevenin ödeme parolalarını, tuş vuruşlarını, ekran kaydını ve kamera erişimini kullandığını; kaynak kodunun ise 388 MB’lık bir arşiv üzerinden yayıldığını aktardı.