SkyW4lker, Mir0Auth ve diğer aktif kampanyalar Microsoft 365, cihaz kodu phishing ve sahte AI indirmeleriyle şirketleri hedef aldı.
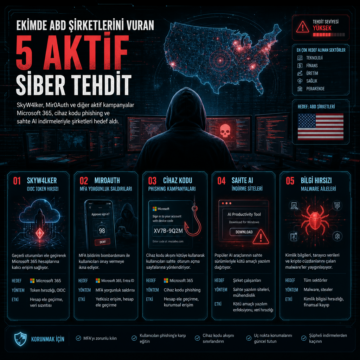


SkyW4lker, Mir0Auth ve diğer aktif kampanyalar Microsoft 365, cihaz kodu phishing ve sahte AI indirmeleriyle şirketleri hedef aldı.
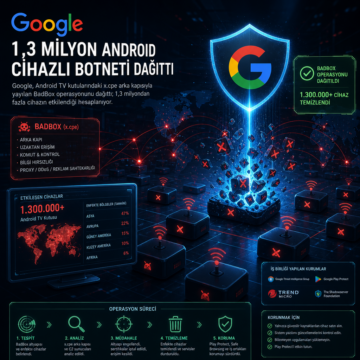
Google, Android TV kutularındaki x.cpe arka kapısıyla yayılan BadBox operasyonunu dağıttı; 1,3 milyondan fazla cihazın etkilendiği hesaplanıyor.
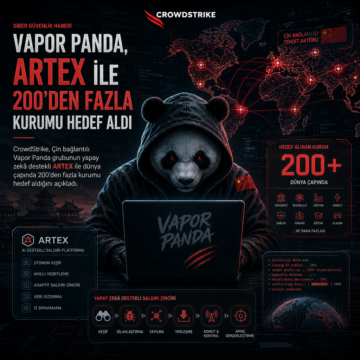
CrowdStrike, Çin bağlantılı Vapor Panda grubunun yapay zekâ destekli ARTEX ile dünya çapında 200’den fazla kurumu hedef aldığını açıkladı.
Yapay zeka destekli saldırılar hızlanırken güvenlik operasyonlarının tehdit hazırlığını, istismar üretimini ve müdahale süreçlerini uyarlaması gerekiyor.
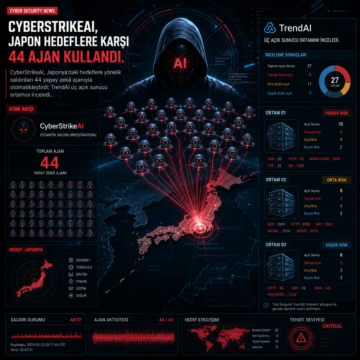
CyberStrikeAI, Japonya’daki hedeflere yönelik saldırıları 44 yapay zekâ ajanıyla otomatikleştirdi; TrendAI üç açık sunucu ortamını inceledi.
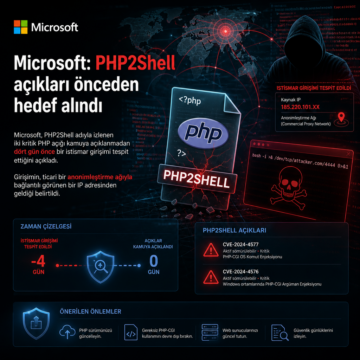
Microsoft, PHP2Shell adıyla izlenen iki kritik PHP açığı kamuya açıklanmadan dört gün önce bir istismar girişimi tespit ettiğini açıkladı.
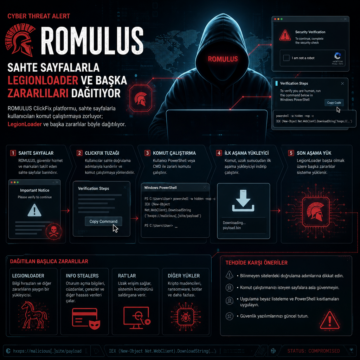
ROMULUS ClickFix platformu sahte sayfalarla kullanıcıları komut çalıştırmaya zorluyor; LegionLoader ve başka zararlılar böyle dağıtılıyor.
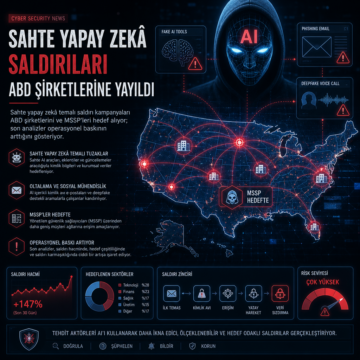
Sahte yapay zekâ temalı saldırı kampanyaları ABD şirketlerini ve MSSP’leri hedef alıyor; son analizler operasyonel baskının arttığını gösteriyor.
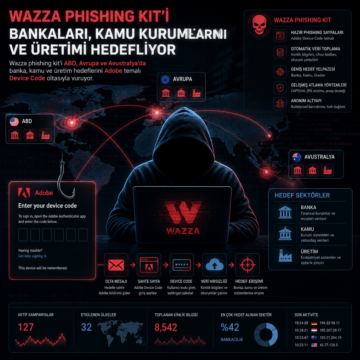
Wazza phishing kit’i ABD, Avrupa ve Avustralya’da banka, kamu ve üretim hedeflerini Adobe temalı Device Code oltasıyla vuruyor.
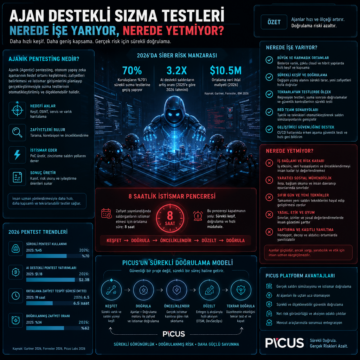
Agentic pentesting nedir? 2026 verileri, 8 saatlik istismar penceresi ve Picus’un sürekli doğrulama modeliyle ilgili ayrıntılar