Microsoft, NeedyMantis zararlı yazılımını ve Storm-3069 bağlantısını açıkladı; DLL sideloading, göstergeler ve savunma ayrıntıları paylaşıldı.
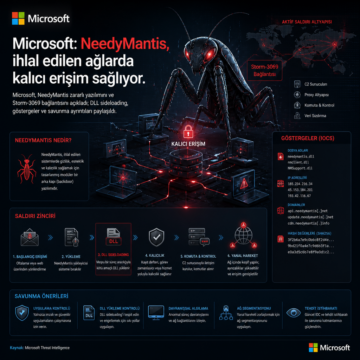


Microsoft, NeedyMantis zararlı yazılımını ve Storm-3069 bağlantısını açıkladı; DLL sideloading, göstergeler ve savunma ayrıntıları paylaşıldı.
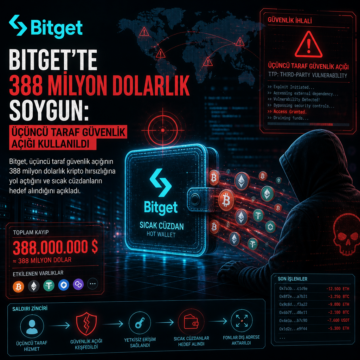
Bitget, üçüncü taraf güvenlik açığının 388 milyon dolarlık kripto hırsızlığına yol açtığını ve sıcak cüzdanların hedef alındığını açıkladı.
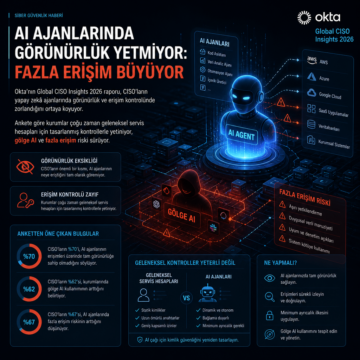
Okta’nın Global CISO Insights 2026 raporu, CISO’ların yapay zekâ ajanlarında görünürlük ve erişim kontrolünde zorlandığını ortaya koyuyor.
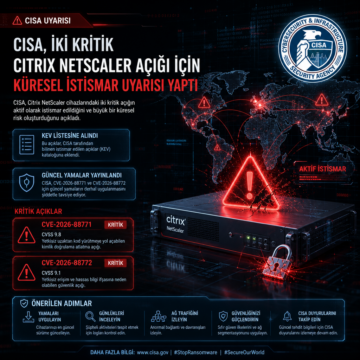
CISA, Citrix NetScaler açıklarını KEV listesine aldı ve CVE-2026-88771 ile CVE-2026-88772 için güncel yamaları duyurdu.
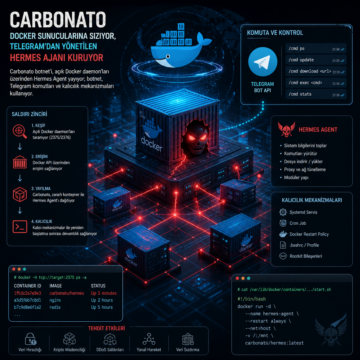
Carbonato botnet’i açık Docker daemon’ları üzerinden Hermes Agent yayıyor; botnet, Telegram komutları ve kalıcılık mekanizmaları kullanıyor.
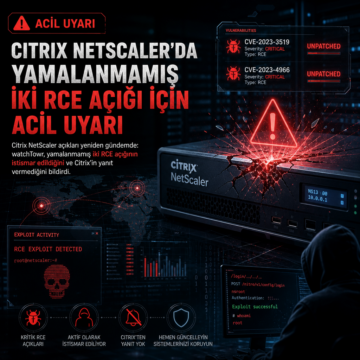
Citrix NetScaler açıkları yeniden gündemde: watchTowr, yamalanmamış iki RCE açığının istismar edildiğini ve Citrix’in yanıt vermediğini bildirdi.
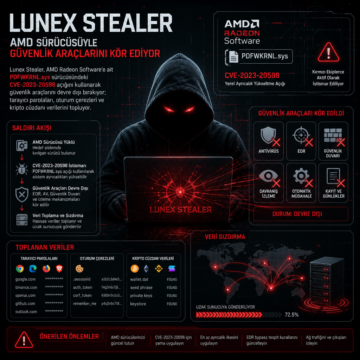
Lunex Stealer, AMD Radeon Software’e ait PDFWKRNL.sys sürücüsündeki CVE-2023-20598 açığını kullanarak güvenlik araçlarını devre dışı bırakıyor; tarayıcı…
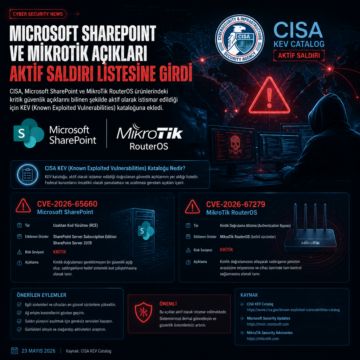
CISA, Microsoft SharePoint ve MikroTik RouterOS açıklarını KEV kataloğuna ekledi; CVE-2026-65660 ve CVE-2026-67279 ayrıntıları.
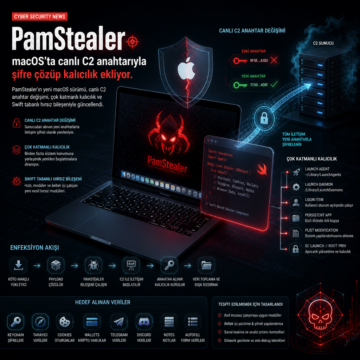
PamStealer’ın yeni macOS sürümü, canlı C2 anahtar değişimi, çok katmanlı kalıcılık ve Swift tabanlı hırsız bileşeniyle güncellendi.
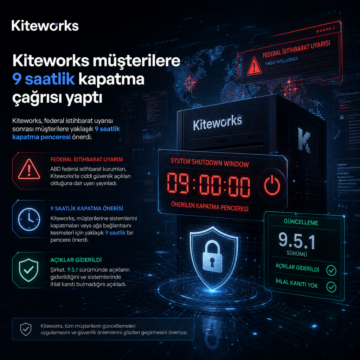
Kiteworks, federal istihbarat uyarısı sonrası müşterilere yaklaşık 9 saatlik kapatma penceresi önerdi.