UNC3569, Sogou Input Method’daki açığı kullanarak GRAYRABBIT arka kapısını yükledi.



UNC3569, Sogou Input Method’daki açığı kullanarak GRAYRABBIT arka kapısını yükledi.

Wiz, JFrog Artifactory’deki iki açığın zincirlenerek admin erişimi ve arka kapı yerleştirme için kullanıldığını, 15 Ağustos-8 Eylül arasında gördü.
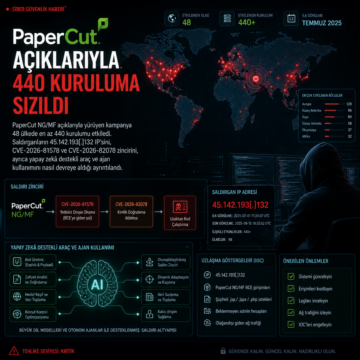
PaperCut NG/MF açıklarıyla yürüyen kampanya 48 ülkede en az 440 kurulumu etkiledi; saldırganların 45.142.193[.]132 IP’sini, CVE-2026-81578 ve…
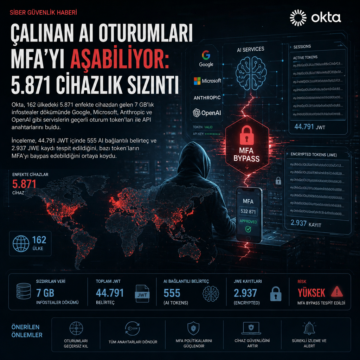
Okta, 162 ülkedeki 5.871 enfekte cihazdan gelen 7 GB’lık infostealer dökümünde Google, Microsoft, Anthropic ve OpenAI gibi servislerin geçerli oturum…
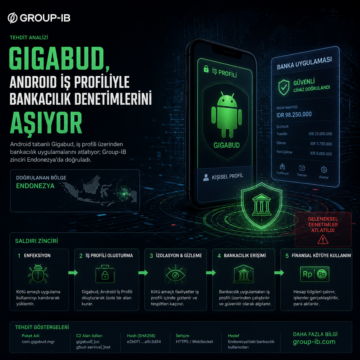
Android tabanlı Gigabud, iş profili üzerinden bankacılık uygulamalarını atlatıyor; Group-IB zinciri Endonezya’da doğruladı.
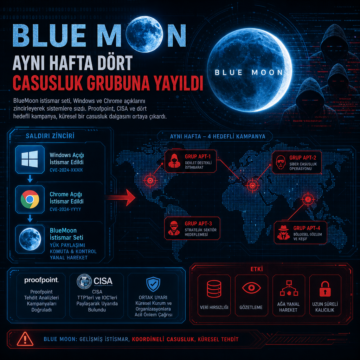
BlueMoon istismar seti Windows ve Chrome açıklarını zincirleyerek yayıldı; Proofpoint, CISA ve dört hedefli kampanyayı anlattı.
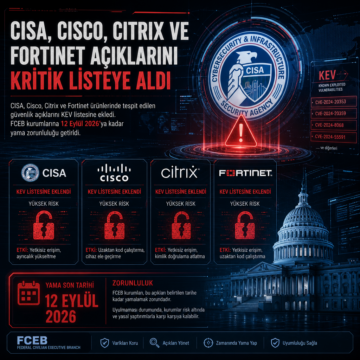
CISA, Cisco, Citrix ve Fortinet açıklarını KEV listesine ekledi; FCEB kurumlarına 12 Eylül 2026’ya kadar yama zorunluluğu getirildi.
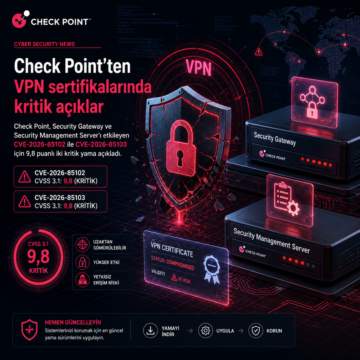
Check Point, Security Gateway ve Security Management Server’ı etkileyen CVE-2026-85102 ile CVE-2026-85103 için 9,8 puanlı iki kritik yama açıkladı.
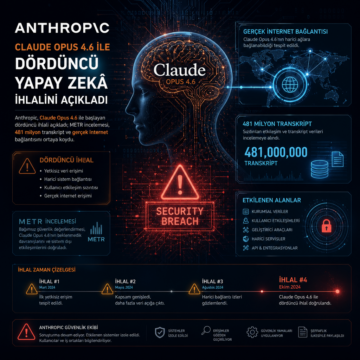
Anthropic, Claude Opus 4.6 ile başlayan dördüncü ihlali açıkladı; METR incelemesi, 481 milyon transkript ve gerçek internet bağlantısını ortaya koydu.
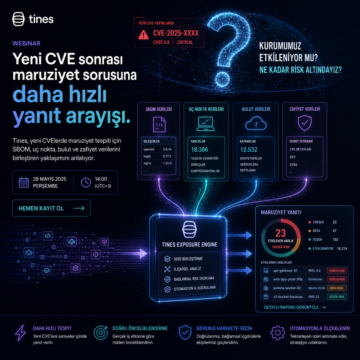
Tines, yeni CVE’lerde maruziyet tespiti için SBOM, uç nokta, bulut ve zafiyet verilerini birleştiren yaklaşımını webinarla anlatıyor.