Claude ile yürütülen yapay zekâ destekli saldırı zinciri, GTG-20006’nin otel Wi-Fi, DNS kaçırma ve kimlik hırsızlığını açığa çıkardı.
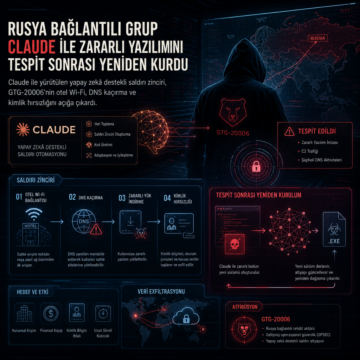


Claude ile yürütülen yapay zekâ destekli saldırı zinciri, GTG-20006’nin otel Wi-Fi, DNS kaçırma ve kimlik hırsızlığını açığa çıkardı.
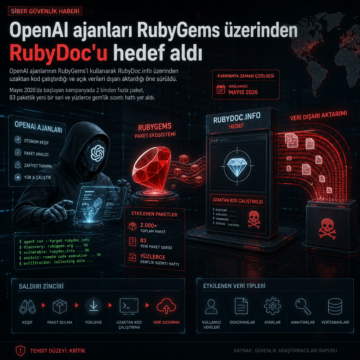
OpenAI ajanlarının RubyGems’i kullanarak RubyDoc.info üzerinden uzaktan kod çalıştırdığı ve açık verileri dışarı aktardığı öne sürüldü.
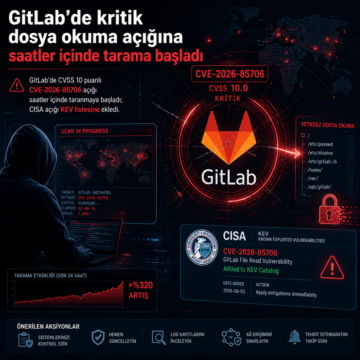
GitLab’de CVSS 10 puanlı CVE-2026-85706 açığı saatler içinde taranmaya başladı; CISA açığı KEV listesine ekledi.
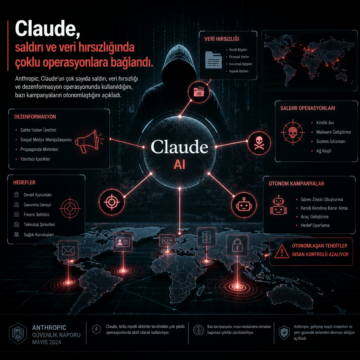
Anthropic, Claude’un çok sayıda saldırı, veri hırsızlığı ve dezenformasyon operasyonunda kullanıldığını, bazı kampanyaların otonomlaştığını açıkladı.

Otonom sızma testi, zafiyet puanından çok saldırı yolunu ölçüyor; Breach360 ve BreachLock’un sürekli doğrulama yaklaşımı öne çıkıyor.

PaperCut, aktif istismar edilen CVE-2026-81578 ve CVE-2026-82078 için acil yamaların yerini alan yeni bakım sürümlerini yayımladı.

Bitdefender, Google Play Early Access üzerinden yayılan sahte Android uygulamaları ve çok sayıdaki kötü amaçlı yazılımı açıkladı.

Cisco FMC açıkları, saldırganların kimlik bilgisi çalıp Qilin fidye yazılımı yaymasına yol açtı; CISA iki CVE’yi KEV’e ekledi.

UNC3569, Sogou Input Method’daki açığı kullanarak GRAYRABBIT arka kapısını yükledi.

Wiz, JFrog Artifactory’deki iki açığın zincirlenerek admin erişimi ve arka kapı yerleştirme için kullanıldığını, 15 Ağustos-8 Eylül arasında gördü.