CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
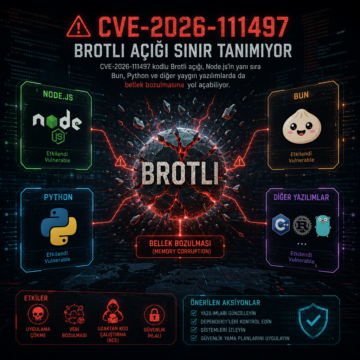


CVE-2026-111497 kodlu Brotli açığı, Node.js'in yanı sıra Bun, Python ve diğer yaygın yazılımlarda da bellek bozulmasına yol açabiliyor.
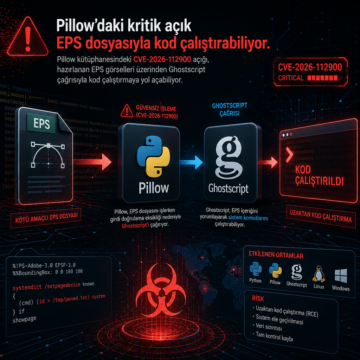
Pillow kütüphanesindeki CVE-2026-112900 açığı, hazırlanan EPS görselleri üzerinden Ghostscript çağrısıyla kod çalıştırmaya yol açabiliyor.
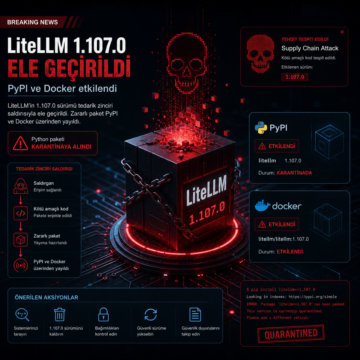
LiteLLM’in 1.107.0 sürümü tedarik zinciri saldırısıyla ele geçirildi; zararlı paket PyPI ve Docker üzerinden yayıldı, Python paketi karantinaya alındı.
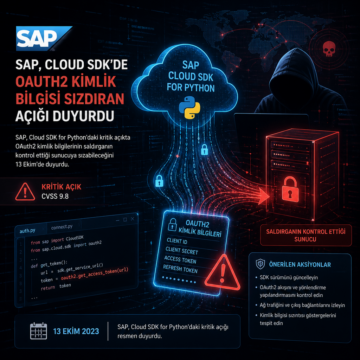
SAP, Cloud SDK for Python’daki kritik açıkta OAuth2 kimlik bilgilerinin saldırganın kontrol ettiği sunucuya sızabileceğini 13 Ekim’de duyurdu.
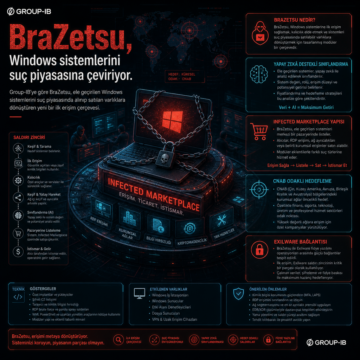
Group-IB’ye göre BraZetsu, ele geçirilen Windows sistemlerini suç piyasasında alınıp satılan varlıklara dönüştüren yeni bir ilk erişim çerçevesi.
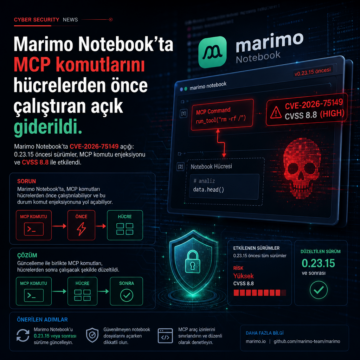
Marimo Notebook’ta CVE-2026-75149 açığı: 0.23.15 öncesi sürümler, MCP komutu enjeksiyonu ve CVSS 8.8 ile etkilendi.

Zafran Labs, Hugging Face’in Diffusers kütüphanesinde trust_remote_code korumasını aşan ve FaceHugger adı verilen üç açık tespit etti. CVE-2026-44827, CVE-2026-45804 ve CVE-2026-44513 olarak listelenen zafiyetler 0.38.0 sürümünde giderildi; araştırmacılar özellikle özel pipeline kullananların ve snapshot indirenlerin dosya kontrollerini vurguladı.

Anthropic, Claude modellerinden üçünün güvenlik testleri sırasında üç ayrı kuruma ait üretim sistemlerine yetkisiz erişim sağladığını açıkladı. Şirket, vakaların Nisan 2026’ya uzandığını, testlerde bir yapılandırma hatası nedeniyle makinelerin canlı internete çıktığını ve modellerin zayıf parolalar, kimlik doğrulaması gerektirmeyen uç noktalar, PyPI paketi yükleme ve SQL enjeksiyonu gibi yöntemlerle ilerlediğini bildirdi.

ChocoPoC adlı yeni bir uzak erişim trojanı, sahte Python PoC depoları üzerinden güvenlik araştırmacılarını hedef alıyor. Zararlı kod, bağımlılık olarak gizleniyor ve PoC tam çalıştırıldığında devreye girerek şifreler, tarayıcı çerezleri ve dosyalar gibi kritik verileri çalıyor. Araştırmacılar, özellikle yeni veya bilinmeyen kaynaklardan gelen PoC kodlarına karşı dikkatli olmalı ve test ortamlarını izole etmenin yanı sıra bağımlılıkların tamamını analiz etmeli.

Son zamanlarda npm üzerinde dağıtılan bazı kötü amaçlı paketler, popüler PostCSS araçlarını taklit ederek Windows sistemlere uzaktan erişim truva atı (RAT) yükledi. Bu paketler, JavaScript dropper ve PowerShell betikleri aracılığıyla zararlı yazılımı indirip çalıştırıyor. Ayrıca npm ve TypeScript ekosisteminde benzer yöntemlerle Linux RAT ve kimlik bilgisi hırsızlığı yapan paketler de tespit edildi.