SonicWall, SonicOS’ta SAML MFA’yı aşabilen CVE-2026-19868 açığını KEV listesine aldı; güncelleme çağrısı yaptı.
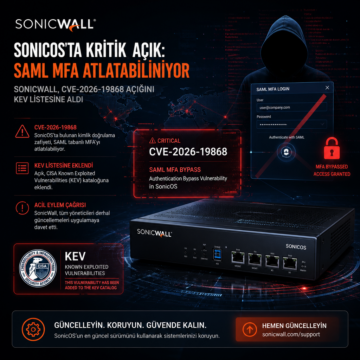


SonicWall, SonicOS’ta SAML MFA’yı aşabilen CVE-2026-19868 açığını KEV listesine aldı; güncelleme çağrısı yaptı.
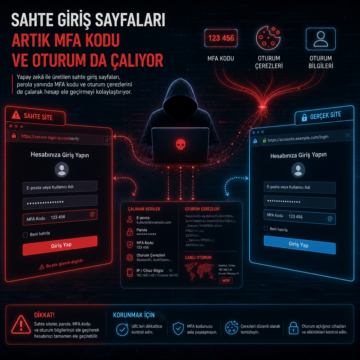
Yapay zekâ ile üretilen sahte giriş sayfaları, parola yanında MFA kodu ve oturum çerezlerini de çalarak hesap ele geçirmeyi kolaylaştırıyor.
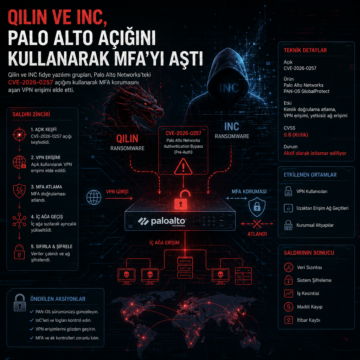
Qilin ve INC fidye yazılımı grupları, Palo Alto Networks’teki CVE-2026-0257 açığını kullanarak MFA korumasını aşan VPN erişimi elde etti.
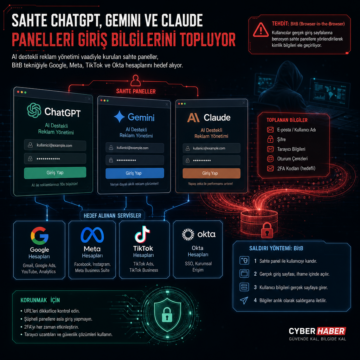
AI destekli reklam yönetimi vaadiyle kurulan sahte paneller, BitB tekniğiyle Google, Meta, TikTok ve Okta hesaplarını hedef alıyor.
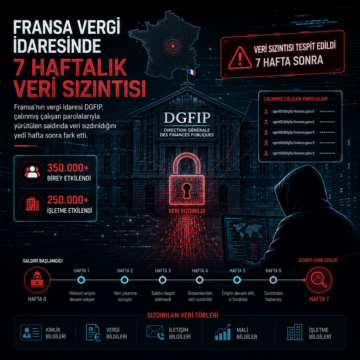
Fransa’nın vergi idaresi DGFIP, çalınmış çalışan parolalarıyla yürütülen saldırıda veri sızdırıldığını yedi hafta sonra fark etti.
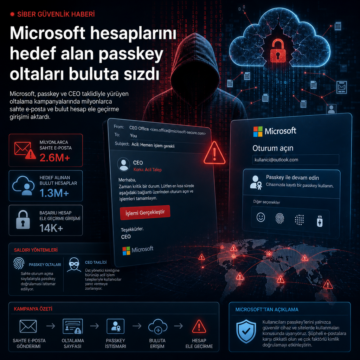
Microsoft, passkey ve CEO taklidiyle yürüyen oltalama kampanyalarında milyonlarca sahte e-posta ve bulut hesap ele geçirme girişimi aktardı.

Google, Android için Eylül 2026 güncellemelerinde 200 açığı kapattı; aynı hafta Chrome, sahte mağazalar, zararlı uzantılar, phishing zincirleri ve AI…
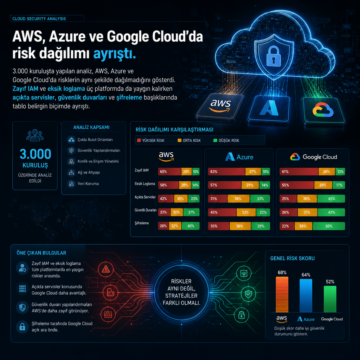
3.000 kuruluşta yapılan analiz, AWS, Azure ve Google Cloud’da risklerin aynı şekilde dağılmadığını gösterdi.
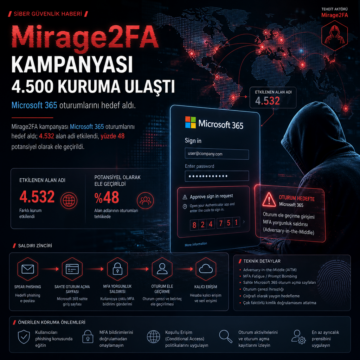
Mirage2FA kampanyası Microsoft 365 oturumlarını hedef aldı; 4.532 alan adı etkilendi, yüzde 48 potansiyel olarak ele geçirildi.

IAM uyumu sadece politika yazmak değil; denetçilerin aradığı asıl kanıt, erişimin sistem içinde gerçekten nasıl uygulandığı.