DarkBlinders, İsrail ve Kürdistan’daki hedeflere yöneldi; kampanyada sahte iş ilanları, ShelbyLoader V2 ve taklit alan adları öne çıktı.
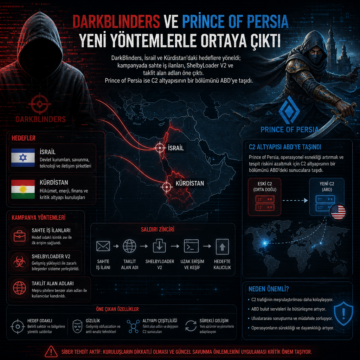


DarkBlinders, İsrail ve Kürdistan’daki hedeflere yöneldi; kampanyada sahte iş ilanları, ShelbyLoader V2 ve taklit alan adları öne çıktı.
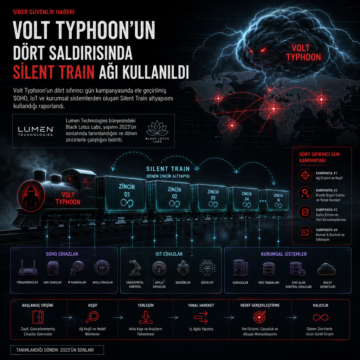
Volt Typhoon’un dört sıfırıncı gün kampanyasında ele geçirilmiş SOHO, IoT ve kurumsal sistemlerden oluşan Silent Train altyapısını kullandığı raporlandı.
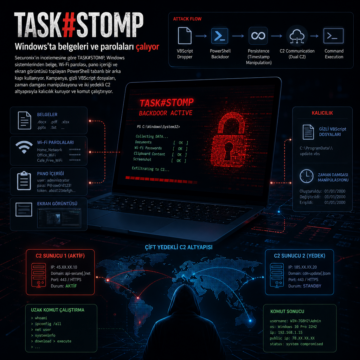
Securonix’in incelemesine göre TASK#STOMP, Windows sistemlerinden belge, Wi‑Fi parolası, pano içeriği ve ekran görüntüsü toplayan PowerShell tabanlı bir…
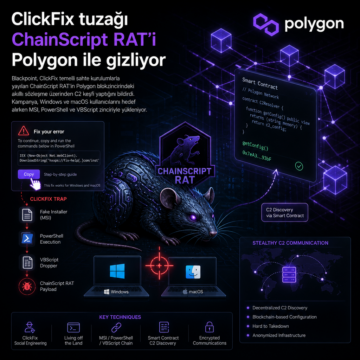
Blackpoint, ClickFix temelli sahte kurulumlarla yayılan ChainScript RAT’in Polygon blokzincirindeki akıllı sözleşme üzerinden C2 keşfi yaptığını bildirdi.
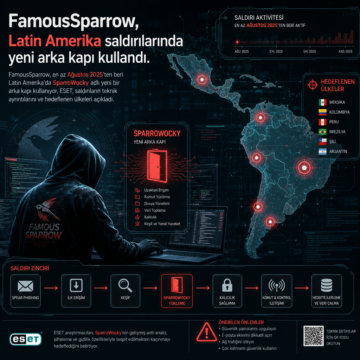
FamousSparrow, en az Ağustos 2025’ten beri Latin Amerika’da SparroWocky adlı yeni bir arka kapı kullanıyor.
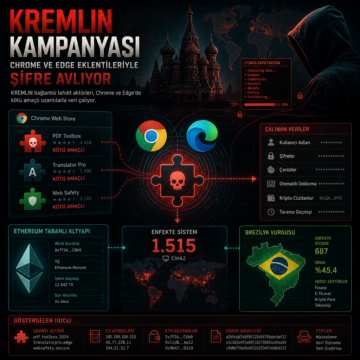
KREMLIN kampanyası Chrome ve Edge’de kötü amaçlı uzantılarla veri çalıyor; Ethereum tabanlı altyapı, 1.515 enfekte sistem ve Brezilya vurgusu.
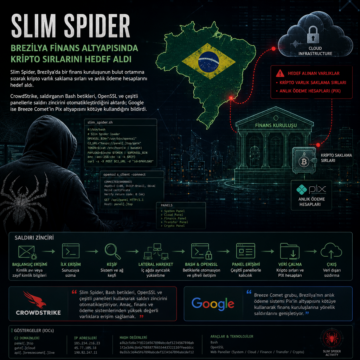
Slim Spider, Brezilya’da bir finans kuruluşunun bulut ortamına sızarak kripto varlık saklama sırları ve anlık ödeme hesaplarını hedef aldı.
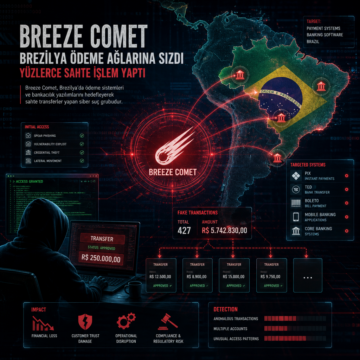
Breeze Comet, Brezilya’da ödeme sistemleri ve bankacılık yazılımlarını hedefleyerek sahte transferler yapan siber suç grubudur.
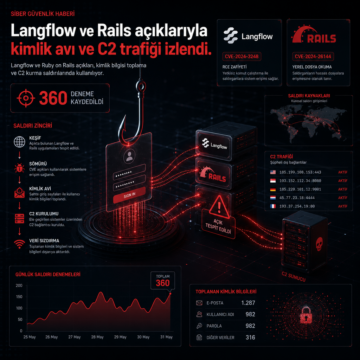
Langflow ve Ruby on Rails açıkları, kimlik bilgisi toplama ve C2 kurma saldırılarında kullanılıyor; 360 deneme kaydedildi.
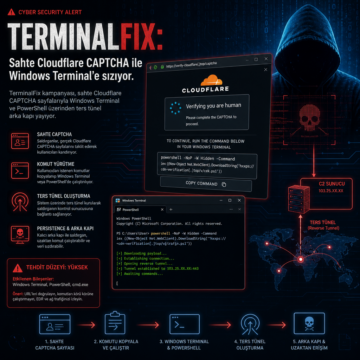
TerminalFix kampanyası, sahte Cloudflare CAPTCHA sayfalarıyla Windows Terminal ve PowerShell üzerinden ters tünel arka kapı yayıyor.