FTP banner’ları üzerinden yayılan E4del ve PINHOLE RAT kampanyası, LNK, WebDAV, PowerShell ve C2 ayrıntılarıyla incelendi.
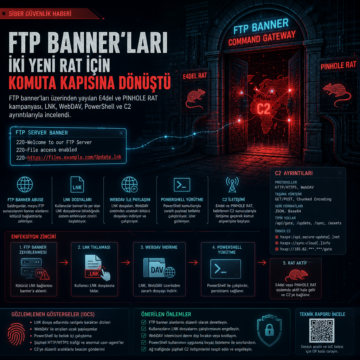


FTP banner’ları üzerinden yayılan E4del ve PINHOLE RAT kampanyası, LNK, WebDAV, PowerShell ve C2 ayrıntılarıyla incelendi.

Cavern ya da Cav3rn, DNS sorguları ve Google Apps Script üzerinden haberleşen yeni modülle genişledi.

Broadcom’un Symantec ve Carbon Black Threat Hunter ekibine göre Jewelbug, aynı altyapı üzerinden hem hükümet ve ordu hedeflerine yönelik casusluk hem de…

Android cihazları hedef alan Flying Eagle RAT, suç gruplarının Telegram kanallarında dolaşırken 170 internet sunucusunda iz bıraktı. Hunt.io ve NetAskari, sahte “公安一网通办” uygulamasıyla dağıtılan çerçevenin ödeme parolalarını, tuş vuruşlarını, ekran kaydını ve kamera erişimini kullandığını; kaynak kodunun ise 388 MB’lık bir arşiv üzerinden yayıldığını aktardı.

Zscaler ThreatLabz, Orta Doğu’daki bazı hükümet ağlarını hedef alan ve TELESHIM, MIXEDKEY, BINDCLOAK ailelerini kullanan çok aşamalı bir kampanyayı ayın başında tespit ettiğini açıkladı. Saldırı zinciri ISO dosyası, DLL yan yükleme, Telegram API suistimali, çevresel anahtarlama ve kod karartma teknikleriyle ilerledi; faaliyetler 7-9 Temmuz 2026 arasında görüldü.

Google Gemini CLI, Mart-Nisan 2026 günlüklerinde bir saldırganın komuta-kontrol altyapısını yönetmekten parola kırmaya kadar uzanan işlerde kullandığı araç olarak yer aldı. Trend Micro, operasyonun üç metin ve üç markdown dosyasıyla taşınabildiğini, yapay zekânın bazı görevlerde saldırganın önüne geçtiğini aktardı.
Tomiris adlı tehdit aktörü, Orta Asya ve Rusya bölgesindeki hükümet ve diplomatik hedeflere yönelik saldırılarında Telegram, Discord gibi kamu hizmetlerini komuta-kontrol sunucusu olarak kullanarak tespit edilmeden uzun süreli erişim sağlamayı amaçlıyor. Bu gelişme, saldırganların operasyonel esnekliğini artırırken, güvenlik ekipleri için yeni tespit ve müdahale zorlukları yaratıyor.