Dell, Container Storage Modules (CSM) ürün ailesindeki altı kritik açığı 1.18.0 güncellemesiyle kapattığını duyurdu.
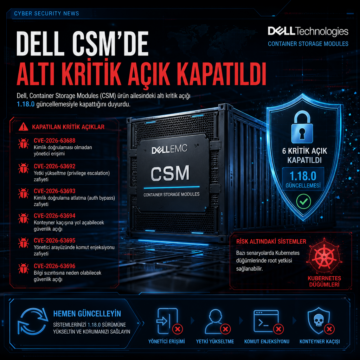


Dell, Container Storage Modules (CSM) ürün ailesindeki altı kritik açığı 1.18.0 güncellemesiyle kapattığını duyurdu.
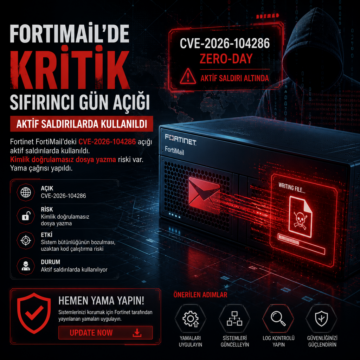
Fortinet FortiMail’deki CVE-2026-104286 açığı aktif saldırılarda kullanıldı. Kimlik doğrulamasız dosya yazma riski var, yama çağrısı yapıldı.
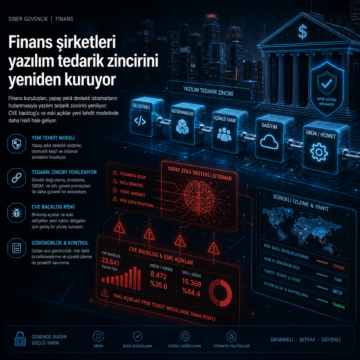
Finans kuruluşları, yapay zekâ destekli istismarların hızlanmasıyla yazılım tedarik zincirini yeniliyor; CVE backlog’u ve eski açıklar yeni tehdit…
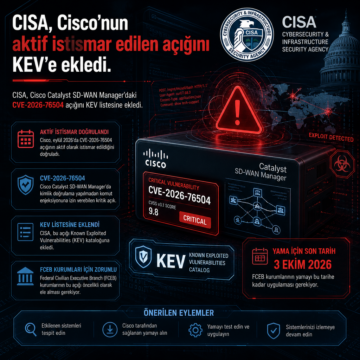
CISA, Cisco Catalyst SD-WAN Manager’daki CVE-2026-76504 açığını KEV listesine ekledi.
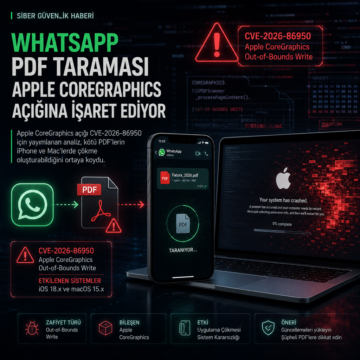
Apple CoreGraphics açığı CVE-2026-86950 için yayımlanan analiz, kötü PDF’lerin iPhone ve Mac’lerde çökme oluşturabildiğini ortaya koydu.
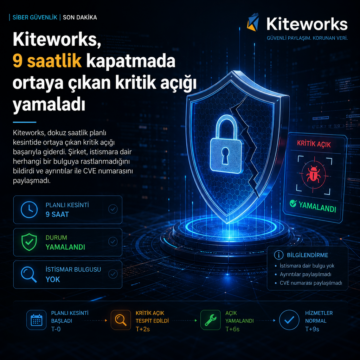
Kiteworks, dokuz saatlik planlı kesintide ortaya çıkan kritik açığı yamaladı; istismara dair bulgu yok, ayrıntılar ve CVE numarası paylaşılmadı.
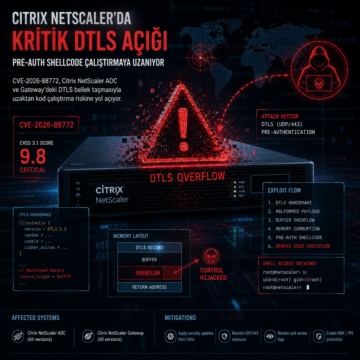
CVE-2026-88772, Citrix NetScaler ADC ve Gateway’deki DTLS bellek taşmasıyla uzaktan kod çalıştırma riskine yol açıyor.
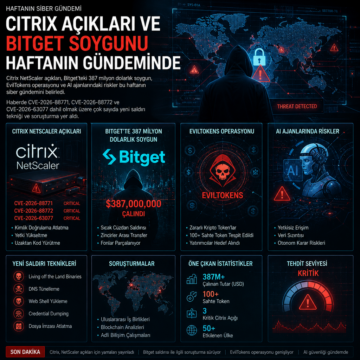
Citrix NetScaler açıkları, Bitget’teki 387 milyon dolarlık soygun, EvilTokens operasyonu ve AI ajanlarındaki riskler bu haftanın siber gündemini…
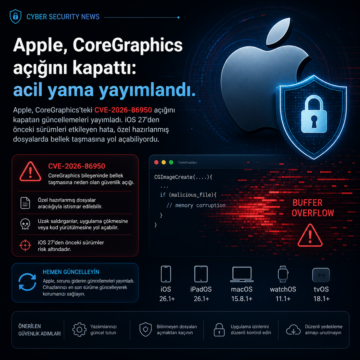
Apple, CoreGraphics’teki CVE-2026-86950 açığını kapatan güncellemeleri yayımladı.
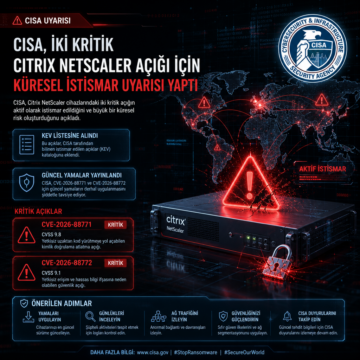
CISA, Citrix NetScaler açıklarını KEV listesine aldı ve CVE-2026-88771 ile CVE-2026-88772 için güncel yamaları duyurdu.