Microsoft, eylül ayında 974 açığı kapattı; bunların ikisinin sahada aktif istismar edildiği doğrulandı.
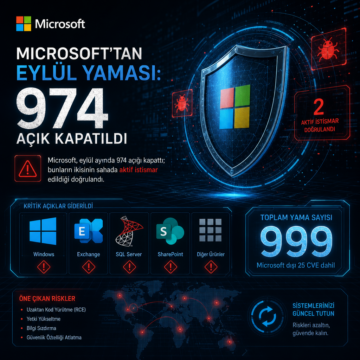


Microsoft, eylül ayında 974 açığı kapattı; bunların ikisinin sahada aktif istismar edildiği doğrulandı.
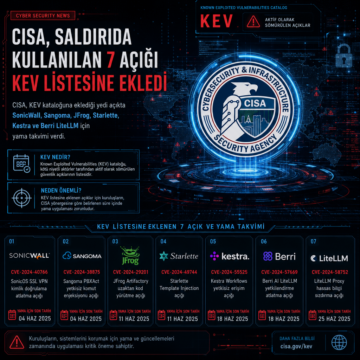
CISA, KEV kataloğuna eklediği yedi açıkta SonicWall, Sangoma, JFrog, Starlette, Kestra ve Berri LiteLLM için yama takvimi verdi.
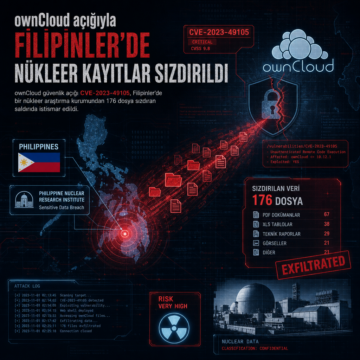
ownCloud açığı CVE-2023-49105, Filipinler’de bir nükleer araştırma kurumundan 176 dosya sızdıran saldırıda istismar edildi.
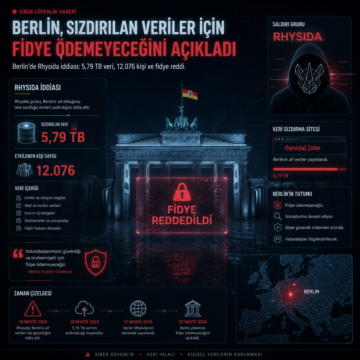
Berlin’de Rhysida iddiası: 5,79 TB veri, 12.076 kişi ve fidye reddi
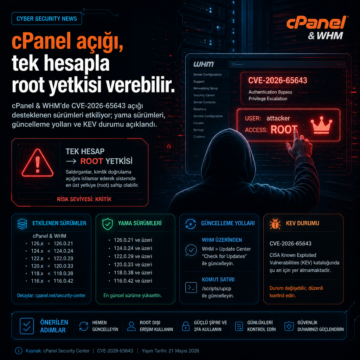
cPanel & WHM’de CVE-2026-65643 açığı desteklenen sürümleri etkiliyor; yama sürümleri, güncelleme yolları ve KEV durumu açıklandı.
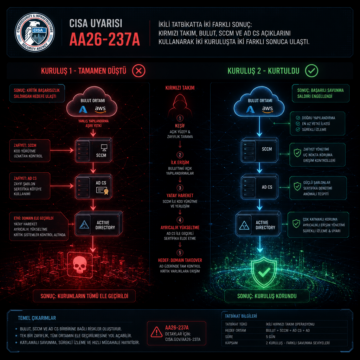
CISA’nın AA26-237A uyarısı, iki SOC’si farklı tepki veren kuruluşlarda kırmızı takımın bulut, SCCM ve AD CS açıklarını nasıl kullandığını anlattı.
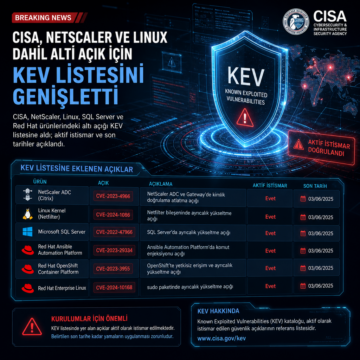
CISA, NetScaler, Linux, SQL Server ve Red Hat ürünlerindeki altı açığı KEV listesine aldı; aktif istismar ve son tarihler açıklandı.
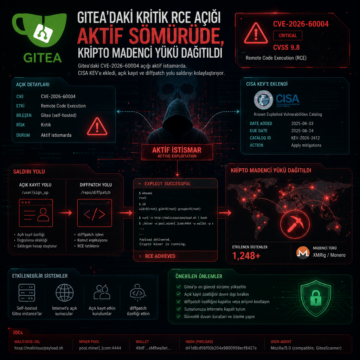
Gitea’daki CVE-2026-60004 açığı aktif istismarda. CISA KEV’e ekledi, açık kayıt ve diffpatch yolu saldırıyı kolaylaştırıyor.
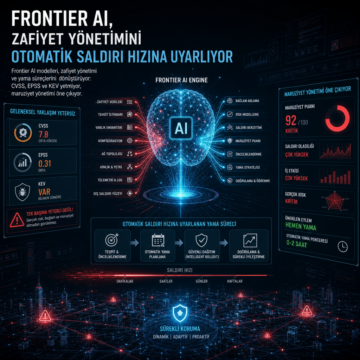
Frontier AI modelleri, zafiyet yönetimi ve yama süreçlerini dönüştürüyor: CVSS, EPSS ve KEV yetmiyor, maruziyet yönetimi öne çıkıyor.
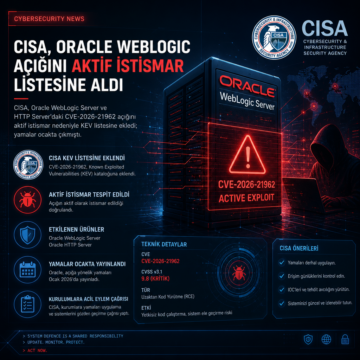
CISA, Oracle WebLogic ve HTTP Server’daki CVE-2026-21962 açığını aktif istismar nedeniyle KEV listesine ekledi; yamalar ocakta çıkmıştı.