Bu hafta siber güvenlik gündeminde 296 bin IoT cihazını etkileyen Dysphoria botnet’i, 100’den fazla su sistemi hedefi, SharePoint açıkları, sahte…
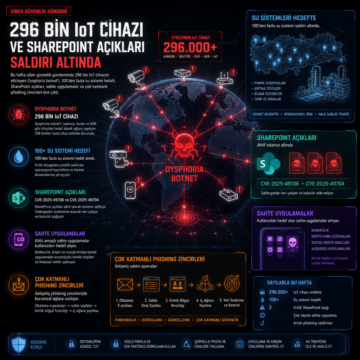


Bu hafta siber güvenlik gündeminde 296 bin IoT cihazını etkileyen Dysphoria botnet’i, 100’den fazla su sistemi hedefi, SharePoint açıkları, sahte…
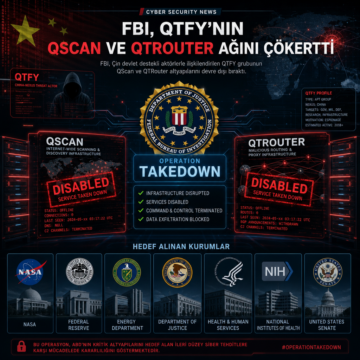
FBI, Çin devlet destekli aktörlerle ilişkilendirilen QTFY grubunun QScan ve QTRouter altyapılarını devre dışı bıraktı.
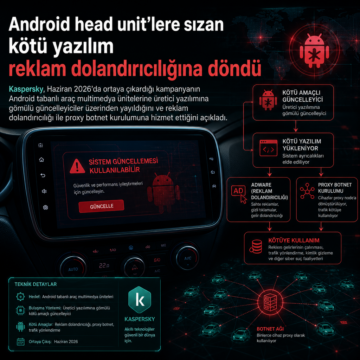
Kaspersky, Haziran 2026’da ortaya çıkardığı kampanyanın Android tabanlı araç multimedya ünitelerine üretici yazılımına gömülü güncelleyiciler üzerinden…

Fortinet’e göre Evooo1Bot adlı Linux botnet, Mirai tabanlı yapısıyla internet’e açık edge cihazları SOCKS5 proxy düğümüne çeviriyor.

Google Gemini CLI, Mart-Nisan 2026 günlüklerinde bir saldırganın komuta-kontrol altyapısını yönetmekten parola kırmaya kadar uzanan işlerde kullandığı araç olarak yer aldı. Trend Micro, operasyonun üç metin ve üç markdown dosyasıyla taşınabildiğini, yapay zekânın bazı görevlerde saldırganın önüne geçtiğini aktardı.

AsyncAPI npm paketlerinde ortaya çıkan ve IPFS üzerinden şifreli zararlılar indiren çok aşamalı bir botnet saldırısı tespit edildi. Bu tehdit, yazılım tedarik zincirine yönelik saldırıların karmaşıklığını artırırken, güvenlik ekiplerinin yeni önlemler almasını zorunlu kılıyor.

Lurking Lizard adlı yeni bir tehdit aktörü, sahte 7-Zip kurulumlarıyla cihazları izinsiz proxy düğümlerine dönüştürüyor. Çin merkezli bu operasyon, masaüstü ve mobil platformlarda geniş bir kullanıcı kitlesini hedef alıyor. Güvenlik uzmanları, bu karmaşık proxy ağına karşı dikkatli olunması gerektiğini vurguluyor.

Kanada Güvenlik İstihbarat Servisi (CSIS), ilk kez mahkeme emriyle botnet bulaşmış cihazları temizledi. Operasyon, enerji sektörü gibi kritik altyapıları hedef alan yabancı devlet destekli botnetlere karşı gerçekleştirildi. Ancak enfekte cihazların güvenlik açıklarının kapatılması ve yasal veri toplama uygulamaları hala tartışma konusu.

AryStinger zararlısı, 4.300’den fazla eski nesil yönlendiriciyi ele geçirerek siber saldırıların ilk aşamasında keşif ve proxy ağı olarak kullanıyor. Özellikle 2012-2015 dönemine ait Realtek tabanlı cihazlar hedef alınırken, ikinci bir varyant NAS cihazlarını da etkiliyor. Bu durum, güncellenmeyen eski donanımların siber tehditler karşısında kritik zayıflık oluşturduğunu ortaya koyuyor.

Kanada’da bir kişi, Kimwolf adlı DDoS botnet’inin yönetimi ve kiralık saldırı modeliyle bağlantılı suçlamalarla gözaltına alındı. Soruşturma, IoT cihazlarının nasıl botnet altyapısına dönüştürüldüğünü ve bu ağların dünya genelinde yüksek hacimli DDoS saldırılarında nasıl kullanıldığını ortaya koyuyor. Olay, kurumlar için ağ segmentasyonu, log korelasyonu ve DDoS hazırlığının önemini yeniden gündeme taşıyor.