Handala bağlantılı HEAVYGRAM, Telegram botlarıyla parola ve veri çalıyor; CRUDEEXCLUDE ise saldırı için Windows ortamı hazırlıyor.
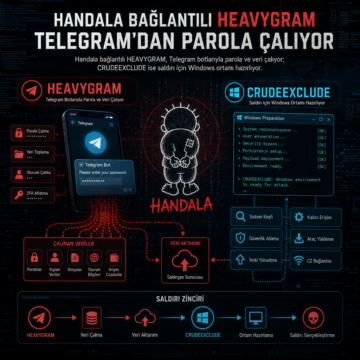


Handala bağlantılı HEAVYGRAM, Telegram botlarıyla parola ve veri çalıyor; CRUDEEXCLUDE ise saldırı için Windows ortamı hazırlıyor.
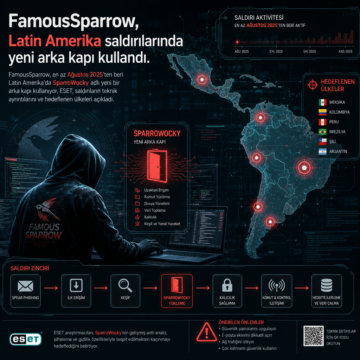
FamousSparrow, en az Ağustos 2025’ten beri Latin Amerika’da SparroWocky adlı yeni bir arka kapı kullanıyor.
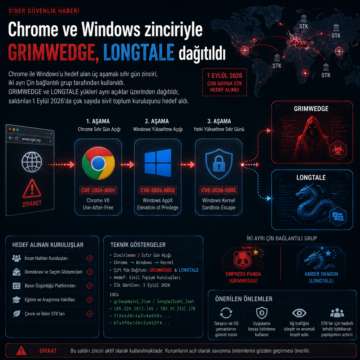
Chrome ile Windows’u hedef alan üç aşamalı sıfır gün zinciri, iki ayrı Çin bağlantılı grup tarafından kullanıldı.
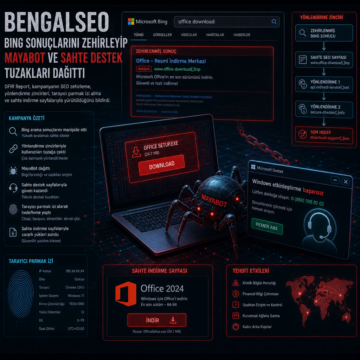
BengalSEO, Bing aramalarını manipüle edip kullanıcıları MayaBot’a ve sahte destek sayfalarına yönlendirdi.
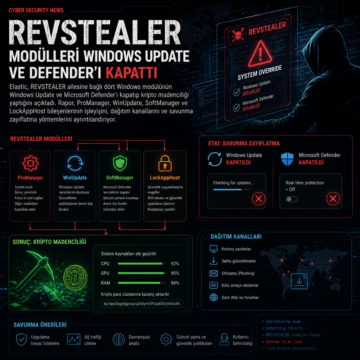
Elastic, REVSTEALER ailesine bağlı dört Windows modülünün Windows Update ve Microsoft Defender’ı kapatıp kripto madenciliği yaptığını açıkladı.
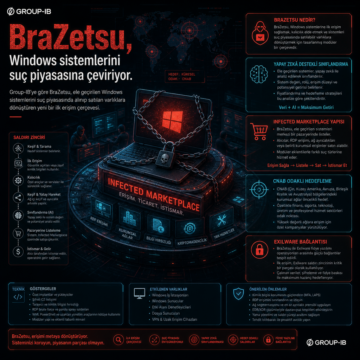
Group-IB’ye göre BraZetsu, ele geçirilen Windows sistemlerini suç piyasasında alınıp satılan varlıklara dönüştüren yeni bir ilk erişim çerçevesi.
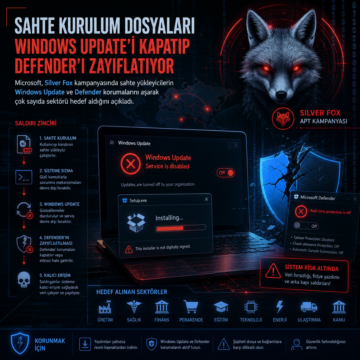
Microsoft, Silver Fox kampanyasında sahte yükleyicilerin Windows Update ve Defender korumalarını aşarak çok sayıda sektörü hedef aldığını açıkladı.
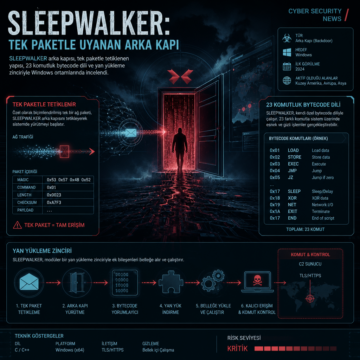
SLEEPWALKER arka kapısı, tek paketle tetiklenen yapısı, 23 komutluk bytecode dili ve yan yükleme zinciriyle Windows ortamlarında incelendi.
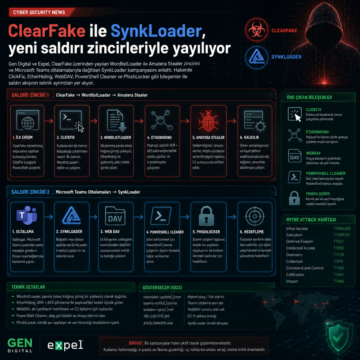
Gen Digital ve Expel, ClearFake üzerinden yayılan WordlistLoader ile Amatera Stealer zincirini ve Microsoft Teams oltalamalarıyla dağıtılan SynkLoader…

Sahte Solidity eklentileri Visual Studio Code kullanıcılarından API anahtarları, cüzdan verileri ve SSH anahtarları topladı.