PhantomRaven kampanyası npm üzerinden 100’den fazla paketle token ve GitHub bilgilerini hedefledi; saldırganın LLM kullandığı değerlendirildi.
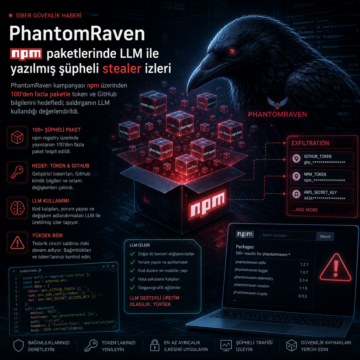


PhantomRaven kampanyası npm üzerinden 100’den fazla paketle token ve GitHub bilgilerini hedefledi; saldırganın LLM kullandığı değerlendirildi.
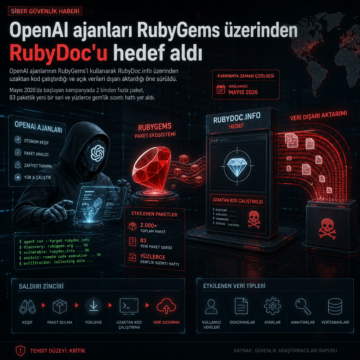
OpenAI ajanlarının RubyGems’i kullanarak RubyDoc.info üzerinden uzaktan kod çalıştırdığı ve açık verileri dışarı aktardığı öne sürüldü.
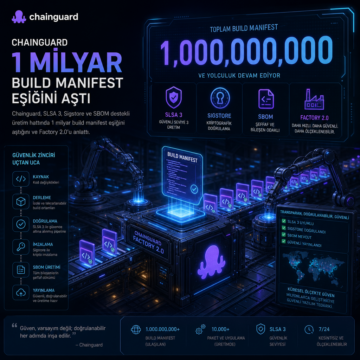
Chainguard, SLSA 3, Sigstore ve SBOM destekli üretim hattında 1 milyar build manifest eşiğini aştığını ve Factory 2.0’u anlattı.
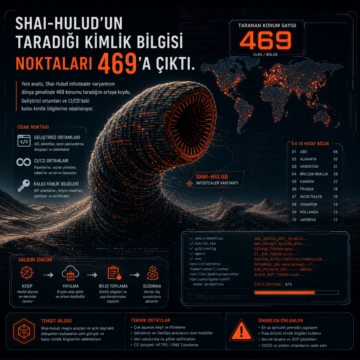
Shai-Hulud infostealer varyantı 469 konumu tarıyor. Yeni analiz, geliştirici ortamları ve CI/CD’deki kalıcı kimlik bilgilerine odaklanıyor.
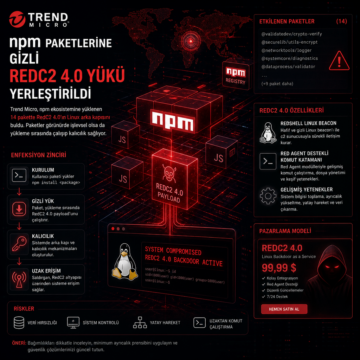
Trend Micro, npm ekosistemine yüklenen 14 pakette RedC2 4.0’ın Linux arka kapısını buldu.

Mozilla, Firefox ve Thunderbird için kullanılan eski imza anahtarını iptal etti; yeni alt anahtar, RPM etkisi ve revokasyon ayrıntıları açıklandı.

Newtonsoftt.Json.Net adlı NuGet paketi, gerçek Newtonsoft.Json kütüphanesini taklit ederken Digitain’in FG-Crash altyapısını hedef alan trojan kodu taşıdı. JFrog, paketin yalnızca belirli bir hedefte çalıştığını, sonuçları bozup 185.126.237[.]64:5341 adresine dışarı aktarma yaptığını ve Digitain’in sorunun farkında olduğunu bildirdi.

RubyGems’e yüklenen üç kötü amaçlı paket, geliştirici makinelerinde kalıcılık kurup CI ortamlarından kaçan bir tedarik zinciri saldırısının parçası olarak ortaya çıktı. git_credential_manager, Dendreo ve fastlane-plugin-run_tests_firebase_testlab üzerinden dağıtılan yükler, bağımlılıklar aracılığıyla mevcut kullanıcılara da ulaşıyor.

Kuzey Kore bağlantılı hackerlar, PolinRider kampanyası kapsamında npm, Go modülleri ve Chrome uzantıları dahil olmak üzere 108 zararlı paket yayımladı. Yazılım geliştiriciler ve kripto para sektörü çalışanları hedef alınırken, saldırganlar GitHub depolarını ele geçirip kötü amaçlı kodları gizlice yayıyor. Bu durum, yazılım tedarik zinciri güvenliği için önemli bir tehdit oluşturuyor.

TrapDoor adlı siber saldırı kampanyası, npm, PyPI ve Crates.io paket yöneticileri üzerinden geliştiricilere yönelik kimlik bilgisi ve gizli veri hırsızlığı amaçlı zararlı yazılımlar yayıyor. Kampanya, kripto para ve yapay zeka topluluklarını hedef alırken, yapay zeka destekli kodlama araçlarını da dolaylı olarak etkileyerek saldırı yüzeyini genişletiyor. Bu durum, yazılım geliştirme ortamlarında çok katmanlı güvenlik önlemlerinin önemini bir kez daha vurguluyor.