GitLab, CVE-2026-19478 kod enjeksiyonu açığı için yamaları yayımladı; watchTowr istismar denemeleri ve etkilenen sürümleri açıkladı.
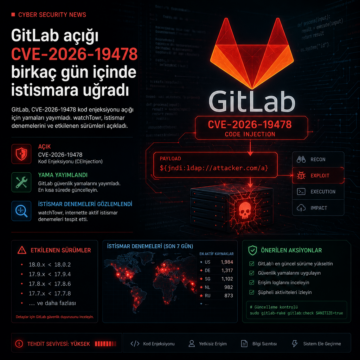


GitLab, CVE-2026-19478 kod enjeksiyonu açığı için yamaları yayımladı; watchTowr istismar denemeleri ve etkilenen sürümleri açıkladı.
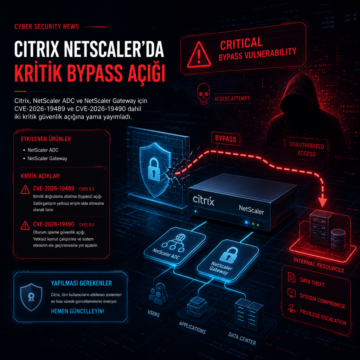
Citrix, NetScaler ADC ve NetScaler Gateway için CVE-2026-19489 ve CVE-2026-19490 dahil iki kritik güvenlik açığına yama yayımladı.
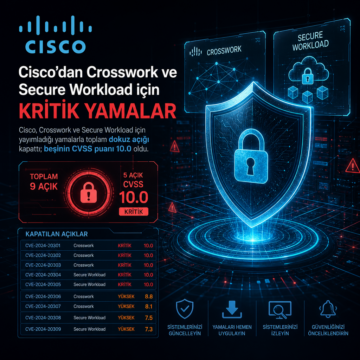
Cisco, Crosswork ve Secure Workload için yayımladığı yamalarla toplam dokuz açığı kapattı; beşinin CVSS puanı 10.0 oldu.
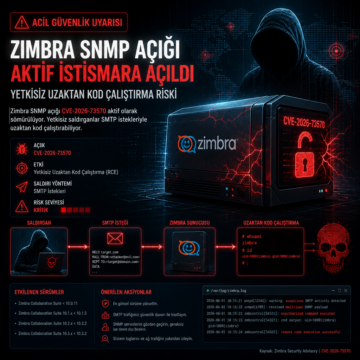
Zimbra SNMP açığı CVE-2026-73570 aktif olarak sömürülüyor. Yetkisiz saldırganlar SMTP istekleriyle uzaktan kod çalıştırabiliyor.
Yapay zekâ ile üretilen istismar betikleri Siemens S7 PLC’leri ve kritik altyapıyı hedef aldı. ABD kurumları internet açıklarını uyardı.

Zombie Card: Süresi dolmuş Visa temassız kartlarda NFC rölesiyle ödeme atlatma yöntemi, USENIX’te sunuldu ve bankalara bildirildi.

Onaylı yapay zekâ araçlarında yeni risk: Shady AI nedir, Meta olayında ne oldu ve Temmuz 2026 SANS anketi ne gösterdi?

VentureBeat, ilk baş analisti Rob Strechay’i atadı. Yeni araştırma hattı kurumsal yapay zekâ, GPU kullanımı ve ajan güvenliğine odaklanacak.

ToxicPanda 2.0, 16 ülkedeki 349 finans kuruluşunu hedefleyen yeni sürümüyle öne çıkarken; GoldDigger da Güney Afrika ve Birleşik Krallık’ta sahte…

SilkParasite, Orta Asya’daki kamu kurumlarını hedef alan ve beşi yeni yedi RAT ailesi kullanan bir operasyonla öne çıktı.