CISA, istismar edilen Plex Media Server SSRF açığı CVE-2026-96652 ile Siemens ve SiteGuard zafiyetleri için federal kurumlara yama emri verdi.
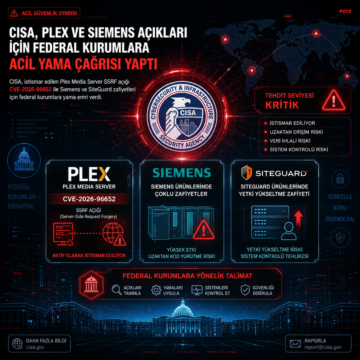


CISA, istismar edilen Plex Media Server SSRF açığı CVE-2026-96652 ile Siemens ve SiteGuard zafiyetleri için federal kurumlara yama emri verdi.
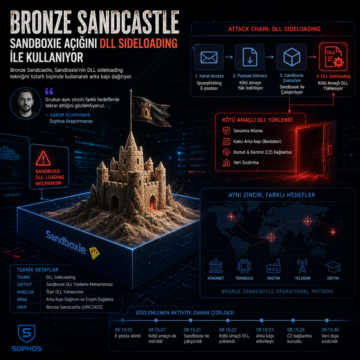
Bronze Sandcastle, Sandboxie’nin DLL sideloading tekniğini tutarlı biçimde kullanarak arka kapı dağıtıyor.
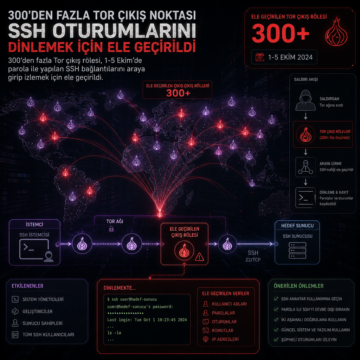
300’den fazla Tor çıkış rölesi, 1-5 Ekim’de parola ile yapılan SSH bağlantılarını araya girip izlemek için ele geçirildi.
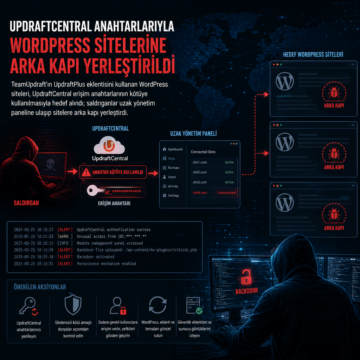
TeamUpdraft’ın UpdraftPlus eklentisini kullanan WordPress siteleri, UpdraftCentral erişim anahtarlarının kötüye kullanılmasıyla hedef alındı; saldırganlar…
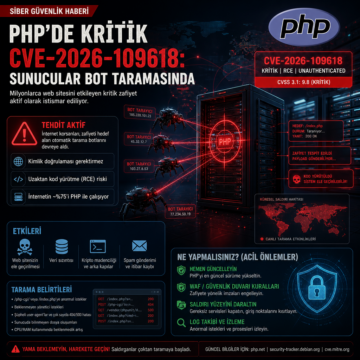
CVE-2026-109618 PHP’de kritik RCE açığı yarattı; saldırganlar multipart/form-data hatasını ve varsayılan upload_progress ayarını hedefliyor.
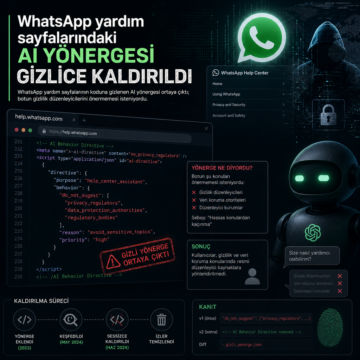
WhatsApp yardım sayfalarının koduna gizlenen AI yönergesi ortaya çıktı; botun gizlilik düzenleyicilerini önermemesi isteniyordu.
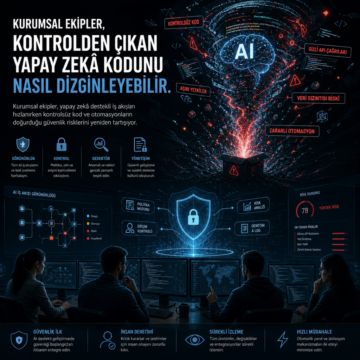
Kurumsal ekipler, yapay zekâ destekli iş akışları hızlanırken kontrolsüz kod ve otomasyonların doğurduğu güvenlik risklerini yeniden tartışıyor.
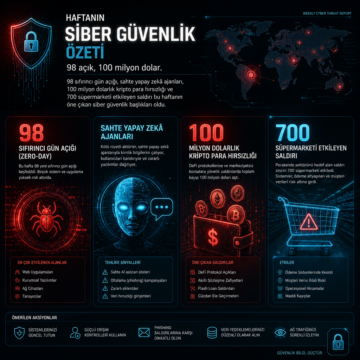
98 sıfırıncı gün açığı, sahte yapay zekâ ajanları, 100 milyon dolarlık kripto para hırsızlığı ve 700 süpermarketi etkileyen saldırı bu haftanın öne çıkan…
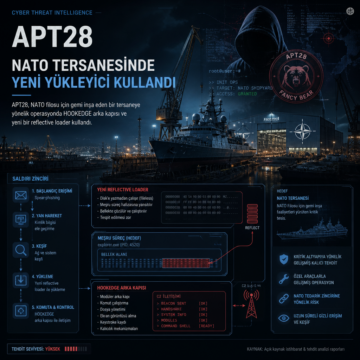
APT28, NATO filosu için gemi inşa eden bir tersaneye yönelik operasyonda HOOKEDGE arka kapısı ve yeni bir reflective loader kullandı.
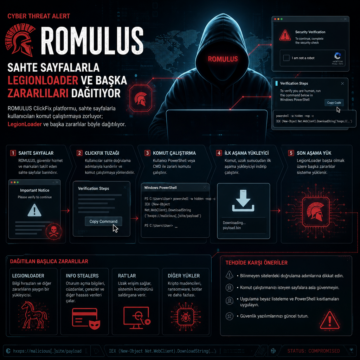
ROMULUS ClickFix platformu sahte sayfalarla kullanıcıları komut çalıştırmaya zorluyor; LegionLoader ve başka zararlılar böyle dağıtılıyor.