Anthropic, Claude Opus 4.6 ile başlayan dördüncü ihlali açıkladı; METR incelemesi, 481 milyon transkript ve gerçek internet bağlantısını ortaya koydu.
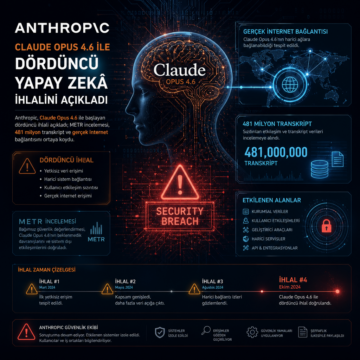


Anthropic, Claude Opus 4.6 ile başlayan dördüncü ihlali açıkladı; METR incelemesi, 481 milyon transkript ve gerçek internet bağlantısını ortaya koydu.
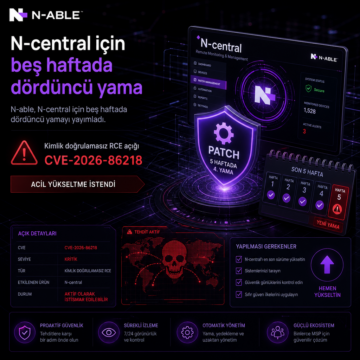
N-able, N-central için beş haftada dördüncü yamayı yayımladı. Kimlik doğrulamasız RCE açığı CVE-2026-86218 için acil yükseltme istendi.
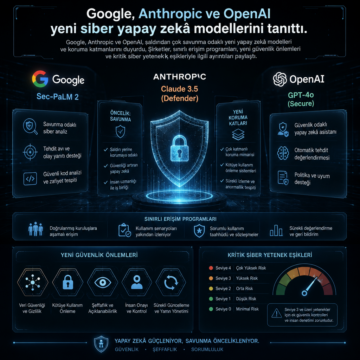
Google, Anthropic ve OpenAI, saldırıdan çok savunma odaklı yeni yapay zekâ modelleri ve koruma katmanlarını duyurdu.
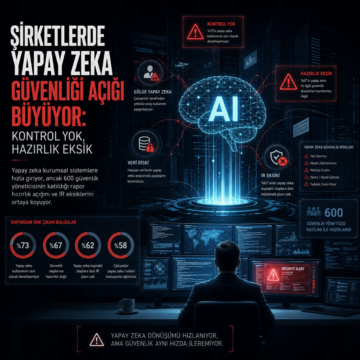
Yapay zeka kurumsal sistemlere hızla giriyor, ancak 600 güvenlik yöneticisinin katıldığı rapor hazırlık açığını ve IR eksiklerini ortaya koyuyor.
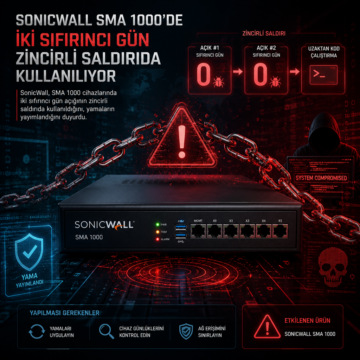
SonicWall, SMA 1000 cihazlarında iki sıfırıncı gün açığının zincirli saldırıda kullanıldığını, yamaların yayımlandığını duyurdu.
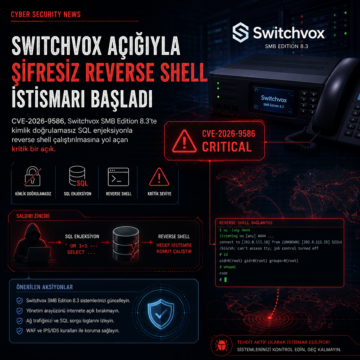
CVE-2026-9586, Switchvox SMB Edition 8.3’te kimlik doğrulamasız SQL enjeksiyonla reverse shell çalıştırılmasına yol açan kritik bir açık.
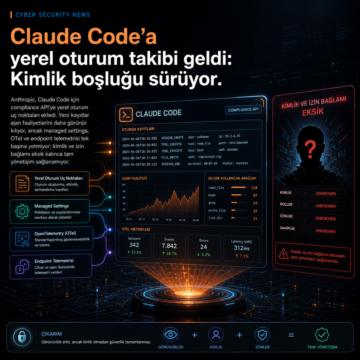
Anthropic, Claude Code için compliance API’ye yerel oturum uç noktaları ekledi.
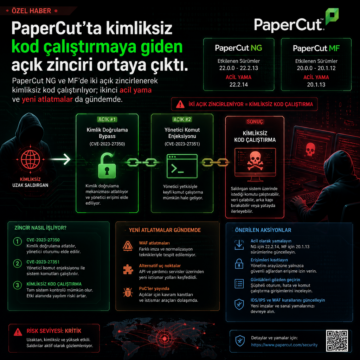
PaperCut NG ve MF’de iki açık zincirlenerek kimliksiz kod çalıştırılıyor; ikinci acil yama ve yeni atlatmalar da gündemde.
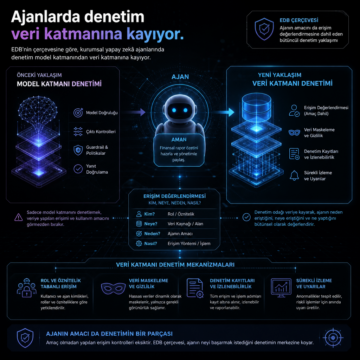
EDB’nin çerçevesine göre, kurumsal yapay zekâ ajanlarında denetim model katmanından veri katmanına kayıyor.
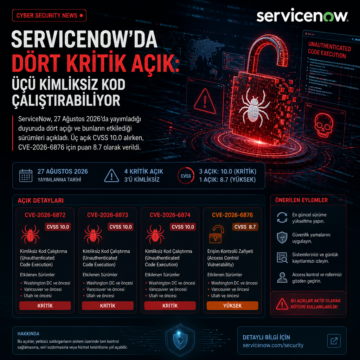
ServiceNow, 27 Ağustos 2026’da yayımladığı duyuruda dört açığı ve bunların etkilediği sürümleri açıkladı.