Gartner, CVSS tabanlı açık önceliklendirmesine karşı dört unsurlu modeli öne çıkarıyor; istihbarat, bağlam, modelleme ve doğrulama.
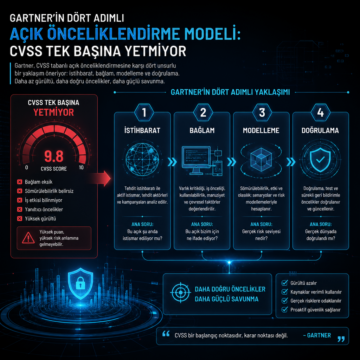


Gartner, CVSS tabanlı açık önceliklendirmesine karşı dört unsurlu modeli öne çıkarıyor; istihbarat, bağlam, modelleme ve doğrulama.
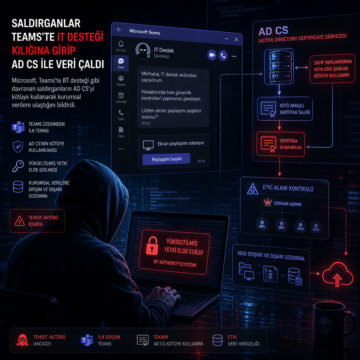
Microsoft, Teams’te BT desteği gibi davranan saldırganların AD CS’yi kötüye kullanarak kurumsal verilere ulaştığını bildirdi.
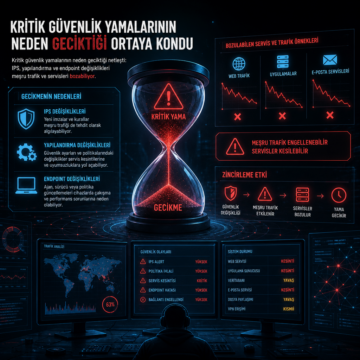
Kritik güvenlik yamalarının neden geciktiği netleşti: IPS, yapılandırma ve endpoint değişiklikleri meşru trafik ve servisleri bozabiliyor.
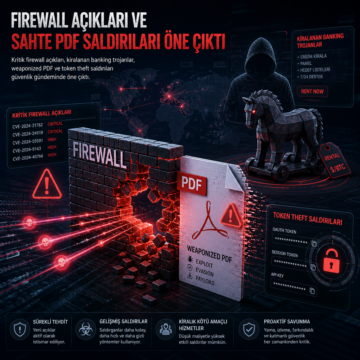
Kritik firewall açıkları, kiralanan banking trojanlar, weaponized PDF ve token theft saldırıları güvenlik gündeminde öne çıktı.
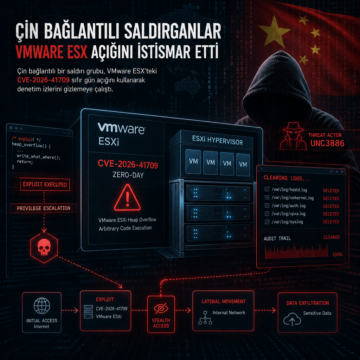
Çin bağlantılı bir saldırı grubu, VMware ESX’teki CVE-2026-41709 sıfır gün açığını kullanarak denetim izlerini gizlemeye çalıştı.
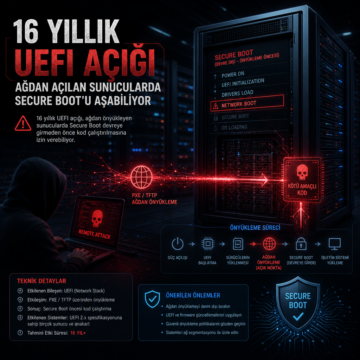
16 yıllık UEFI açığı, ağdan önyükleyen sunucularda Secure Boot devreye girmeden önce kod çalıştırılmasına izin verebiliyor.
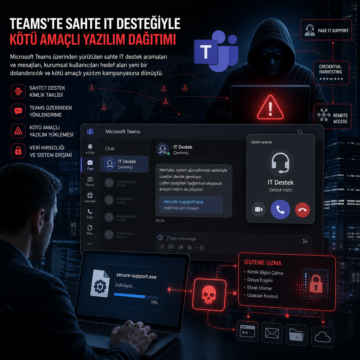
Microsoft Teams üzerinden yürütülen sahte IT destek aramaları ve mesajları, kurumsal kullanıcıları hedef alan yeni bir dolandırıcılık ve kötü amaçlı…
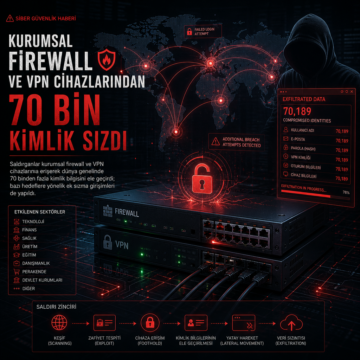
Saldırganlar kurumsal firewall ve VPN cihazlarına erişerek dünya genelinde 70 binden fazla kimlik bilgisini ele geçirdi; bazı hedeflere yönelik ek sızma…
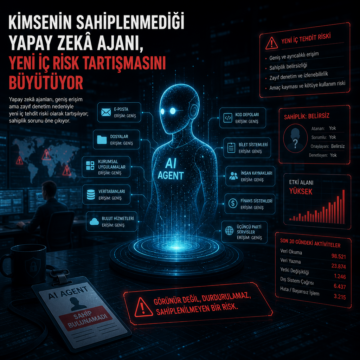
Yapay zekâ ajanları, geniş erişim ama zayıf denetim nedeniyle yeni iç tehdit riski olarak tartışılıyor; sahiplik sorunu öne çıkıyor.
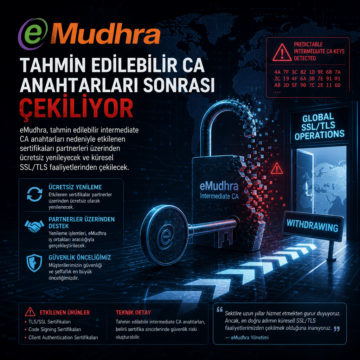
eMudhra, tahmin edilebilir intermediate CA anahtarları nedeniyle etkilenen sertifikaları partnerleri üzerinden ücretsiz yenileyecek ve küresel SSL/TLS…