Çalışanların kullandığı yapay zekâ asistanları şirket hesaplarına bağlanıyor. Yeni oturum modeli, kurumsal erişim ve yetki takibini zorlaştırıyor.
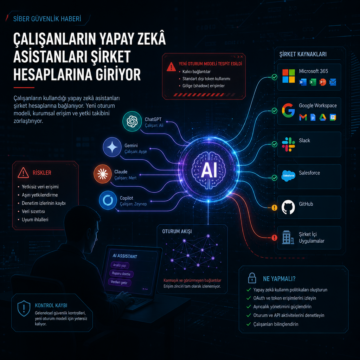


Çalışanların kullandığı yapay zekâ asistanları şirket hesaplarına bağlanıyor. Yeni oturum modeli, kurumsal erişim ve yetki takibini zorlaştırıyor.
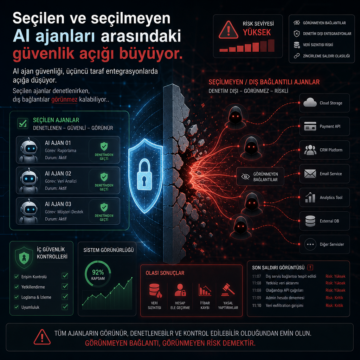
AI ajan güvenliği, üçüncü taraf entegrasyonlarda açığa düşüyor. Seçilen ajanlar denetlenirken dış bağlantılar görünmez kalabiliyor.
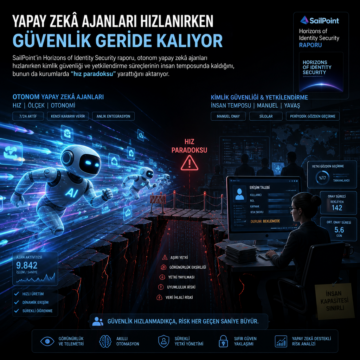
SailPoint’in Horizons of Identity Security raporu, otonom yapay zekâ ajanları hızlanırken kimlik güvenliği ve yetkilendirme süreçlerinin insan temposunda…
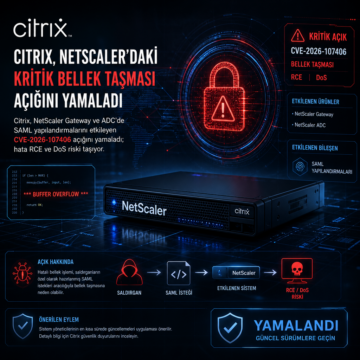
Citrix, NetScaler Gateway ve ADC’de SAML yapılandırmalarını etkileyen CVE-2026-107406 açığını yamaladı; hata RCE ve DoS riski taşıyor.
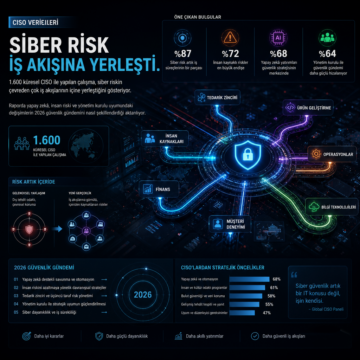
1.600 küresel CISO ile yapılan çalışma, siber riskin çevreden çok iş akışlarının içine yerleştiğini gösteriyor.
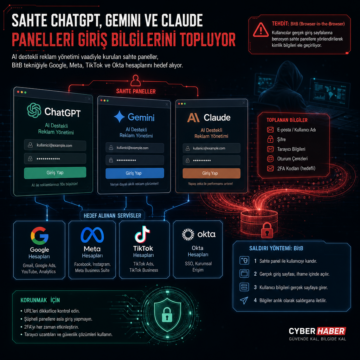
AI destekli reklam yönetimi vaadiyle kurulan sahte paneller, BitB tekniğiyle Google, Meta, TikTok ve Okta hesaplarını hedef alıyor.
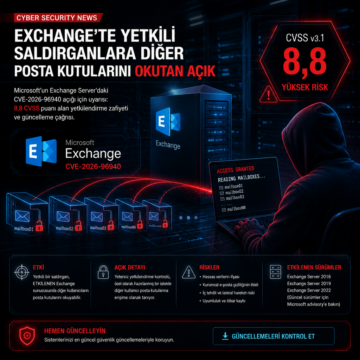
Microsoft’un Exchange Server’daki CVE-2026-96940 açığı için uyarısı: 8,8 CVSS puanı alan yetkilendirme zafiyeti ve güncelleme çağrısı.
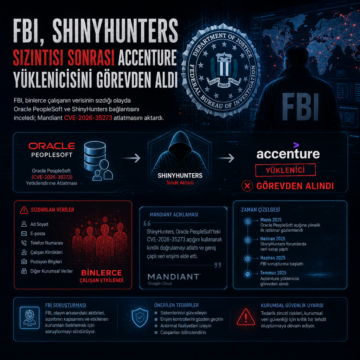
FBI, binlerce çalışanın verisinin sızdığı olayda Oracle PeopleSoft ve ShinyHunters bağlantısını inceledi; Mandiant CVE-2026-35273 atlatmasını aktardı.
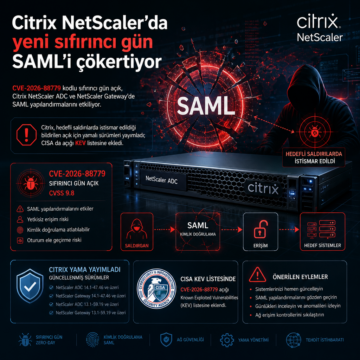
CVE-2026-88779 kodlu sıfırıncı gün açık, Citrix NetScaler ADC ve NetScaler Gateway’de SAML yapılandırmalarını etkiliyor.
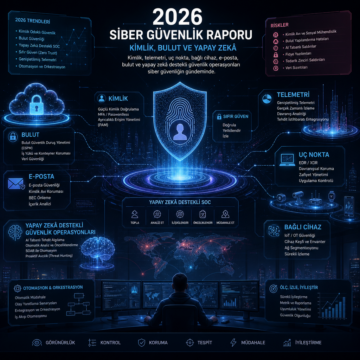
2026 siber güvenlik raporu, kimlik, telemetri, uç nokta, bağlı cihaz, e-posta, bulut ve yapay zekâ destekli güvenlik operasyonlarının ön plana çıktığını…