ScreenConnect ortamlarını hedef alan saldırıda 48 kuruluşta en az 288 yönetilen uç nokta sahte istemcilerle etkilendi.
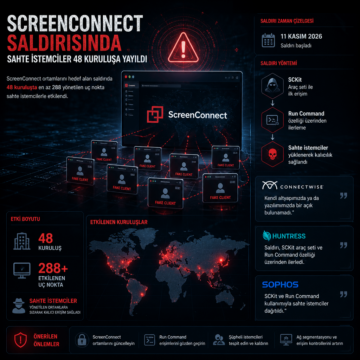


ScreenConnect ortamlarını hedef alan saldırıda 48 kuruluşta en az 288 yönetilen uç nokta sahte istemcilerle etkilendi.
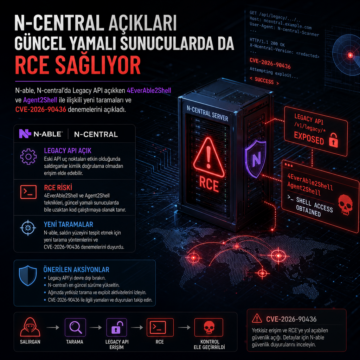
N-able, N-central’da Legacy API açıkken 4EverAble2Shell ve Agent2Shell ile ilişkili yeni taramaları ve CVE-2026-90436 denemelerini açıkladı.
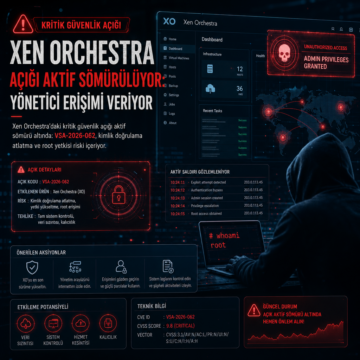
Xen Orchestra’daki kritik güvenlik açığı aktif sömürü altında: VSA-2026-062, kimlik doğrulama atlatma ve root yetkisi riski içeriyor.
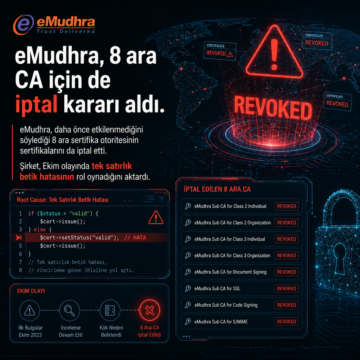
eMudhra, daha önce etkilenmediğini söylediği 8 ara sertifika otoritesinin sertifikalarını da iptal etti.
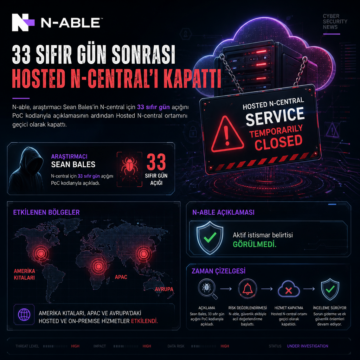
N-able, araştırmacı Sean Bales’in N-central için 33 sıfır gün açığını PoC kodlarıyla açıklamasının ardından Hosted N-central ortamını geçici olarak…
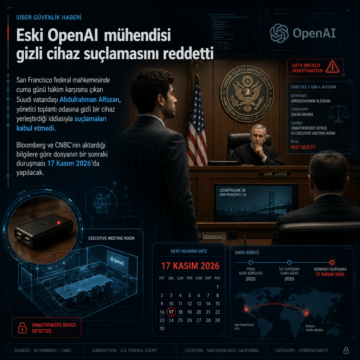
San Francisco federal mahkemesinde cuma günü hâkim karşısına çıkan Suudi vatandaşı Abdulrahman Alfozan, yönetici toplantı odasına gizli bir cihaz…
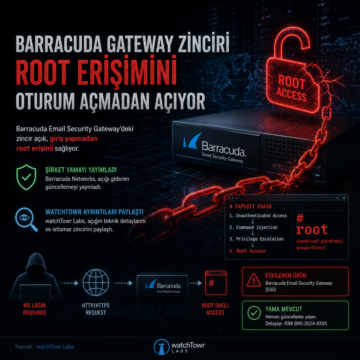
Barracuda Email Security Gateway’deki zincir açık, giriş yapmadan root erişimi sağlıyor. Şirket yamayı yayımladı, watchTowr ayrıntıları paylaştı.
SonicWall, kullanım ömrü sona eren GMS sürümlerindeki CVE-2026-109593 ve CVE-2026-109594 için yama yayımlanmayacağını duyurdu.
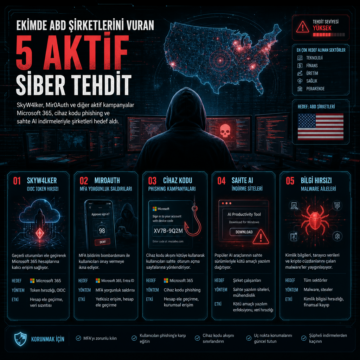
SkyW4lker, Mir0Auth ve diğer aktif kampanyalar Microsoft 365, cihaz kodu phishing ve sahte AI indirmeleriyle şirketleri hedef aldı.
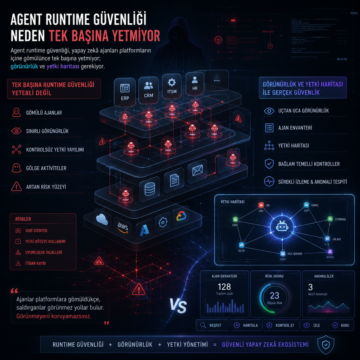
Agent runtime güvenliği, yapay zekâ ajanları platformların içine gömülünce tek başına yetmiyor; görünürlük ve yetki haritası gerekiyor.