Sysdig, CVE-2026-39987 ile Marimo’ya 8 saniyelik saldırıyı ve Hunt.io’nun 3.562 Redis sunucusunu etkileyen kampanyasını aktardı.
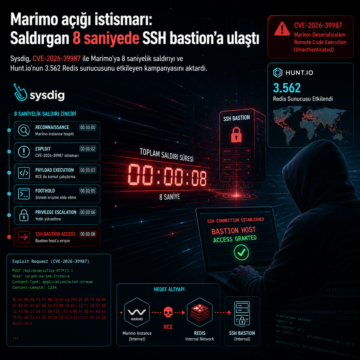


Sysdig, CVE-2026-39987 ile Marimo’ya 8 saniyelik saldırıyı ve Hunt.io’nun 3.562 Redis sunucusunu etkileyen kampanyasını aktardı.

Google, Android için Eylül 2026 güncellemelerinde 200 açığı kapattı; aynı hafta Chrome, sahte mağazalar, zararlı uzantılar, phishing zincirleri ve AI…

UNC3569, Sogou Input Method’daki açığı kullanarak GRAYRABBIT arka kapısını yükledi.
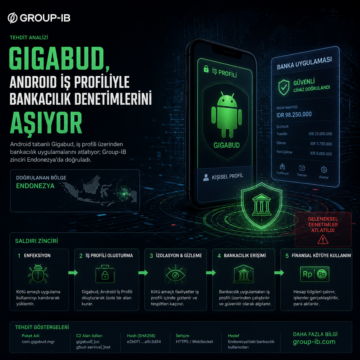
Android tabanlı Gigabud, iş profili üzerinden bankacılık uygulamalarını atlatıyor; Group-IB zinciri Endonezya’da doğruladı.
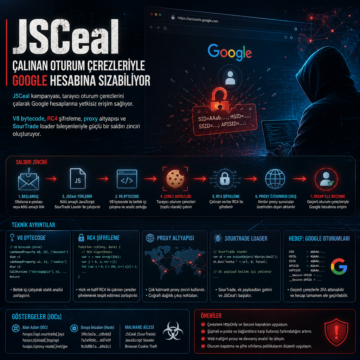
JSCeal kampanyası çerez çalarak Google oturumlarını aşıyor; V8 bytecode, RC4, proxy ve SourTrade ayrıntıları teknik raporda yer aldı.
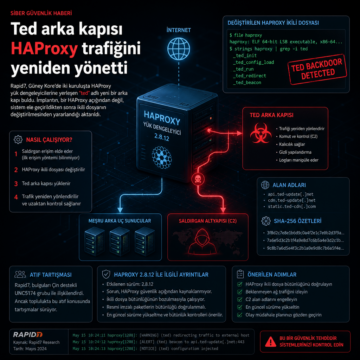
Rapid7, Güney Kore’de iki kuruluşta HAProxy yük dengeleyicilerine yerleşen “ted” adlı yeni bir arka kapı buldu.
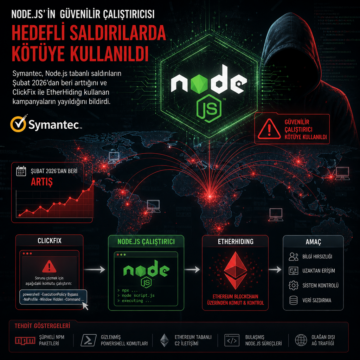
Symantec, Node.js tabanlı saldırıların Şubat 2026’dan beri arttığını ve ClickFix ile EtherHiding kullanan kampanyaların yayıldığını bildirdi.
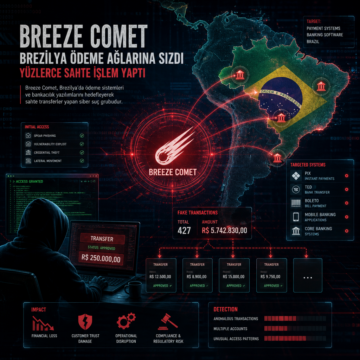
Breeze Comet, Brezilya’da ödeme sistemleri ve bankacılık yazılımlarını hedefleyerek sahte transferler yapan siber suç grubudur.
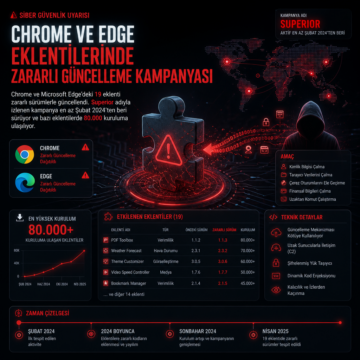
Chrome ve Microsoft Edge’deki 19 eklenti zararlı sürümlerle güncellendi.
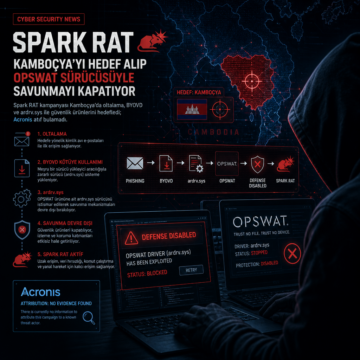
Spark RAT kampanyası Kamboçya’da oltalama, BYOVD ve ardrv.sys ile güvenlik ürünlerini hedefledi; Acronis atıf bulamadı.