GitLab’da ortaya çıkan CVSS 10.0 kritik açık, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin verebiliyor; 12 yıla yayılan sürümleri etkiliyor.
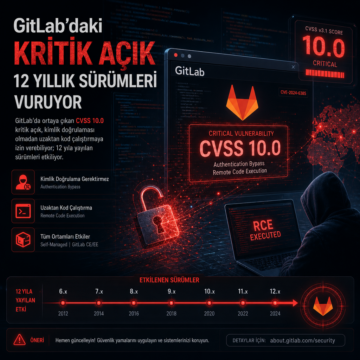


GitLab’da ortaya çıkan CVSS 10.0 kritik açık, kimlik doğrulaması olmadan uzaktan kod çalıştırmaya izin verebiliyor; 12 yıla yayılan sürümleri etkiliyor.
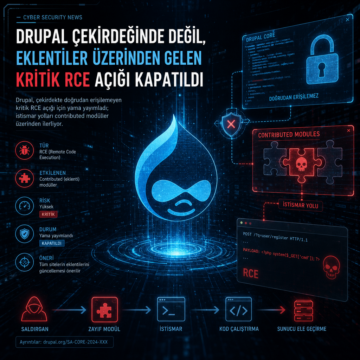
Drupal, çekirdekte doğrudan erişilemeyen kritik RCE açığı için yama yayımladı; istismar yolları contributed modüller üzerinden ilerliyor.
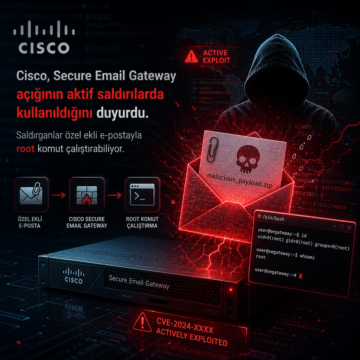
Cisco, Secure Email Gateway açığının aktif saldırılarda kullanıldığını duyurdu. Saldırganlar özel ekli e-postayla root komut çalıştırabiliyor.
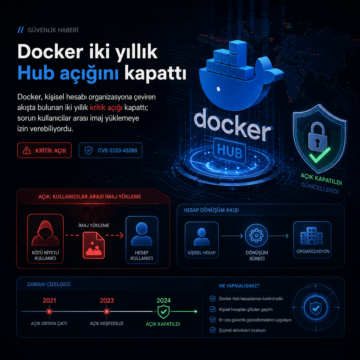
Docker, kişisel hesabı organizasyona çeviren akışta bulunan iki yıllık kritik açığı kapattı; sorun kullanıcılar arası imaj yüklemeye izin verebiliyordu.
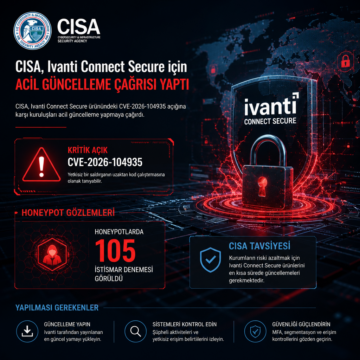
CISA, Ivanti Connect Secure için CVE-2026-104935 açığına karşı acil güncelleme çağrısı yaptı; honeypotlarda 105 istismar denemesi görüldü.
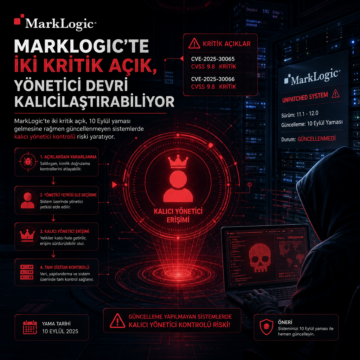
MarkLogic’te iki kritik açık, 10 Eylül yaması gelmesine rağmen güncellenmeyen sistemlerde kalıcı yönetici kontrolü riski yaratıyor.
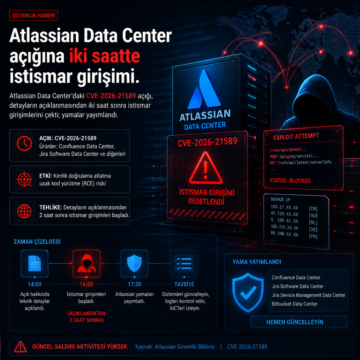
Atlassian Data Center’daki CVE-2026-21589 açığı, detayların açıklanmasından iki saat sonra istismar girişimlerini çekti; yamalar yayımlandı.
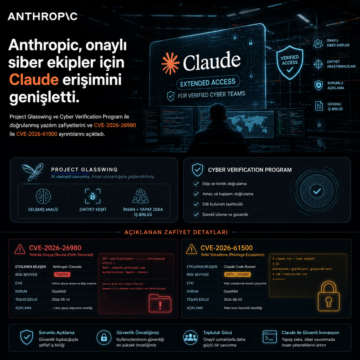
Anthropic, Project Glasswing ve Cyber Verification Program ile doğrulanmış yazılım zafiyetlerini ve CVE-2026-26980 ile CVE-2026-61500 ayrıntılarını…
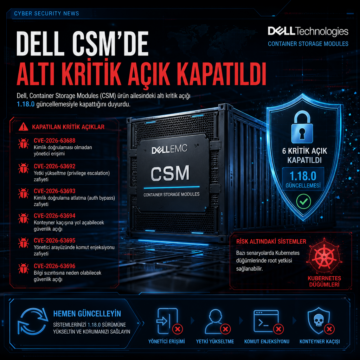
Dell, Container Storage Modules (CSM) ürün ailesindeki altı kritik açığı 1.18.0 güncellemesiyle kapattığını duyurdu.
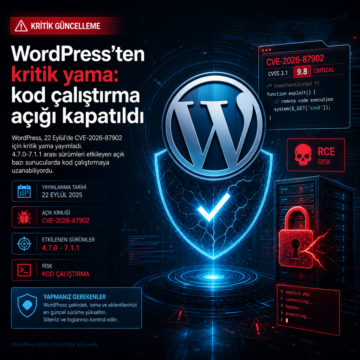
WordPress, 22 Eylül’de CVE-2026-87902 için kritik yama yayımladı.