WordPress’te CVE-2026-93485 olarak izlenen Comment2Shell açığı 7.1.1 sürümüyle kapatıldı.
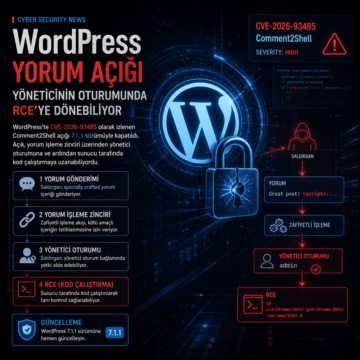


WordPress’te CVE-2026-93485 olarak izlenen Comment2Shell açığı 7.1.1 sürümüyle kapatıldı.
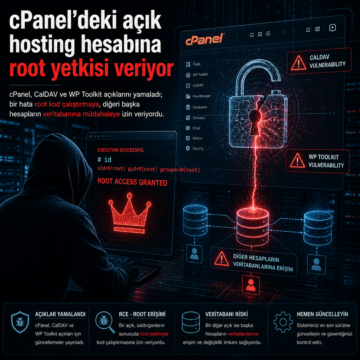
cPanel, CalDAV ve WP Toolkit açıklarını yamaladı; bir hata root kod çalıştırmaya, diğeri başka hesapların veritabanına müdahaleye izin veriyordu.
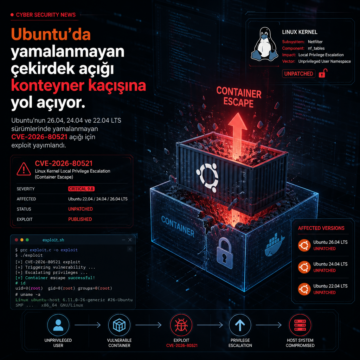
Ubuntu’nun 26.04, 24.04 ve 22.04 LTS sürümlerinde yamalanmayan CVE-2026-80521 açığı için exploit yayımlandı.
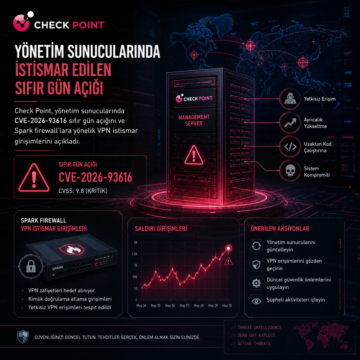
Check Point, yönetim sunucularında CVE-2026-93616 sıfır gün açığını ve Spark firewall’lara yönelik VPN istismar girişimlerini açıkladı.
Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif olarak istismar edildiğini ve 10.0 CVSS puanı aldığını açıkladı.
Linux çekirdeğindeki DirtyAH6, TUNderflow, PPPoEject ve DiagSpill açıkları için çalışan exploit kodu yayımlandı; yamalar ve CVE’ler açıklandı.
Parallels Desktop’taki CVE-2026-90894 açığı, non-admin yerel kullanıcıya root yetkisi verebiliyor; Intel Mac’ler ise 27 sürümünü kuramıyor.
Unbound’daki kritik DNSSEC doğrulama hatası CVE-2026-81642, 1.26.1 sürümüyle kapatıldı.
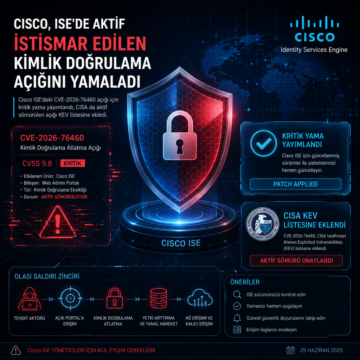
Cisco ISE’deki CVE-2026-76460 açığı için kritik yama yayımlandı; CISA da aktif sömürülen açığı KEV listesine ekledi.
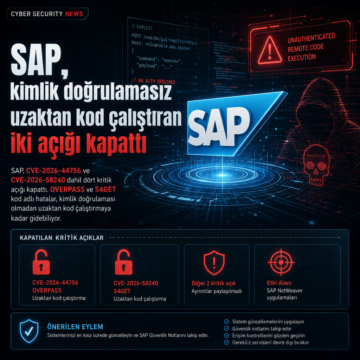
SAP, CVE-2026-44756 ve CVE-2026-58240 dahil dört kritik açığı kapattı.