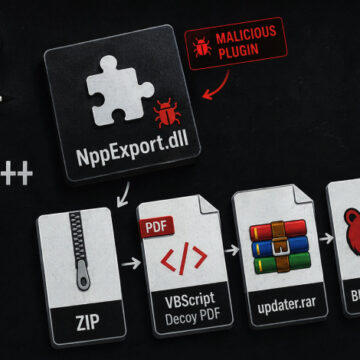
CERT-UA, Notepad++ eklentisi gibi görünen kötü amaçlı dosyayla Windows sistemleri hedef alan UAC-0099 kampanyasını açıkladı; zincirde LUNCHPOKE, BURNYBEAR ve MATCHBOIL.V2 bileşenleri yer alıyor. Aynı metinde ABD’nin Laundry Bear ve Proofpoint’in TA458 raporları da aktarılıyor; Zimbra, Kerio, SOGo ve Roundcube webmail sistemlerini hedef alan yarım tık açıkları, CVE kodları ve hedef ülkeler sıralanıyor.
Kategori: Açık İstismarı
GitHub Actions istismarı cPanel ve WHM sunucularını avladı
Ele geçirilen GitHub depoları, bu kez cPanel ve WHM sunucularını tarayan dağıtık bir saldırı altyapısına dönüştürüldü. Saldırganlar GitHub Actions runner’larını kullanarak CVE-2026-41940 açığını istismar etmeye ve kimlik bilgileri, SSH verisi, bulut anahtarları gibi sırları toplamaya çalıştı. Aynı incelemeler, GitHub üzerinde yürüyen başka bir Windows zararlı yazılım kampanyasını da ortaya çıkardı.
wp2shell WordPress açıklarını hızla istismar etti
wp2shell zinciri, WordPress’in CVE-2026-63030 ve CVE-2026-60137 açıkları üzerinden kamuya açık exploit kodlarıyla geniş ölçekli taramalara dönüştü. Araştırmacılar 13 IP adresi, on binlerce girişim, kötü amaçlı eklentiler, arka kapı hesapları ve Overlord RAT kurulumu dahil birçok post-exploitation faaliyeti tespit etti.
ServiceNow AI platformunda kritik açık aktif istismara açıldı
ServiceNow’un sandbox kaçışı açığı CVE-2026-6875, Defused Cyber’a göre sahada aktif olarak istismar ediliyor. Açık için haziranda yayımlanan yamalar belirli ServiceNow sürümlerini kapsarken, Searchlight Cyber zafiyeti 1 Nisan 2026’da bildirdiğini ve bunun instance ile bağlı proxy sunucuları tamamen ele geçirebileceğini açıkladı.