Cling botnet’i, Realtek Jungle SDK’daki CVE-2021-35394 başta olmak üzere çok sayıda RCE ve enjeksiyon açığını kullanıyor; STUN trafiği üzerinden…
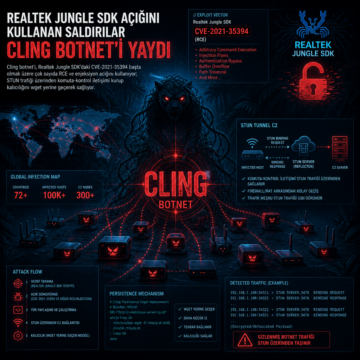


Cling botnet’i, Realtek Jungle SDK’daki CVE-2021-35394 başta olmak üzere çok sayıda RCE ve enjeksiyon açığını kullanıyor; STUN trafiği üzerinden…
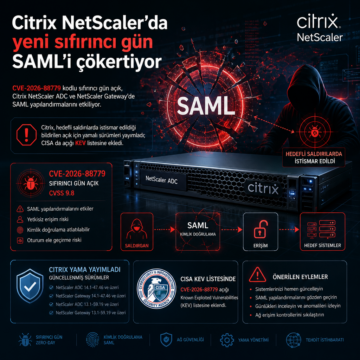
CVE-2026-88779 kodlu sıfırıncı gün açık, Citrix NetScaler ADC ve NetScaler Gateway’de SAML yapılandırmalarını etkiliyor.
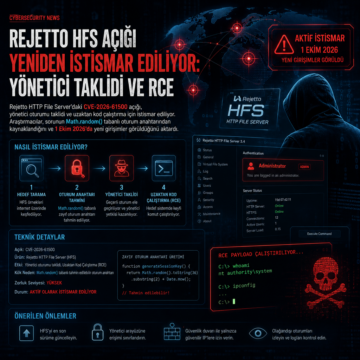
Rejetto HTTP File Server’daki CVE-2026-61500 açığı, yönetici oturumu taklidi ve uzaktan kod çalıştırma için istismar ediliyor.
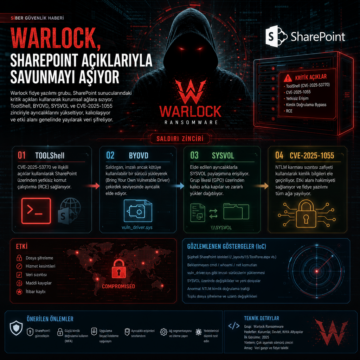
Warlock fidye yazılımı grubunun SharePoint açıklarıyla yürüttüğü saldırılar, ToolShell, BYOVD, SYSVOL ve CVE-2025-1055 ayrıntılarıyla aktarıldı.
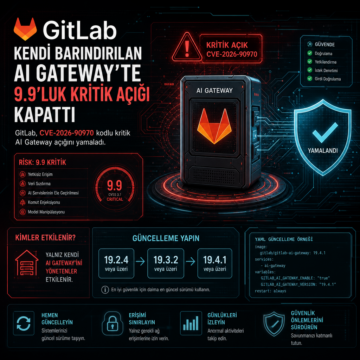
GitLab, CVE-2026-90970 kodlu kritik AI Gateway açığını yamaladı; yalnız kendi gateway’ini yönetenler 19.2.4, 19.3.2 ve 19.4.1’e geçmeli.
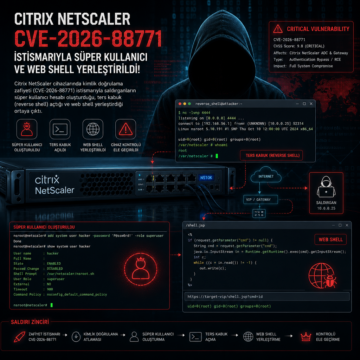
Citrix NetScaler cihazlarında CVE-2026-88771 istismarıyla süper kullanıcı açıldığı, ters kabuk ve web shell yerleştirildiği ortaya çıktı.
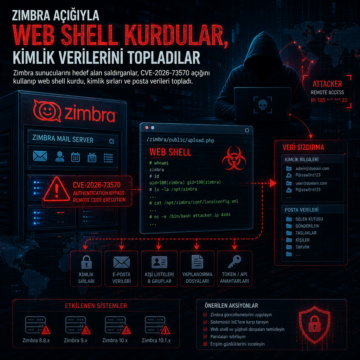
Zimbra sunucularını hedef alan saldırganlar, CVE-2026-73570 açığını kullanıp web shell kurdu, kimlik sırları ve posta verileri topladı.
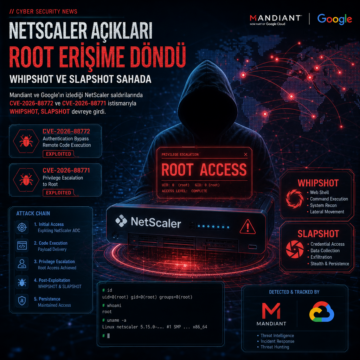
Mandiant ve Google’ın izlediği NetScaler saldırılarında CVE-2026-88772 ve CVE-2026-88771 istismarıyla WHIPSHOT, SLAPSHOT devreye girdi.
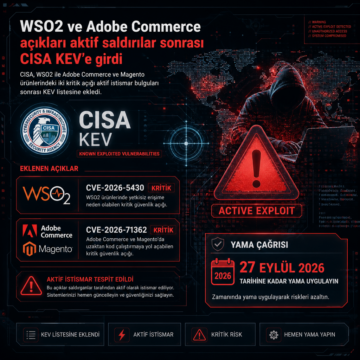
CISA, WSO2 ile Adobe Commerce ve Magento ürünlerindeki iki kritik açığı aktif istismar bulguları sonrası KEV listesine ekledi.
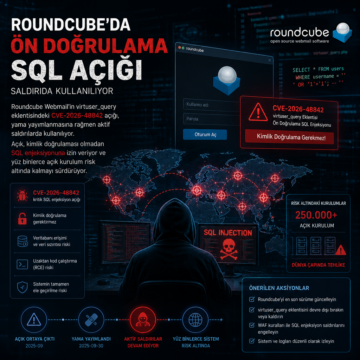
Roundcube Webmail’in virtuser_query eklentisindeki CVE-2026-48842 açığı, yama yayımlanmasına rağmen aktif saldırılarda kullanılıyor.