Gen Digital ve Expel, ClearFake üzerinden yayılan WordlistLoader ile Amatera Stealer zincirini ve Microsoft Teams oltalamalarıyla dağıtılan SynkLoader…
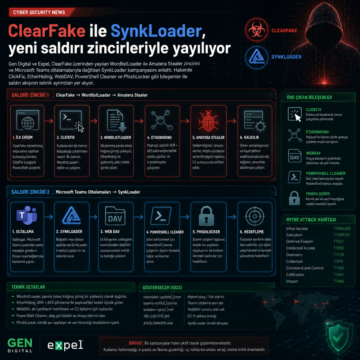


Gen Digital ve Expel, ClearFake üzerinden yayılan WordlistLoader ile Amatera Stealer zincirini ve Microsoft Teams oltalamalarıyla dağıtılan SynkLoader…
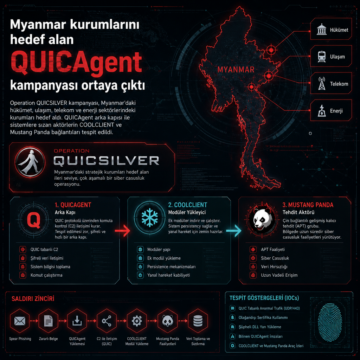
Operation QUICSILVER kampanyası Myanmar kurumlarını hedef aldı; QUICAgent, COOLCLIENT ve Mustang Panda ayrıntıları ortaya çıktı.
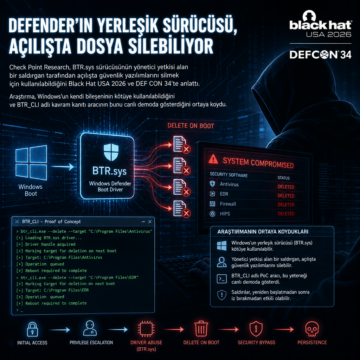
Check Point Research, BTR.sys sürücüsünün yönetici yetkisi alan bir saldırgan tarafından açılışta güvenlik yazılımlarını silmek için kullanılabildiğini…

CoolClient arka kapısı yeni kernel sürücüsüyle güncellendi; HoneyMyte’nin Myanmar, Moğolistan, Pakistan ve Rusya’daki hedefleri vurduğu açıklandı.

SpecterOps’un çalışması, Windows’ta çalışan Chrome ve Edge oturumlarının Chrome DevTools Protocol üzerinden ele geçirilebildiğini gösteriyor.

Microsoft Defender for Windows'taki CVE-2026-50656 açığı için ShieldBreak PoC yayımlandı; Microsoft 421 güvenlik açığını daha yamaladı.
Windows 11’de USB tak-çalıştır açığı: araştırmacılar PnP yoluyla SYSTEM kod çalıştırma ve RDP üzerinden uzaktan istismar gösterdi.

Yeni araştırmalar, Windows, Chrome ve Entra’da passkey güvenliğinin saklanan imzalar ve yerel kötü amaçlı yazılımla aşılabildiğini gösterdi.

TrueConf sunucularındaki açıklar, Rus şirketlerine PhantomCore ve web shell yüklemek için kullanıldı; Kaspersky Temmuz 2026’da tespit etti.

NatJack adı verilen yeni saldırı sınıfı, NAT bağlantı durumunu manipüle ederek TCP oturumlarını ele geçirme, DNS yanıtlarını taklit etme ve NAT tablolarını tüketme tekniklerini ortaya koydu. Black Hat USA 2026’da sunulan araştırmada Windows ve Linux için iki ayrı CVE açıklandı, mevcut yamalar listelendi ve sınıfın tamamı için tek çözüm olmadığı vurgulandı.