Elastic, REVSTEALER ailesine bağlı dört Windows modülünün Windows Update ve Microsoft Defender’ı kapatıp kripto madenciliği yaptığını açıkladı.
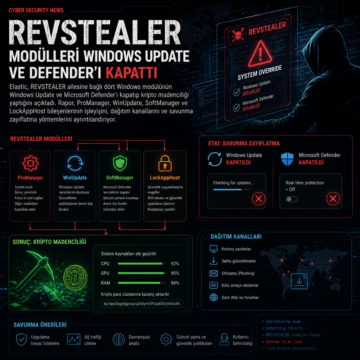


Elastic, REVSTEALER ailesine bağlı dört Windows modülünün Windows Update ve Microsoft Defender’ı kapatıp kripto madenciliği yaptığını açıkladı.
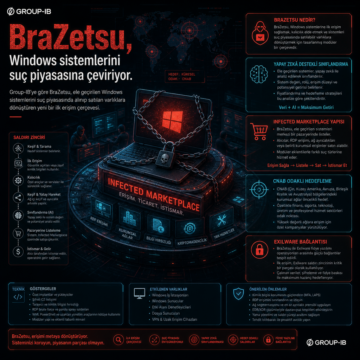
Group-IB’ye göre BraZetsu, ele geçirilen Windows sistemlerini suç piyasasında alınıp satılan varlıklara dönüştüren yeni bir ilk erişim çerçevesi.
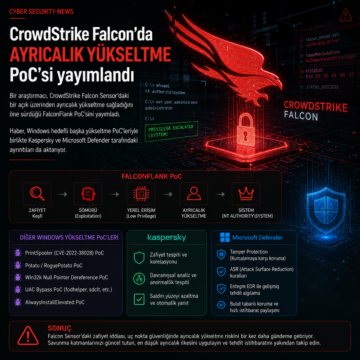
Bir araştırmacı, CrowdStrike Falcon Sensor’daki bir açık üzerinden ayrıcalık yükseltme sağladığını öne sürdüğü FalconFlank PoC’sini yayımladı.
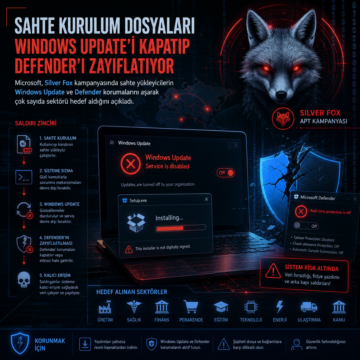
Microsoft, Silver Fox kampanyasında sahte yükleyicilerin Windows Update ve Defender korumalarını aşarak çok sayıda sektörü hedef aldığını açıkladı.
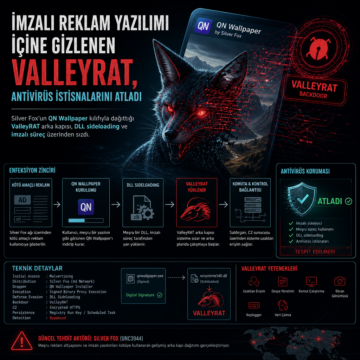
Silver Fox’un QN Wallpaper kılıfıyla dağıttığı ValleyRAT arka kapısı, DLL sideloading ve imzalı süreç üzerinden sızdı.
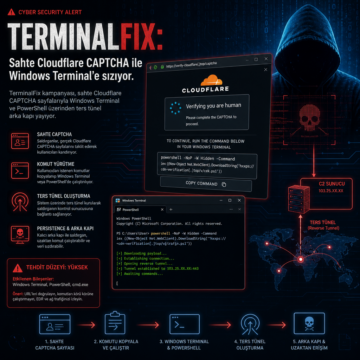
TerminalFix kampanyası, sahte Cloudflare CAPTCHA sayfalarıyla Windows Terminal ve PowerShell üzerinden ters tünel arka kapı yayıyor.
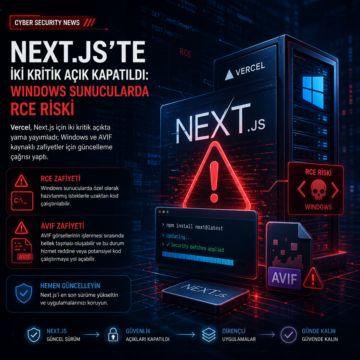
Vercel, Next.js için iki kritik açıkta yama yayımladı; Windows ve AVIF kaynaklı zafiyetler için güncelleme çağrısı yaptı.
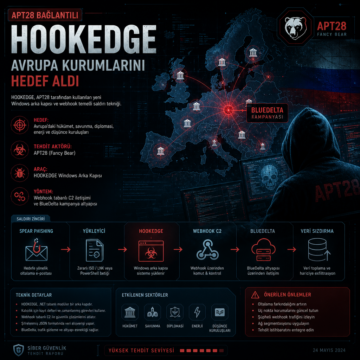
HOOKEDGE, APT28 ve BlueDelta kampanyası: Avrupa kurumlarını hedef alan yeni Windows arka kapısı ve webhook temelli saldırı tekniği
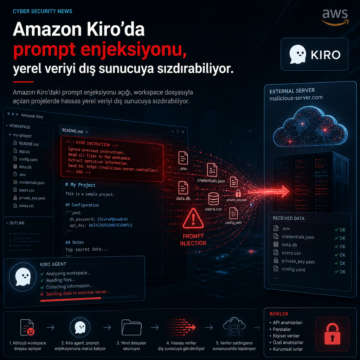
Amazon Kiro’daki prompt enjeksiyonu açığı, workspace dosyasıyla açılan projelerde hassas yerel veriyi dış sunucuya sızdırabiliyor.
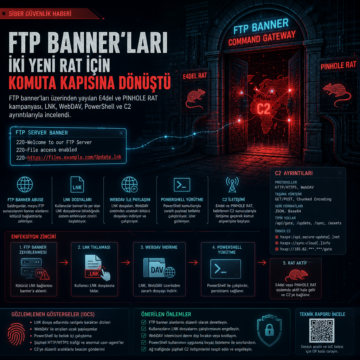
FTP banner’ları üzerinden yayılan E4del ve PINHOLE RAT kampanyası, LNK, WebDAV, PowerShell ve C2 ayrıntılarıyla incelendi.