ShinyHunters bağlantılı UNC6240, Oracle PeopleSoft’taki CVE-2026-35273 açığını kullanarak WAF’i aştı, web shell yerleştirdi ve veri çaldı.
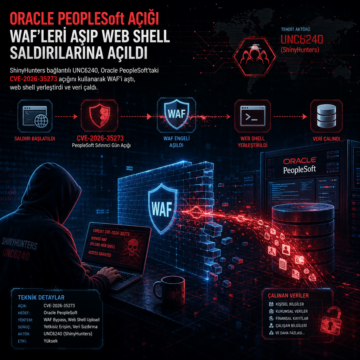


ShinyHunters bağlantılı UNC6240, Oracle PeopleSoft’taki CVE-2026-35273 açığını kullanarak WAF’i aştı, web shell yerleştirdi ve veri çaldı.
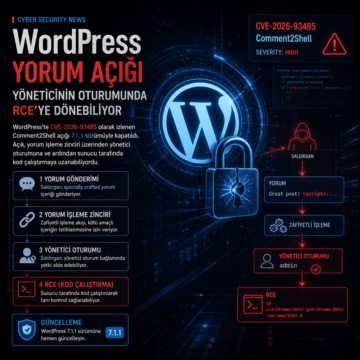
WordPress’te CVE-2026-93485 olarak izlenen Comment2Shell açığı 7.1.1 sürümüyle kapatıldı.
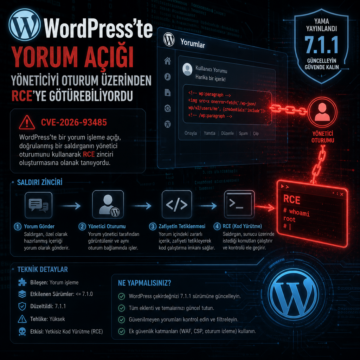
WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.
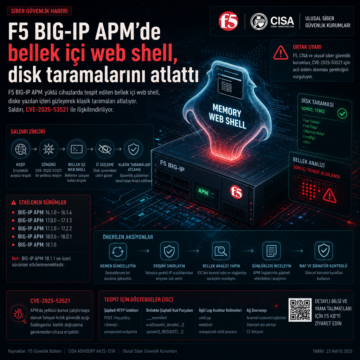
F5 BIG-IP APM yüklü cihazlarda bellekte çalışan web shell, diske yazılan izleri gizleyerek klasik taramaları atlatıyor.
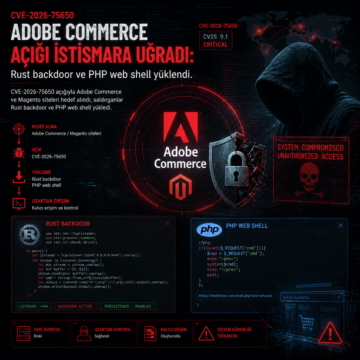
CVE-2026-75650 açığıyla Adobe Commerce ve Magento siteleri hedef alındı; saldırganlar Rust backdoor ve PHP web shell yükledi.

ReliaQuest, Clop bağlantılı özel bir web shell’in PTC Windchill ve FlexPLM kurulumlarında kimlik bilgilerini çözdüğünü, mühendislik verilerini…

WordPress BdThemes eklentileri, yönetici panelindeki tanıtım verilerini taşıyan JSON akışının zehirlenmesiyle hedef alındı.

TrueConf sunucularındaki açıklar, Rus şirketlerine PhantomCore ve web shell yüklemek için kullanıldı; Kaspersky Temmuz 2026’da tespit etti.

Thai Maliye Bakanlığı ağında çalışan Hermes adlı açık kaynak yapay zekâ ajanı, gözetimsiz modda uzun süreli keşif için kullanıldı. Hunt.io ve Bob Diachenko’nun bulgularına göre saldırgan, bakanlık sunucularında günlükler, web shell, özelleştirilmiş LinPEAS script’leri ve Hades adlı Go implantı bıraktı; HiveServer2, GlassFish ve eski Linux çekirdek açıklarına yönelik denemeler de kayda geçti.

wp2shell zinciri, WordPress’in CVE-2026-63030 ve CVE-2026-60137 açıkları üzerinden kamuya açık exploit kodlarıyla geniş ölçekli taramalara dönüştü. Araştırmacılar 13 IP adresi, on binlerce girişim, kötü amaçlı eklentiler, arka kapı hesapları ve Overlord RAT kurulumu dahil birçok post-exploitation faaliyeti tespit etti.