PaperCut açıklarıyla okul ve üniversite sunucularına sızan saldırganlar, kimlik bilgisi toplama araçları ve Meterpreter yükleri kullandı.
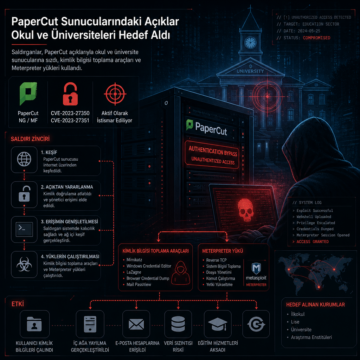


PaperCut açıklarıyla okul ve üniversite sunucularına sızan saldırganlar, kimlik bilgisi toplama araçları ve Meterpreter yükleri kullandı.
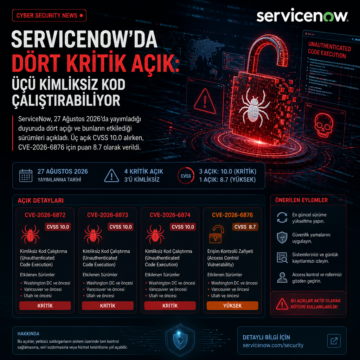
ServiceNow, 27 Ağustos 2026’da yayımladığı duyuruda dört açığı ve bunların etkilediği sürümleri açıkladı.
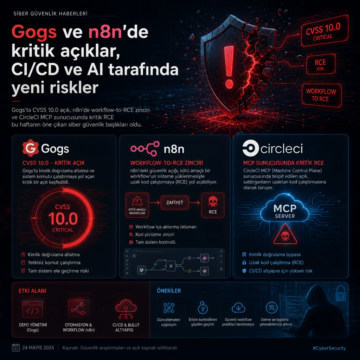
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.
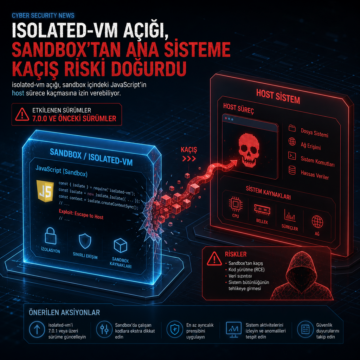
isolated-vm açığı, sandbox içindeki JavaScript’in host sürece kaçmasına izin verebiliyor. Hata 7.0.0 ve önceki sürümleri etkiliyor.

CVE-2026-32475, Elementor Pro’nun Forms modülündeki File Upload alanında giriş gerektirmeyen saldırganlara PHP yükleyip uzaktan kod çalıştırma imkânı…

CISA, Ray’deki CVE-2025-62593 açığını KEV kataloğuna ekledi; 9.4 CVSS puanlı açık Firefox ve Safari üzerinden istismar edilebiliyor.

JetBrains, TeamCity On-Premises sürümlerinin tamamını etkileyen CVE-2026-63077 açığı için kullanıcıları güncelleme yapmaya çağırdı. Şirket, 2025.11.7 ve 2026.1.3 sürümlerinde düzeltme yayımladığını, güncelleyemeyenler için de 2017.1 ve sonrası için bir security patch plugin sunduğunu açıkladı.

Redis, 23 Temmuz’da yedi güvenlik sürümü yayımlayarak Streams ve RedisBloom/TDigest tarafındaki iki yeni bellek bozulması zincirini kapattı. Araştırmacıların paylaştığı kanıtlarda bu açıkların RESTORE üzerinden RCE’ye çevrilebildiği, ancak 24 Temmuz 2026 itibarıyla sahada aktif istismar görüldüğüne dair bir bulgu olmadığı aktarıldı.

wp2shell zinciri, WordPress’in CVE-2026-63030 ve CVE-2026-60137 açıkları üzerinden kamuya açık exploit kodlarıyla geniş ölçekli taramalara dönüştü. Araştırmacılar 13 IP adresi, on binlerce girişim, kötü amaçlı eklentiler, arka kapı hesapları ve Overlord RAT kurulumu dahil birçok post-exploitation faaliyeti tespit etti.

CISA, Adobe ColdFusion, Joomla tabanlı sayfa oluşturucular ve Langflow platformlarında aktif şekilde istismar edilen dört kritik güvenlik açığını KEV listesine ekledi. Bu zafiyetler, özellikle uzaktan kod çalıştırma ve yetkisiz erişim tehlikesi doğuruyor. Kamu ve özel sektördeki kurumların önümüzdeki aylarda güncellemeleri hızla uygulaması gerekiyor.