SAP, 10 Kasım’da yayımladığı güvenlik bülteninde NetWeaver ve Gateway’i etkileyen dört kritik açığı kapattı.
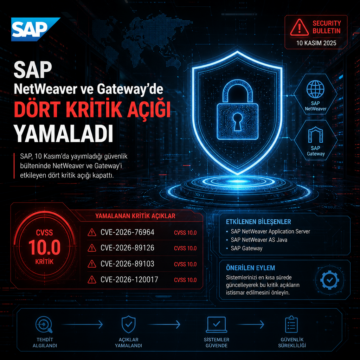


SAP, 10 Kasım’da yayımladığı güvenlik bülteninde NetWeaver ve Gateway’i etkileyen dört kritik açığı kapattı.
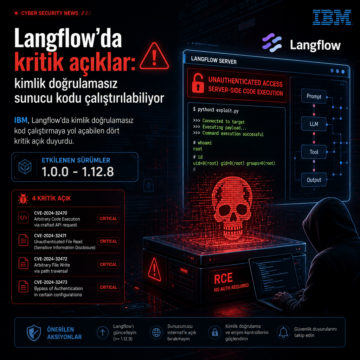
IBM, Langflow’da kimlik doğrulamasız kod çalıştırmaya yol açabilen dört kritik açık duyurdu. Etkilenen sürümler 1.0.0-1.12.8.
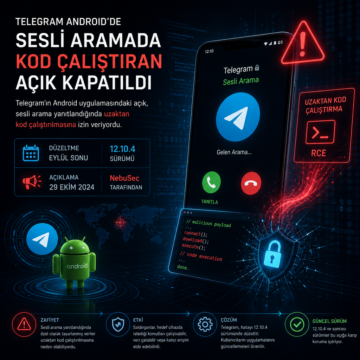
Telegram’ın Android uygulamasındaki açık, sesli arama yanıtlandığında uzaktan kod çalıştırılmasına izin veriyordu.
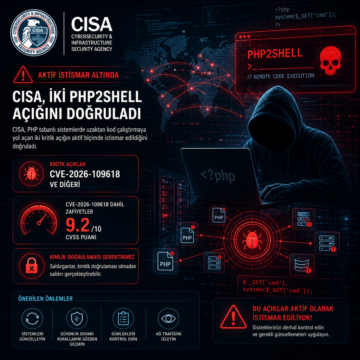
CISA, PHP tabanlı sistemlerde uzaktan kod çalıştırmaya yol açan iki kritik açığın aktif biçimde istismar edildiğini doğruladı.
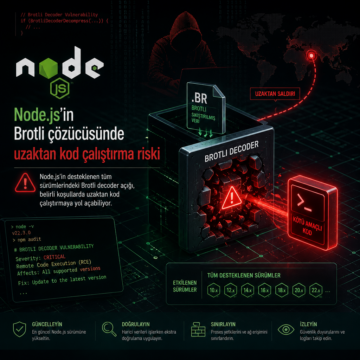
Node.js’in desteklenen tüm sürümlerindeki Brotli decoder açığı, belirli koşullarda uzaktan kod çalıştırmaya yol açabiliyor.
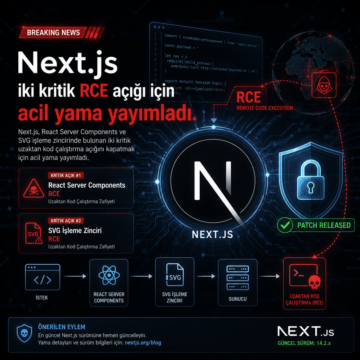
Next.js, React Server Components ve SVG işleme zincirinde bulunan iki kritik uzaktan kod çalıştırma açığını kapatmak için acil yama yayımladı.
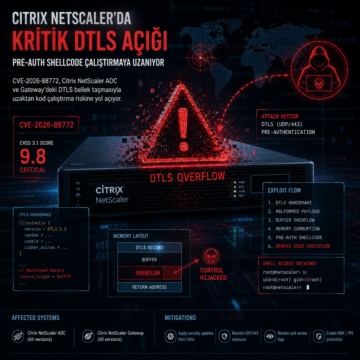
CVE-2026-88772, Citrix NetScaler ADC ve Gateway’deki DTLS bellek taşmasıyla uzaktan kod çalıştırma riskine yol açıyor.
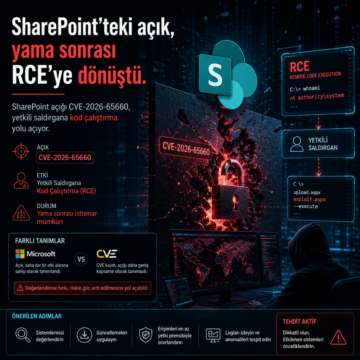
SharePoint açığı CVE-2026-65660, yetkili saldırgana kod çalıştırma yolu açıyor; Microsoft ve CVE kaydı farklı tanım yaptı.
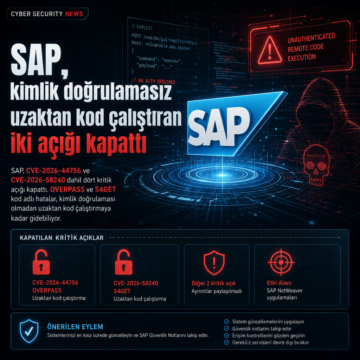
SAP, CVE-2026-44756 ve CVE-2026-58240 dahil dört kritik açığı kapattı.
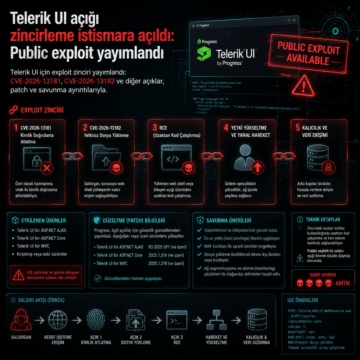
Telerik UI için exploit zinciri yayımlandı: CVE-2026-13181, CVE-2026-13182 ve diğer açıklar, patch ve savunma ayrıntılarıyla