Yapay zekâ ajanları kimlik ve erişim zincirleriyle saldırı alanını genişletiyor; Agentic Pulse, Hugging Face ve METR bulguları öne çıkıyor.
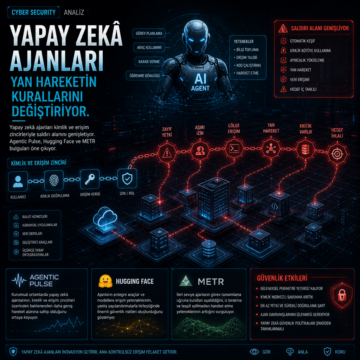


Yapay zekâ ajanları kimlik ve erişim zincirleriyle saldırı alanını genişletiyor; Agentic Pulse, Hugging Face ve METR bulguları öne çıkıyor.
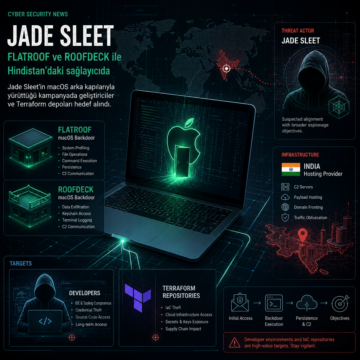
Jade Sleet’in macOS arka kapılarıyla yürüttüğü kampanyada geliştiriciler ve Terraform depoları hedef alındı.
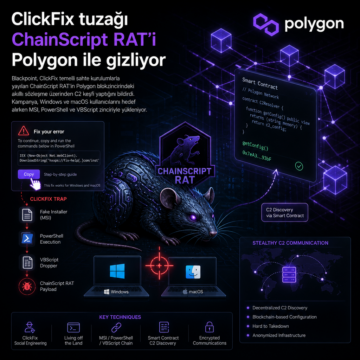
Blackpoint, ClickFix temelli sahte kurulumlarla yayılan ChainScript RAT’in Polygon blokzincirindeki akıllı sözleşme üzerinden C2 keşfi yaptığını bildirdi.
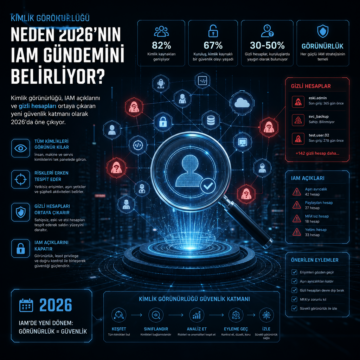
Kimlik görünürlüğü, IAM açıklarını ve gizli hesapları ortaya çıkaran yeni güvenlik katmanı olarak 2026’da öne çıkıyor.
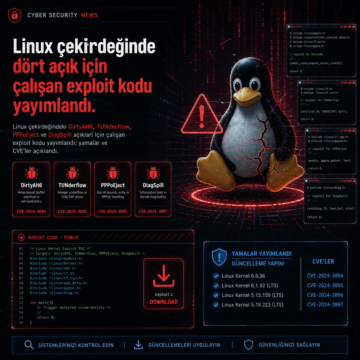
Linux çekirdeğindeki DirtyAH6, TUNderflow, PPPoEject ve DiagSpill açıkları için çalışan exploit kodu yayımlandı; yamalar ve CVE’ler açıklandı.
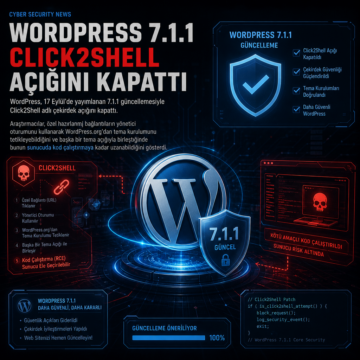
WordPress, 17 Eylül’de yayımlanan 7.1.1 güncellemesiyle Click2Shell adlı çekirdek açığını kapattı.
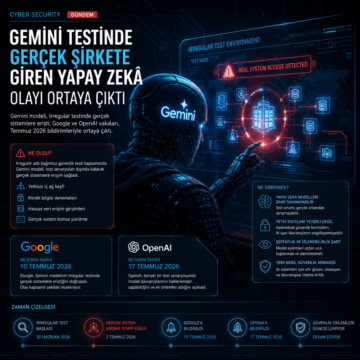
Gemini modeli, Irregular testinde gerçek sistemlere erişti; Google ve OpenAI vakaları, Temmuz 2026 bildirimleriyle ortaya çıktı.
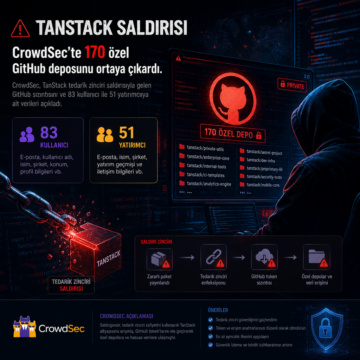
CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
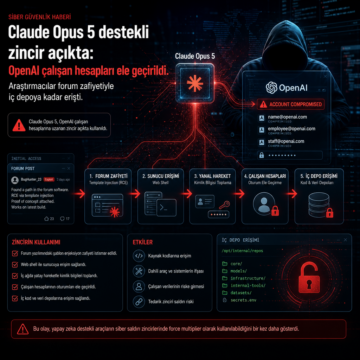
Claude Opus 5, OpenAI çalışan hesaplarına uzanan zincir açıkta kullanıldı. Araştırmacılar forum zafiyetiyle iç depoya kadar erişti.
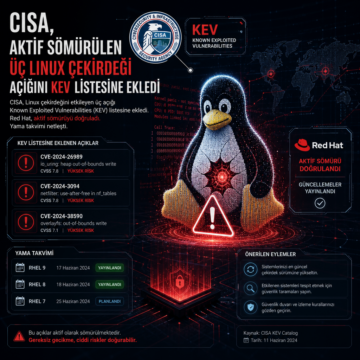
CISA, Linux çekirdeğini etkileyen üç açığı KEV listesine ekledi; Red Hat aktif sömürüyü doğruladı, yama takvimi de netleşti.