CVE-2026-9586, Switchvox SMB Edition 8.3’te kimlik doğrulamasız SQL enjeksiyonla reverse shell çalıştırılmasına yol açan kritik bir açık.
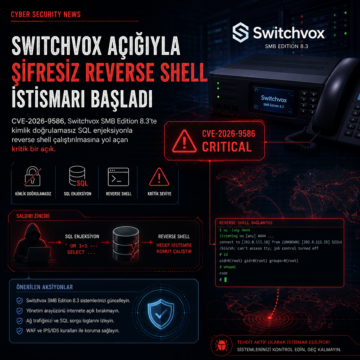


CVE-2026-9586, Switchvox SMB Edition 8.3’te kimlik doğrulamasız SQL enjeksiyonla reverse shell çalıştırılmasına yol açan kritik bir açık.
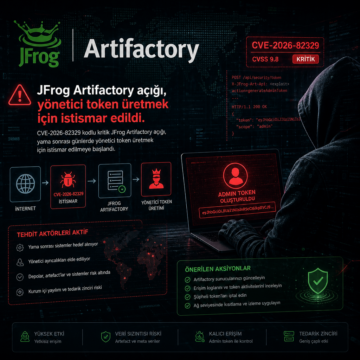
CVE-2026-82329 kodlu kritik JFrog Artifactory açığı, yama sonrası günlerde yönetici token üretmek için istismar edilmeye başlandı.
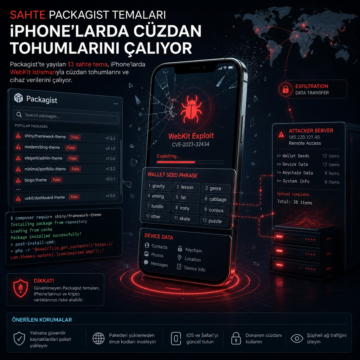
Packagist’te yayılan 13 sahte tema, iPhone’larda WebKit istismarıyla cüzdan tohumlarını ve cihaz verilerini çalıyor.
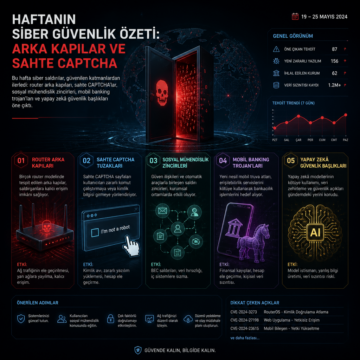
Bu hafta siber saldırılar, güvenilen katmanlardan ilerledi: router arka kapıları, sahte CAPTCHA’lar, sosyal mühendislik zincirleri, mobil banking…
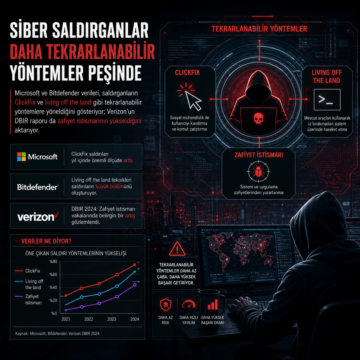
Microsoft ve Bitdefender verileri, saldırganların ClickFix ve living off the land gibi tekrarlanabilir yöntemlere yöneldiğini gösteriyor; Verizon’un DBIR…
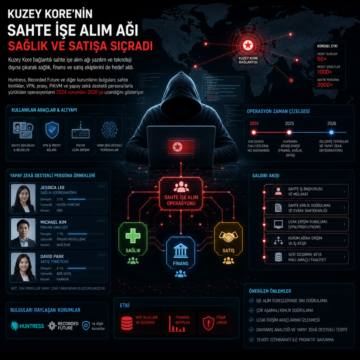
Kuzey Kore bağlantılı sahte işe alım ağı yazılım ve teknoloji dışına çıkarak sağlık, finans ve satış ekiplerini de hedef aldı.
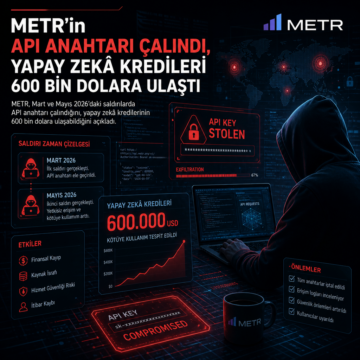
METR, Mart ve Mayıs 2026’daki saldırılarda API anahtarı çalındığını, yapay zekâ kredilerinin 600 bin dolara ulaşabildiğini açıkladı.
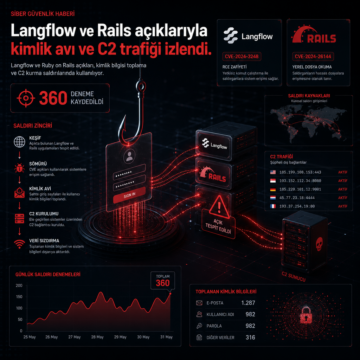
Langflow ve Ruby on Rails açıkları, kimlik bilgisi toplama ve C2 kurma saldırılarında kullanılıyor; 360 deneme kaydedildi.
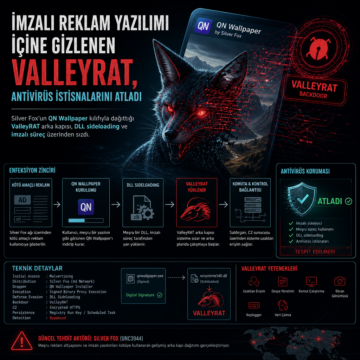
Silver Fox’un QN Wallpaper kılıfıyla dağıttığı ValleyRAT arka kapısı, DLL sideloading ve imzalı süreç üzerinden sızdı.
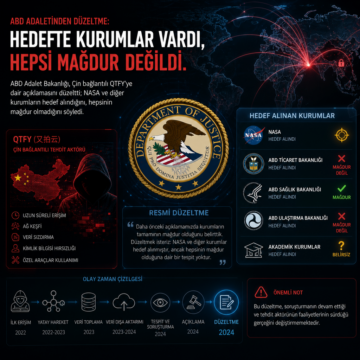
ABD Adalet Bakanlığı, Çin bağlantılı QTFY’ye dair açıklamasını düzeltti; NASA ve diğer kurumların hedef alındığını, hepsinin mağdur olmadığını söyledi.