Cisco, CVE-2026-76504 ile SD-WAN Manager açığını duyurdu; aktif istismar, yamalı sürümler, log kontrolleri ve TAC başvuru adımları açıklandı.
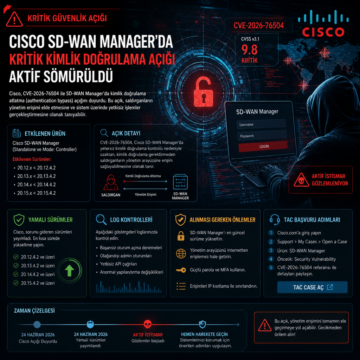


Cisco, CVE-2026-76504 ile SD-WAN Manager açığını duyurdu; aktif istismar, yamalı sürümler, log kontrolleri ve TAC başvuru adımları açıklandı.
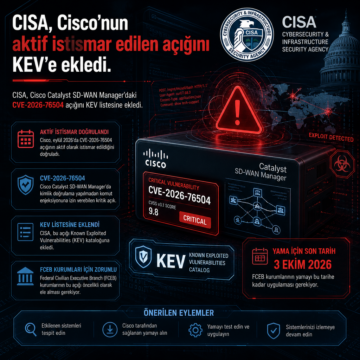
CISA, Cisco Catalyst SD-WAN Manager’daki CVE-2026-76504 açığını KEV listesine ekledi.
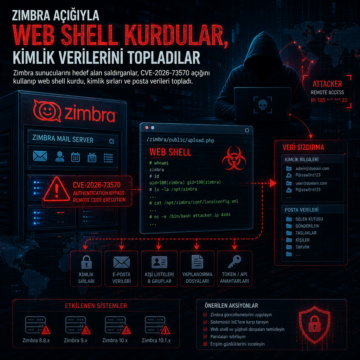
Zimbra sunucularını hedef alan saldırganlar, CVE-2026-73570 açığını kullanıp web shell kurdu, kimlik sırları ve posta verileri topladı.
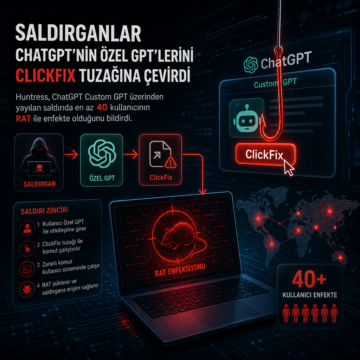
ClickFix ve özel GPT kampanyası: Huntress, ChatGPT Custom GPT üzerinden yayılan saldırıda en az 40 kullanıcının RAT ile enfekte olduğunu bildirdi.
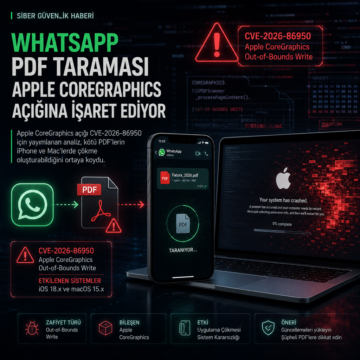
Apple CoreGraphics açığı CVE-2026-86950 için yayımlanan analiz, kötü PDF’lerin iPhone ve Mac’lerde çökme oluşturabildiğini ortaya koydu.
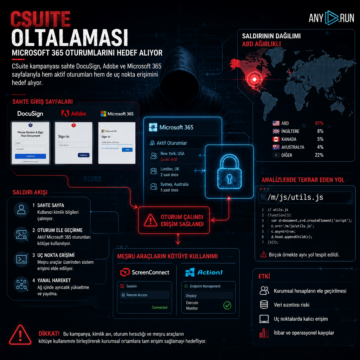
CSuite kampanyası sahte DocuSign, Adobe ve Microsoft 365 sayfalarıyla hem aktif oturumları hem de uç nokta erişimini hedef alıyor.
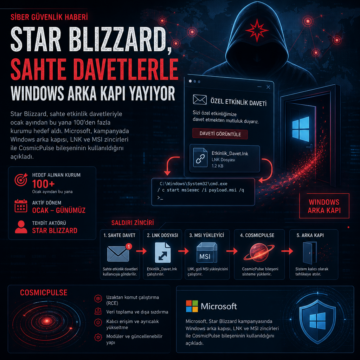
Star Blizzard, sahte etkinlik davetleriyle ocak ayından bu yana 100’den fazla kurumu hedef aldı.
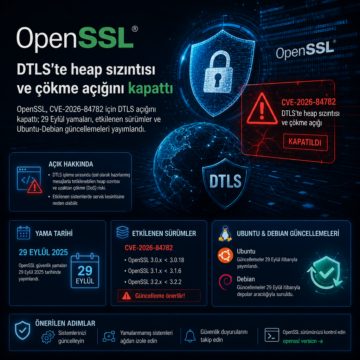
OpenSSL, CVE-2026-84782 için DTLS açığını kapattı; 29 Eylül yamaları, etkilenen sürümler ve Ubuntu-Debian güncellemeleri yayımlandı.
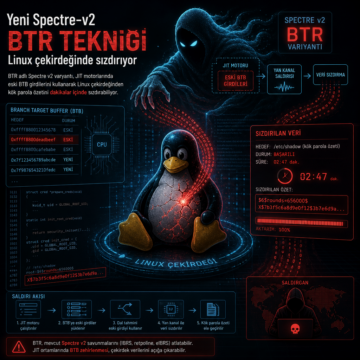
BTR adlı Spectre v2 varyantı, JIT motorlarında eski BTB girdilerini kullanarak Linux çekirdeğinden kök parola özetini dakikalar içinde sızdırabiliyor.
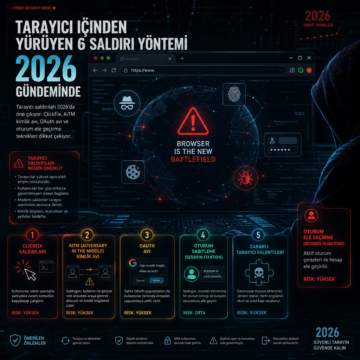
Tarayıcı saldırıları 2026’da öne çıkıyor: ClickFix, AiTM kimlik avı, OAuth avı ve oturum ele geçirme teknikleri dikkat çekiyor.