npm paketleri unpkg aynalarında sahte Cloudflare CAPTCHA sayfası için kullanıldı; saldırı ClickFix phishing ve KeyVal yönlendirmesine bağlandı.
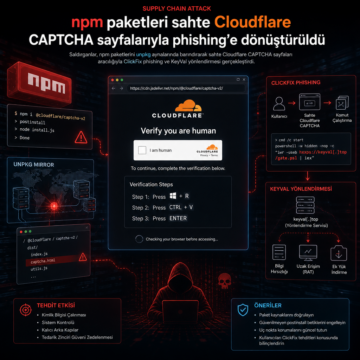


npm paketleri unpkg aynalarında sahte Cloudflare CAPTCHA sayfası için kullanıldı; saldırı ClickFix phishing ve KeyVal yönlendirmesine bağlandı.

Phishing 3.0 ile kimlik avı saldırıları yapay zekâ ajanlarına taşındı. Deepfake, çok kanallı saldırı ve yeni savunma modeli öne çıkıyor.

SafePal, 40 bin müşterinin sipariş kayıtlarının açığa çıktığını bildirdi; e-posta uyarısı, eklenti açığı ve CVE yok.

ABD’de yayımlanan yeni başkanlık notu, federal denetim altındaki özel şirketlere yabancı suç gruplarına karşı siber gözetim ve siber etki operasyonları…

Türkiye'deki veri sızıntılarında phishing, açık port ve eski yazılım gibi giriş yolları öne çıkıyor; ihlallerin teknik anatomisi netleşiyor.

Proofpoint, Laundry Bear olarak izlenen TA488’in Microsoft Outlook Web Access’taki CVE-2026-42897 açığını kullanarak 22 Temmuz 2026’dan itibaren ABD ve Avrupa’daki kamu, telekom, finans, konaklama ve havacılık hedeflerine yöneldiğini bildirdi. Yeni kampanyada half-click tekniği, OWAReaper adlı kalıcı JavaScript implantı, iki komuta-kanalı, iki sızdırma yöntemi ve tarayıcı içinde yeniden çalışan kalıcılık mekanizmaları kullanılıyor.

Alman ve Endonezyalı yetkililer, Microsoft 365 oturum çerezlerini çalıp MFA’yı aşan Kratos phishing kitinin altyapısını kapattı ve geliştiricisi olduğu öne sürülen kişiyi gözaltına aldı. Operasyon, 200’den fazla sunucuyu devre dışı bırakırken yaklaşık 1.800 müşterinin ayda 15.000 kampanya yürüttüğü değerlendirildi.

PhantomEnigma adlı kötü amaçlı kampanya, 20’den fazla devlet web sitesini ele geçirerek bankalar ve kamu kurumlarını hedef alıyor. Sahte polis belgeleri ve güvenilir devlet altyapısı kullanılarak gerçekleştirilen saldırılar, modüler arka kapılarla kalıcı erişim sağlıyor. Bu durum, kurumların e-posta güvenliği ve davranış tabanlı tehdit tespiti gibi önlemleri güçlendirmesini zorunlu kılıyor.

Yanlış yapılandırılmış bir sunucu, Microsoft 365 kullanıcılarını hedef alan üç farklı Evilginx tabanlı kimlik avı kampanyasının ortaya çıkmasını sağladı. Kampanyalar, çok faktörlü doğrulamayı aşmak için iki farklı teknik kullanıyor ve özellikle kurumsal e-posta hesaplarını hedefliyor. Uzmanlar, koşullu erişim politikalarının güçlendirilmesinin bu saldırılara karşı kritik önemde olduğunu belirtiyor.

Çin bağlantılı hacker grupları, Roundcube e-posta platformundaki kritik açıkları kullanarak özellikle üniversitelerin milli güvenlik ve temel bilim bölümlerini hedef aldı. Saldırılar, kimlik bilgilerini çalmak ve kalıcı erişim sağlamak için karmaşık bir saldırı zinciri içeriyor. Bu durum, mail sunucularının güvenliğinin kritik önemde olduğunu bir kez daha ortaya koyuyor.