ANY.RUN analizi, 601 vakalı oltalama kampanyasında ABD’yi hedef aldı; Vercel tabanlı altyapı, RMM yazılımı ve kalıcı izler öne çıktı.
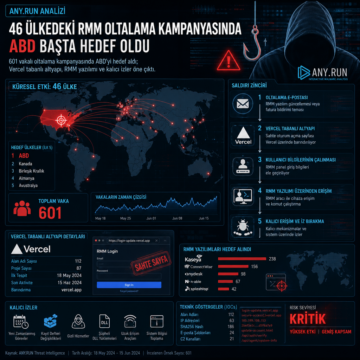


ANY.RUN analizi, 601 vakalı oltalama kampanyasında ABD’yi hedef aldı; Vercel tabanlı altyapı, RMM yazılımı ve kalıcı izler öne çıktı.
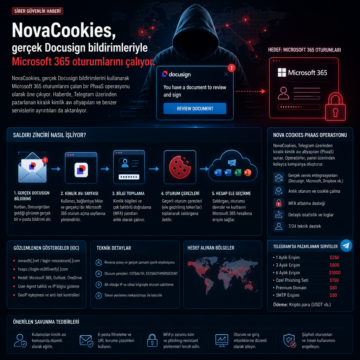
NovaCookies, gerçek Docusign bildirimlerini kullanarak Microsoft 365 oturumlarını çalan bir PhaaS operasyonu olarak öne çıkıyor.
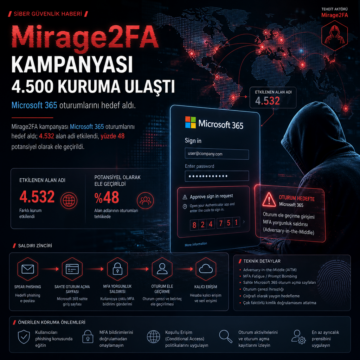
Mirage2FA kampanyası Microsoft 365 oturumlarını hedef aldı; 4.532 alan adı etkilendi, yüzde 48 potansiyel olarak ele geçirildi.
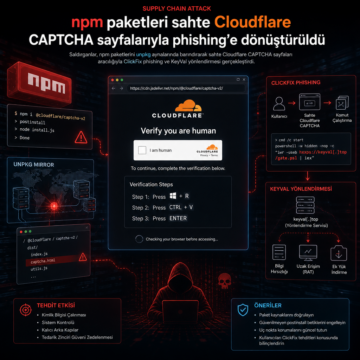
npm paketleri unpkg aynalarında sahte Cloudflare CAPTCHA sayfası için kullanıldı; saldırı ClickFix phishing ve KeyVal yönlendirmesine bağlandı.

Phishing 3.0 ile kimlik avı saldırıları yapay zekâ ajanlarına taşındı. Deepfake, çok kanallı saldırı ve yeni savunma modeli öne çıkıyor.

SafePal, 40 bin müşterinin sipariş kayıtlarının açığa çıktığını bildirdi; e-posta uyarısı, eklenti açığı ve CVE yok.

ABD’de yayımlanan yeni başkanlık notu, federal denetim altındaki özel şirketlere yabancı suç gruplarına karşı siber gözetim ve siber etki operasyonları…

Türkiye'deki veri sızıntılarında phishing, açık port ve eski yazılım gibi giriş yolları öne çıkıyor; ihlallerin teknik anatomisi netleşiyor.

Proofpoint, Laundry Bear olarak izlenen TA488’in Microsoft Outlook Web Access’taki CVE-2026-42897 açığını kullanarak 22 Temmuz 2026’dan itibaren ABD ve Avrupa’daki kamu, telekom, finans, konaklama ve havacılık hedeflerine yöneldiğini bildirdi. Yeni kampanyada half-click tekniği, OWAReaper adlı kalıcı JavaScript implantı, iki komuta-kanalı, iki sızdırma yöntemi ve tarayıcı içinde yeniden çalışan kalıcılık mekanizmaları kullanılıyor.

Alman ve Endonezyalı yetkililer, Microsoft 365 oturum çerezlerini çalıp MFA’yı aşan Kratos phishing kitinin altyapısını kapattı ve geliştiricisi olduğu öne sürülen kişiyi gözaltına aldı. Operasyon, 200’den fazla sunucuyu devre dışı bırakırken yaklaşık 1.800 müşterinin ayda 15.000 kampanya yürüttüğü değerlendirildi.