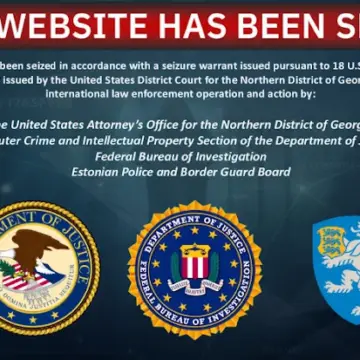
ABD ve Estonya yetkililerinin ortak operasyonuyla, banka hesap bilgilerini yasa dışı toplayan ve manipüle eden web3adspanels.org alan adı ele geçirildi. Bu dolandırıcılık kampanyası, sahte reklamlar ve kötü amaçlı yazılımlar aracılığıyla 19 kurbanın yaklaşık 14,6 milyon dolar kaybetmesine yol açtı. Siber güvenlik uzmanları, benzer saldırılara karşı çok katmanlı savunma ve dikkatli kullanıcı davran
Etiket: phishing
Proaktif SOC Yaklaşımıyla Tehditleri Sektör ve Bölge Bazında Anlamak
Geleneksel reaktif SOC modelleri, tehdit aktörlerinin gelişen taktiklerine karşı yetersiz kalıyor. Sektör ve coğrafi bağlamda zenginleştirilmiş tehdit istihbaratı araçları, güvenlik operasyon merkezlerinin (SOC) saldırıları önceden görmesini ve hızlı müdahale etmesini sağlıyor. Bu yaklaşım, özellikle karmaşık hibrit saldırıların arttığı günümüzde kritik önem taşıyor.
Phantom Stealer ve DUPERUNNER: Rus Finans Sektörüne Yönelik Çok Katmanlı ISO Oltalama Saldırıları
Son dönemde Rusya'daki finans ve muhasebe kurumlarını hedef alan Phantom Stealer kötü amaçlı yazılımı, ISO dosyaları aracılığıyla çok aşamalı bir oltalama kampanyasıyla yayılıyor. Aynı zamanda DUPERUNNER implantı ve AdaptixC2 komut kontrol altyapısı da bordro ve insan kaynakları departmanlarında tespit edildi. Bu saldırılar, finansal verilerin yanı sıra kimlik bilgileri ve kripto cüzdan verilerini
WhatsApp Hesap Ele Geçirmeleri ve React2Shell Açığıyla Genişleyen Siber Tehditler
Son haftalarda WhatsApp hesaplarını hedef alan GhostPairing sosyal mühendislik saldırıları ve React2Shell (CVE-2025-55182) açığını kullanan fidye yazılımı operasyonları öne çıktı. Ayrıca, MCP sunucularındaki yetkisiz erişimler ve yeni modüler bilgi hırsızı SantaStealer gibi gelişmeler, kurumsal ve bireysel kullanıcılar için kritik riskler oluşturuyor.
Apple 0-Gün Açıkları, WinRAR ve React2Shell Sömürüsüyle Kritik Güvenlik Uyarıları
Apple ve Google, ticari casus yazılımlar tarafından aktif olarak sömürülen kritik 0-gün açıkları için güncellemeler yayınladı. WinRAR ve React2Shell gibi yaygın kullanılan yazılımlardaki zafiyetler, çeşitli tehdit aktörleri tarafından istismar ediliyor. Ayrıca, .NET SOAPwn açığı ve yeni AitM oltalama kampanyaları gibi gelişmeler, kurumsal ve bireysel kullanıcılar için önemli riskler oluşturuyor.
WinRAR CVE-2025-6218 Açığı: Üç Tehdit Grubu Aktif Sömürüde
WinRAR dosya arşivleyicide kritik bir yol geçişi açığı (CVE-2025-6218), Temmuz-Kasım 2025 döneminde üç farklı tehdit grubu tarafından aktif olarak kullanıldı. Bu zafiyet, özellikle Windows platformlarında hedefli oltalama kampanyalarında makro tabanlı kötü amaçlı yazılımlar ve uzaktan komut kontrolü için kullanılıyor. Kurumsal ağlarda yama uygulanması ve gelişmiş tehdit tespiti kritik önem taşıyor
GrayBravo Tehdit Grubu CastleLoader Kötü Amaçlı Yazılımıyla 4 Farklı Kampanya Yürütüyor
GrayBravo adlı tehdit aktörü, CastleLoader kötü amaçlı yazılımını kullanarak 2025 başından itibaren lojistik ve seyahat sektörlerine yönelik dört ayrı saldırı kümesiyle faaliyet gösteriyor. Bu kampanyalar, oltalama, malvertising ve sahte yazılım güncelleme tuzakları gibi yöntemlerle hedef sistemlere erişim sağlıyor. Siber güvenlik uzmanları, bu gelişmelerin saldırı zincirleri ve altyapı çeşitliliğ
DeFi Açığı, Phishing Kampanyaları ve Yeni Linux Kötü Amaçlı Yazılımları: 7 Kritik Siber Tehdit Analizi
Son dönemde Ethereum tabanlı DeFi protokolü Yearn Finance'ın yETH havuzunda 9 milyon dolarlık kritik bir açık istismar edildi. Aynı zamanda Microsoft, Storm-0900 adlı phishing kampanyasını engelledi. Linux ortamlarında ise Symbiote ve BPFDoor varyantları gelişmiş gizlilik teknikleriyle tespit edildi. Bu haber, güncel saldırı teknikleri ve savunma önerileriyle siber güvenlik profesyonelleri için ön
GoldFactory Grubunun Değiştirilmiş Bankacılık Uygulamalarıyla 11.000’den Fazla Enfeksiyon Kaydedildi
GoldFactory adlı organize siber suç grubu, Güneydoğu Asya’da özellikle Endonezya, Tayland ve Vietnam’da değiştirilmiş bankacılık uygulamaları aracılığıyla 11.000’den fazla Android cihaz enfeksiyonuna yol açtı. Hedeflerine, hükümet kurumları ve yerel markaları taklit eden phishing kampanyalarıyla ulaşan grup, gelişmiş kötü amaçlı yazılım modülleri ve uzaktan erişim trojanları kullanıyor.
Yapay Zeka Destekli Phishing Saldırıları ve Yeni Savunma Yöntemleri
Yapay zeka tabanlı phishing araçları, siber suç dünyasında yeni bir dönemi başlattı. WormGPT, FraudGPT ve SpamGPT gibi gelişmiş yapay zeka modelleri, saldırganların kimlik avı kampanyalarını otomatikleştirip ölçeklendirmesine olanak sağlıyor. Bu durum, e-posta güvenliği ve kimlik koruma stratejilerinin yeniden gözden geçirilmesini zorunlu kılıyor.