Yapay zekâ çıktısı adli bilişimde hız sağlıyor ama doğrulama standartları geride kalıyor; güven arttıkça hata riski de büyüyor.


Yapay zekâ çıktısı adli bilişimde hız sağlıyor ama doğrulama standartları geride kalıyor; güven arttıkça hata riski de büyüyor.
Kiteworks, dokuz saatlik planlı kesintide ortaya çıkan kritik açığı yamaladı; istismara dair bulgu yok, ayrıntılar ve CVE numarası paylaşılmadı.
Bitget, üçüncü taraf güvenlik açığının 388 milyon dolarlık kripto hırsızlığına yol açtığını ve sıcak cüzdanların hedef alındığını açıkladı.
DORA’nın ikinci yılında tartışma, uyum belgelerinden çok SOC’un saldırıyı görüp göremediği ve ağ görünürlüğünün yeterliliği etrafında şekilleniyor.
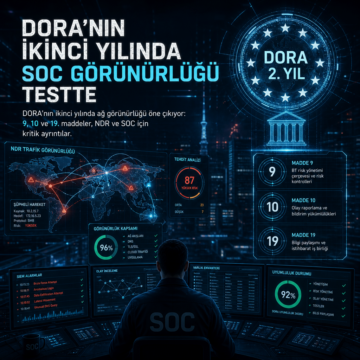
DORA’nın ikinci yılında ağ görünürlüğü öne çıkıyor: 9, 10 ve 19. maddeler, NDR ve SOC için kritik ayrıntılar.
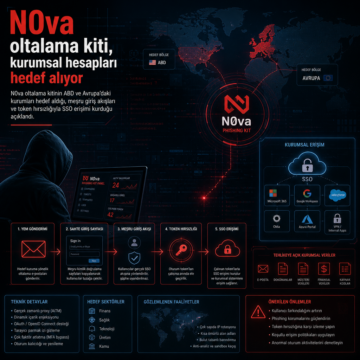
N0va oltalama kitinin ABD ve Avrupa’daki kurumları hedef aldığı, meşru giriş akışları ve token hırsızlığıyla SSO erişimi kurduğu açıklandı.
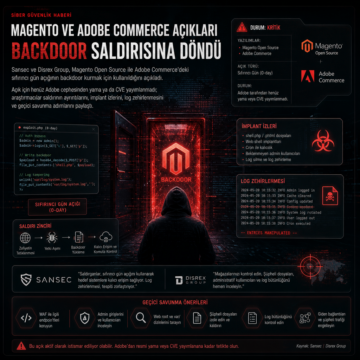
Sansec ve Disrex Group, Magento Open Source ile Adobe Commerce’deki sıfırıncı gün açığının backdoor kurmak için kullanıldığını açıkladı.
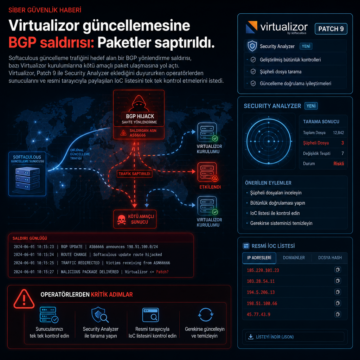
Softaculous güncelleme trafiğini hedef alan bir BGP yönlendirme saldırısı, bazı Virtualizor kurulumlarına kötü amaçlı paket ulaşmasına yol açtı.
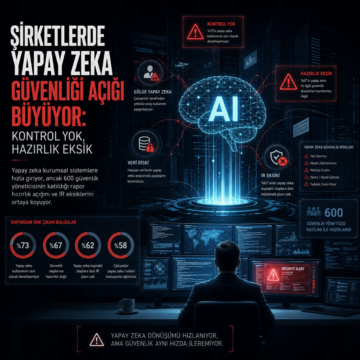
Yapay zeka kurumsal sistemlere hızla giriyor, ancak 600 güvenlik yöneticisinin katıldığı rapor hazırlık açığını ve IR eksiklerini ortaya koyuyor.

SpecterOps’un çalışması, Windows’ta çalışan Chrome ve Edge oturumlarının Chrome DevTools Protocol üzerinden ele geçirilebildiğini gösteriyor.