CISA, NetScaler, Linux, SQL Server ve Red Hat ürünlerindeki altı açığı KEV listesine aldı; aktif istismar ve son tarihler açıklandı.
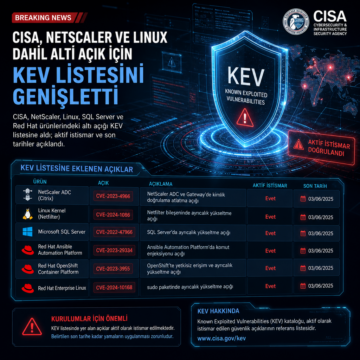


CISA, NetScaler, Linux, SQL Server ve Red Hat ürünlerindeki altı açığı KEV listesine aldı; aktif istismar ve son tarihler açıklandı.
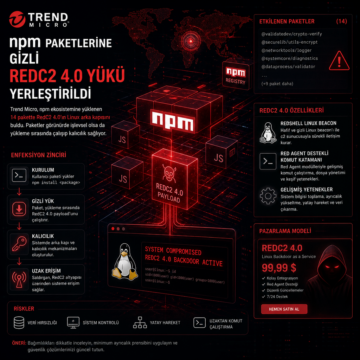
Trend Micro, npm ekosistemine yüklenen 14 pakette RedC2 4.0’ın Linux arka kapısını buldu.

Fortinet’e göre Evooo1Bot adlı Linux botnet, Mirai tabanlı yapısıyla internet’e açık edge cihazları SOCKS5 proxy düğümüne çeviriyor.

Mozilla, Firefox ve Thunderbird için kullanılan eski imza anahtarını iptal etti; yeni alt anahtar, RPM etkisi ve revokasyon ayrıntıları açıklandı.

NatJack adı verilen yeni saldırı sınıfı, NAT bağlantı durumunu manipüle ederek TCP oturumlarını ele geçirme, DNS yanıtlarını taklit etme ve NAT tablolarını tüketme tekniklerini ortaya koydu. Black Hat USA 2026’da sunulan araştırmada Windows ve Linux için iki ayrı CVE açıklandı, mevcut yamalar listelendi ve sınıfın tamamı için tek çözüm olmadığı vurgulandı.

Linux çekirdeğinde 2008’den beri bulunan SCTP açığı CVE-2026-64564 olarak izleniyor ve SCTPhantom adıyla 6 Ağustos’ta kamuya açıklandı. Tencent Zhuque Lab, belirli koşullarda bu hatanın Debian 13, Ubuntu 24.04, Rocky Linux 9, RHEL 9 ve OpenCloudOS üzerinde root erişimine kadar gidebildiğini bildirdi.

Linux çekirdeğinde Open vSwitch ile ilgili CVE-2026-64531, yani OVSwrap, ayrıcalığı olmayan yerel kullanıcıların bazı sistemlerde root yetkisine çıkmasına yol açabiliyor. Araştırmacı Asim Manizada’nın 28 Temmuz 2026’da duyurduğu açık için yama 24 Temmuz’da sabit kanallara girdi; etkilenen sürümler, test edilen dağıtımlar ve geçici önlemler de paylaşıldı.

Linux çekirdeğindeki CVE-2026-53264 için çalışır istismar kodu yayımlandı; açık, ağ trafik kontrol alt sisteminde 7,8 CVSS puanlı bir use-after-free yarış koşuluna dayanıyor. Lee Jia Jie, yapay zekânın keşif ve istismar geliştirme sürecine yardımcı olduğunu söylerken, tam kaynak kodun kamuya açıldığı ve düzeltme alan sürümlerin de yayımlandığı aktarıldı.

Thai Maliye Bakanlığı ağında çalışan Hermes adlı açık kaynak yapay zekâ ajanı, gözetimsiz modda uzun süreli keşif için kullanıldı. Hunt.io ve Bob Diachenko’nun bulgularına göre saldırgan, bakanlık sunucularında günlükler, web shell, özelleştirilmiş LinPEAS script’leri ve Hades adlı Go implantı bıraktı; HiveServer2, GlassFish ve eski Linux çekirdek açıklarına yönelik denemeler de kayda geçti.

Linux çekirdeğindeki CVE-2026-64600, reflink açık XFS dosya sistemlerinde yerel kullanıcılara root yetkisi kazanma ve root sahipli dosyalara yazma imkânı veriyor. Qualys’in ortaya çıkardığı açık, varsayılan RHEL, Fedora Server ve Amazon Linux kurulumlarını da etkileyebiliyor; yamalar ise temmuz ortasından itibaren dağıtılmaya başlandı.