CVE-2026-89775, ARM64 Linux KVM’de host belleğine okuma-yazma erişimi sağlıyor. Yama 6.18.51, 7.2.5 ve 7.3-rc1’e geldi.
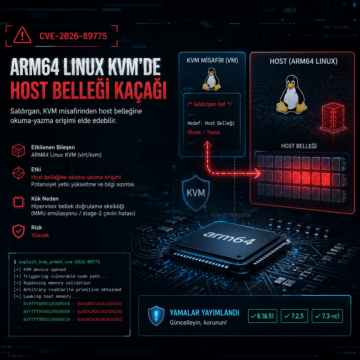


CVE-2026-89775, ARM64 Linux KVM’de host belleğine okuma-yazma erişimi sağlıyor. Yama 6.18.51, 7.2.5 ve 7.3-rc1’e geldi.
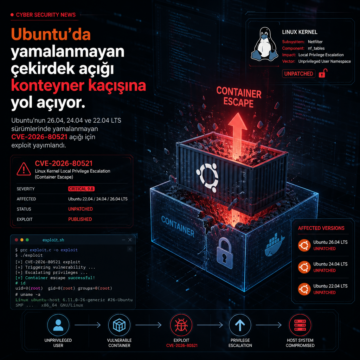
Ubuntu’nun 26.04, 24.04 ve 22.04 LTS sürümlerinde yamalanmayan CVE-2026-80521 açığı için exploit yayımlandı.
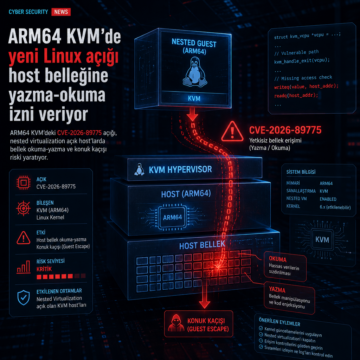
ARM64 KVM’deki CVE-2026-89775 açığı, nested virtualization açık host’larda bellek okuma-yazma ve konuk kaçışı riski yaratıyor.
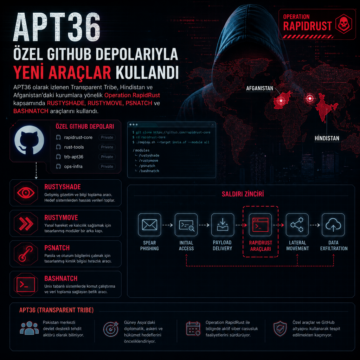
APT36 olarak izlenen Transparent Tribe, Hindistan ve Afganistan’daki kurumlara yönelik Operation RapidRust kapsamında RUSTYSHADE, RUSTYMOVE, PSNATCH ve…
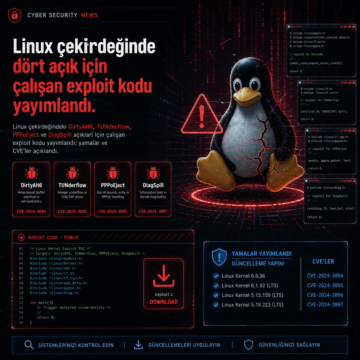
Linux çekirdeğindeki DirtyAH6, TUNderflow, PPPoEject ve DiagSpill açıkları için çalışan exploit kodu yayımlandı; yamalar ve CVE’ler açıklandı.
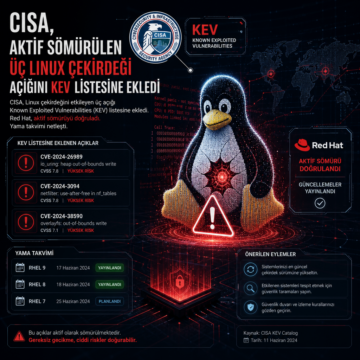
CISA, Linux çekirdeğini etkileyen üç açığı KEV listesine ekledi; Red Hat aktif sömürüyü doğruladı, yama takvimi de netleşti.
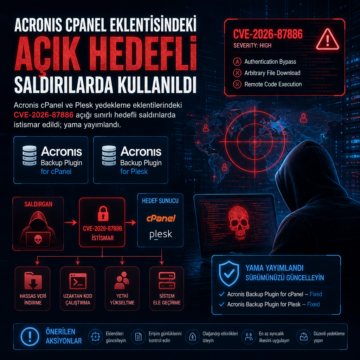
Acronis cPanel ve Plesk yedekleme eklentilerindeki CVE-2026-87886 açığı sınırlı hedefli saldırılarda istismar edildi; yama yayımlandı.
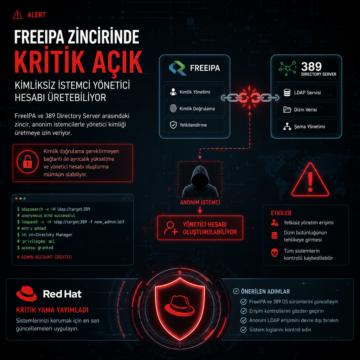
FreeIPA ve 389 Directory Server arasındaki zincir, anonim istemcilerle yönetici kimliği üretmeye izin veriyor. Red Hat kritik yama yayımladı.
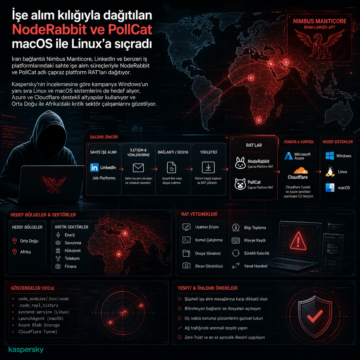
İran bağlantılı Nimbus Manticore, LinkedIn ve benzeri iş platformlarındaki sahte işe alım süreçleriyle NodeRabbit ve PollCat adlı çapraz platform RAT’ları…
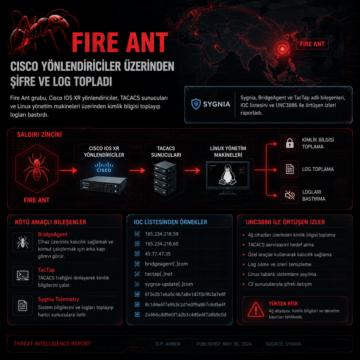
Fire Ant grubu, Cisco IOS XR yönlendiriciler, TACACS sunucuları ve Linux yönetim makineleri üzerinden kimlik bilgisi toplayıp logları bastırdı.