Keycloak’taki kritik CVE-2026-18963 açığı için Red Hat 26.7.2 ve RHBK yamalarını yayımladı, geçici olarak Forgot password kapatılmalı.
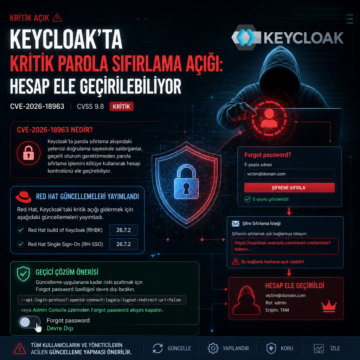


Keycloak’taki kritik CVE-2026-18963 açığı için Red Hat 26.7.2 ve RHBK yamalarını yayımladı, geçici olarak Forgot password kapatılmalı.
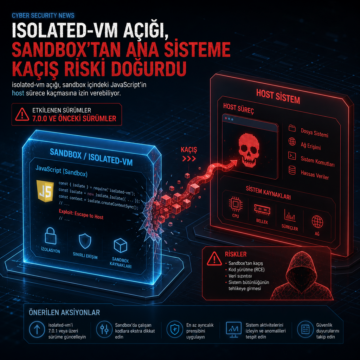
isolated-vm açığı, sandbox içindeki JavaScript’in host sürece kaçmasına izin verebiliyor. Hata 7.0.0 ve önceki sürümleri etkiliyor.
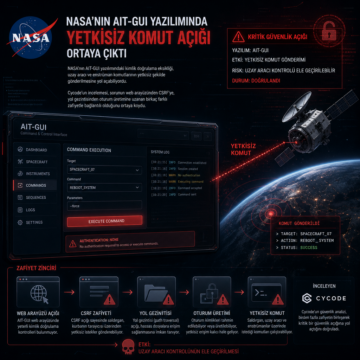
NASA’nın AIT-GUI yazılımındaki kimlik doğrulama eksikliği, uzay aracı ve enstrüman komutlarının yetkisiz şekilde gönderilmesine yol açabiliyordu.
SAP, Commerce Cloud için CVE-2026-58231 dahil kritik açıkları kapattı; CVSS 10.0 puanlı sorun kod çalıştırmaya yol açabiliyor.
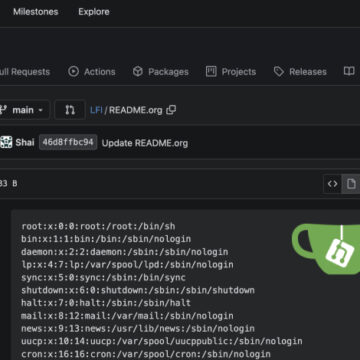
Gitea, 1.22.1 ile 1.27.0 arasındaki sürümlerini etkileyen ve CVE-2026-59774 olarak izlenen kritik dosya okuma açığını 1.27.1 ile kapattı. Açık, public bir depo üzerinden Org-mode biçimlendirmesi kullanılarak servis hesabının okuyabildiği dosyaların içeriğini sızdırabiliyor; Gitea, bazı koşullarda bunun komut çalıştırma zincirine dönüşebileceğini ve yöneticilerin 1.27.1’e geçmesi gerektiğini açıkladı.
cPanel & WHM ile WP Squared’i etkileyen CVE-2026-58048, doğrulanmış bir hesap üzerinden veritabanı yönetici yetkileriyle SQL çalıştırılmasına izin verebilen kritik bir açık olarak güncellendi. Aynı duyuru paketinde cpsrvd’de bir HTTP request smuggling hatası ve Exim tarafında iki ayrı güvenlik sorunu da yer aldı. cPanel yamalı sürümleri yayımladı, ancak bazı yöneticilerin kısa listeler yerine kurulu nokta sürümünü kontrol etmesi gerekiyor.
Thermo Fisher, DNA analizinde kullanılan bazı dosyaların fark edilmeden değiştirilebilmesine yol açan CVE-2026-17583 açığını yamadığını duyurdu. Yama beş ürün hattını kapsıyor, üç eski ürün içinse destek sona erdiği için güncelleme gelmeyecek. Şirket, dosya bütünlüğünü doğrulamak için dijital imza eklerken, araştırmacılar açığın 1995’e kadar uzanan eski dijital kayıtlarda da iz bırakmadan manipülasyona kapı aralayabileceğini söylüyor.
N-able, N-central’de kapatıldığı sanılan açığın tam düzelmediğini ve saldırganların bu zafiyeti kullanarak sunuculara yönetici erişimi elde ettiğini açıkladı. Şirket, CVE-2026-18556 ve CVE-2026-18577 için 2026.3.1.7 sürümünü ilk etkilenmeyen yapı olarak işaret ederken, saldırganların Take Control ve Cloudflare tünelleriyle erişimi kalıcılaştırdığını bildirdi.
Cisco, Secure Firewall Management Center (FMC) yazılımındaki CVE-2026-20316 açığını aktif istismar edildiği gerekçesiyle KEV kataloğuna ekledi. Şirket, sabit kimlik bilgilerine dayanan zafiyet için hot fix paketlerini yayımladı, IoC kontrolü için bir komut paylaştı ve FCEB kurumlarına 1 Ağustos 2026’ya kadar yama uygulanmasını tavsiye etti.
NodeBB, yapay zekâ destekli bir incelemede bulunan sekiz güvenlik açığını kapattı; 4.14.0 öncesi tüm sürümler etkilendi ve yöneticilere 4.14.2’ye geçmeleri önerildi. Açıklar arasında izinsiz yönetici paneli erişimi, özel mesajların ve özel kategori içeriklerinin okunması, gönderi sahipliği ve oy sayısı manipülasyonu ile fediverse üzerinden kötü amaçlı kod yerleştirme yer aldı. Ayrıca 1 Temmuz’da kaydı açılan CVE-2026-58593 numaralı ayrı bir federasyon hatası da aynı kod tabanında bulundu.