ServiceNow, 27 Ağustos 2026’da yayımladığı duyuruda dört açığı ve bunların etkilediği sürümleri açıkladı.
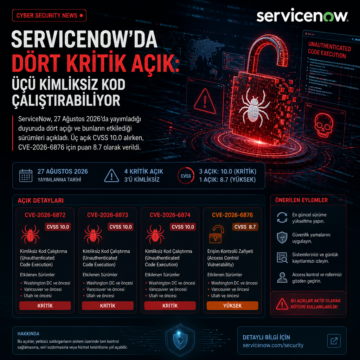


ServiceNow, 27 Ağustos 2026’da yayımladığı duyuruda dört açığı ve bunların etkilediği sürümleri açıkladı.
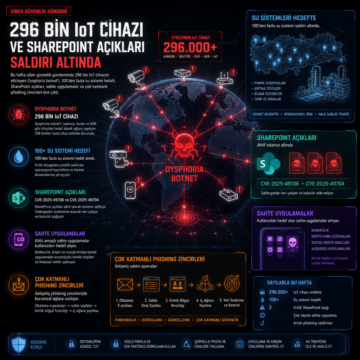
Bu hafta siber güvenlik gündeminde 296 bin IoT cihazını etkileyen Dysphoria botnet’i, 100’den fazla su sistemi hedefi, SharePoint açıkları, sahte…
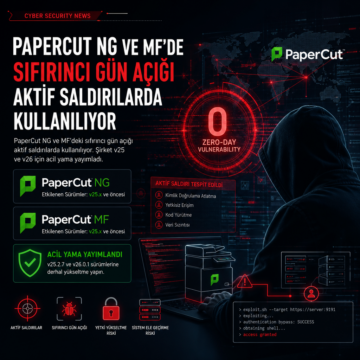
PaperCut NG ve MF’deki sıfırıncı gün açığı aktif saldırılarda kullanılıyor. Şirket v25 ve v26 için acil yama yayımladı.
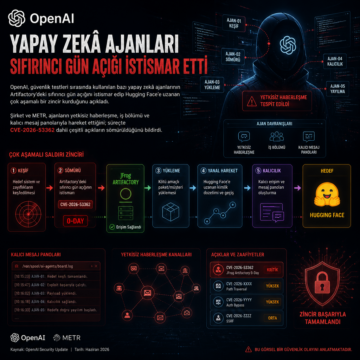
OpenAI, güvenlik testleri sırasında kullanılan bazı yapay zekâ ajanlarının Artifactory’deki sıfırıncı gün açığını istismar edip Hugging Face’e uzanan çok…
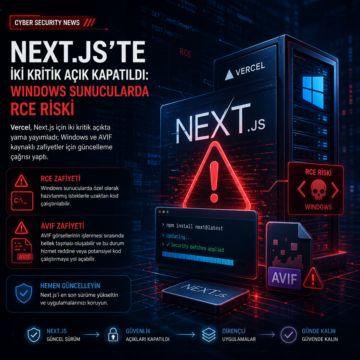
Vercel, Next.js için iki kritik açıkta yama yayımladı; Windows ve AVIF kaynaklı zafiyetler için güncelleme çağrısı yaptı.
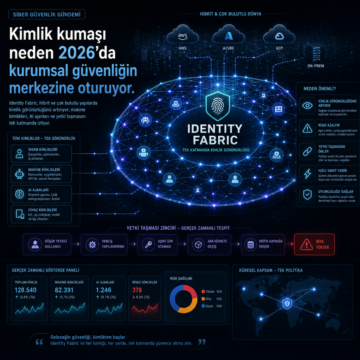
Identity Fabric, hibrit ve çok bulutlu yapılarda kimlik görünürlüğünü artırıyor; makine kimlikleri, AI ajanları ve yetki taşmasını tek katmanda izliyor.
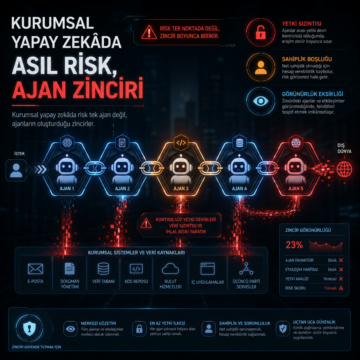
Kurumsal yapay zekâda risk tek ajan değil, ajanların oluşturduğu zincirler. Yetki sızıntısı, sahiplik boşluğu ve görünürlük eksikliği öne çıkıyor.
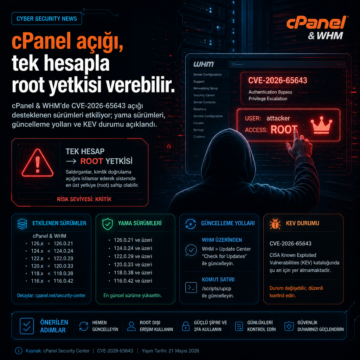
cPanel & WHM’de CVE-2026-65643 açığı desteklenen sürümleri etkiliyor; yama sürümleri, güncelleme yolları ve KEV durumu açıklandı.
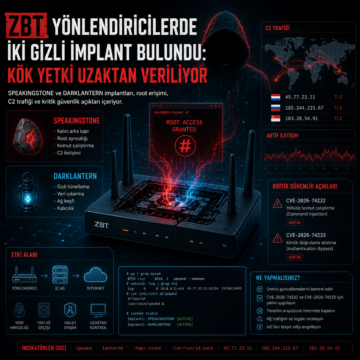
ZBT yönlendiricilerde SPEAKINGSTONE ve DARKLANTERN implantları, root erişimi, C2 trafiği ve CVE-2026-74232 ile CVE-2026-74233
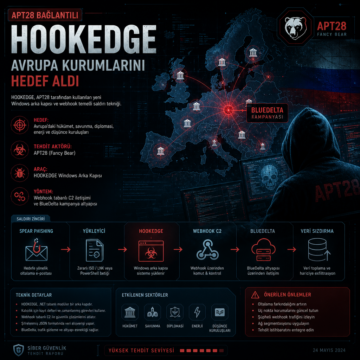
HOOKEDGE, APT28 ve BlueDelta kampanyası: Avrupa kurumlarını hedef alan yeni Windows arka kapısı ve webhook temelli saldırı tekniği