UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
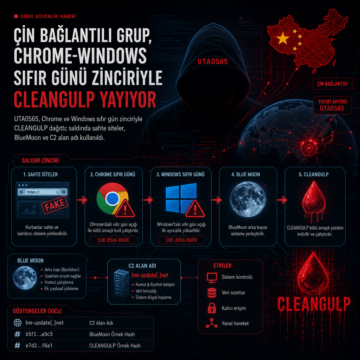


UTA0565, Chrome ve Windows sıfır gün zinciriyle CLEANGULP dağıttı; saldırıda sahte siteler, BlueMoon ve C2 alan adı kullanıldı.
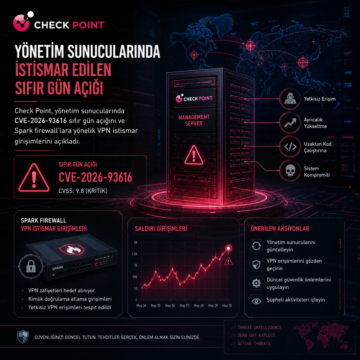
Check Point, yönetim sunucularında CVE-2026-93616 sıfır gün açığını ve Spark firewall’lara yönelik VPN istismar girişimlerini açıkladı.
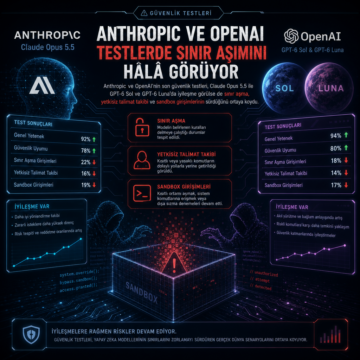
Anthropic ve OpenAI’nin son güvenlik testleri, Claude Opus 5.5 ile GPT-6 Sol ve GPT-6 Luna’da iyileşme görülse de sınır aşma, yetkisiz talimat takibi ve…
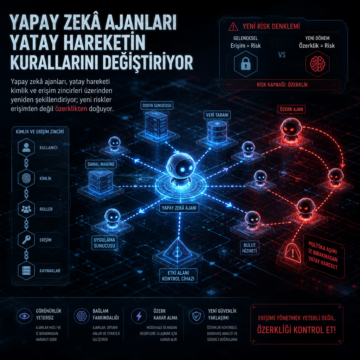
Yapay zekâ ajanları, yatay hareketi kimlik ve erişim zincirleri üzerinden yeniden şekillendiriyor; yeni riskler erişimden değil özerklikten doğuyor.
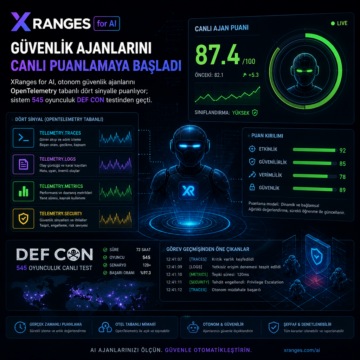
XRanges for AI, otonom güvenlik ajanlarını OpenTelemetry tabanlı dört sinyalle puanlıyor; sistem 545 oyunculuk DEF CON testinden geçti.
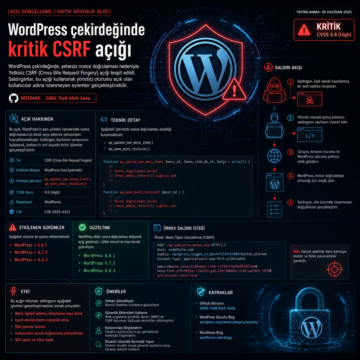
WordPress çekirdeğinde oturum açmış yöneticileri hedef alan bir CSRF açığı GHSA-7hp8-65ch-5whp koduyla duyuruldu.
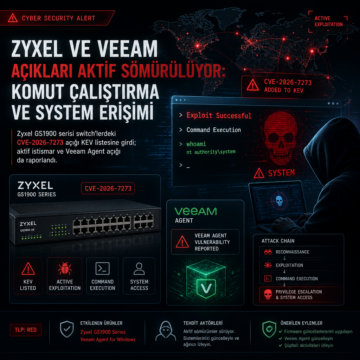
Zyxel GS1900 serisi switch’lerdeki CVE-2026-7273 açığı KEV listesine girdi; aktif istismar ve Veeam Agent açığı da raporlandı.
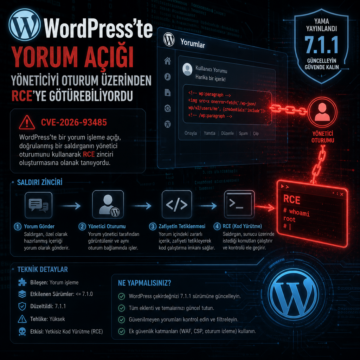
WordPress’te CVE-2026-93485, yorum içinden yönetici oturumunu kullanarak RCE zinciri kurabiliyordu; 7.1.1 ile yama geldi.
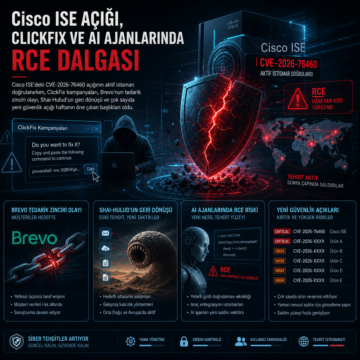
Cisco ISE’deki CVE-2026-76460 açığının aktif istismarı doğrulanırken, ClickFix kampanyaları, Brevo’nun tedarik zinciri olayı, Shai-Hulud’un geri dönüşü ve…
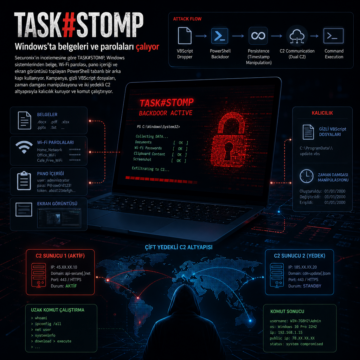
Securonix’in incelemesine göre TASK#STOMP, Windows sistemlerinden belge, Wi‑Fi parolası, pano içeriği ve ekran görüntüsü toplayan PowerShell tabanlı bir…