Star Blizzard, sahte etkinlik davetleriyle ocak ayından bu yana 100’den fazla kurumu hedef aldı.
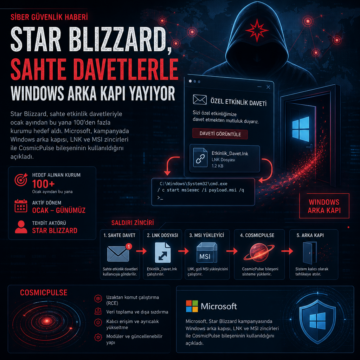


Star Blizzard, sahte etkinlik davetleriyle ocak ayından bu yana 100’den fazla kurumu hedef aldı.
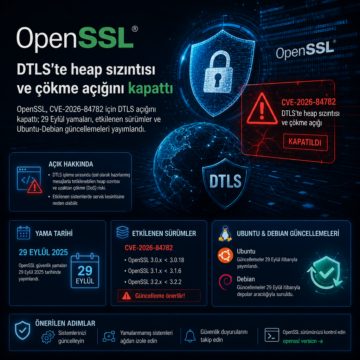
OpenSSL, CVE-2026-84782 için DTLS açığını kapattı; 29 Eylül yamaları, etkilenen sürümler ve Ubuntu-Debian güncellemeleri yayımlandı.
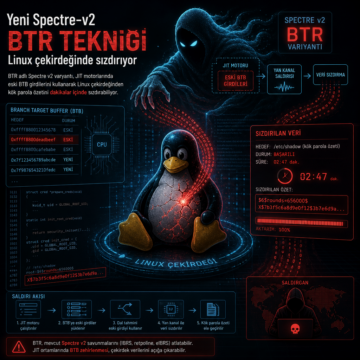
BTR adlı Spectre v2 varyantı, JIT motorlarında eski BTB girdilerini kullanarak Linux çekirdeğinden kök parola özetini dakikalar içinde sızdırabiliyor.
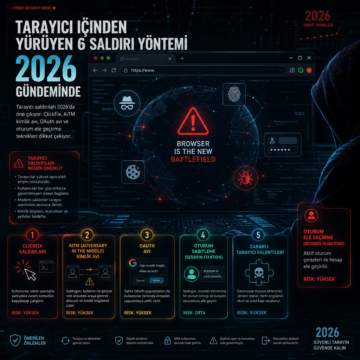
Tarayıcı saldırıları 2026’da öne çıkıyor: ClickFix, AiTM kimlik avı, OAuth avı ve oturum ele geçirme teknikleri dikkat çekiyor.
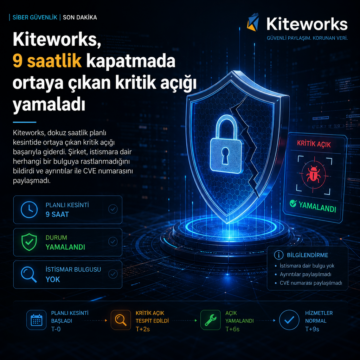
Kiteworks, dokuz saatlik planlı kesintide ortaya çıkan kritik açığı yamaladı; istismara dair bulgu yok, ayrıntılar ve CVE numarası paylaşılmadı.
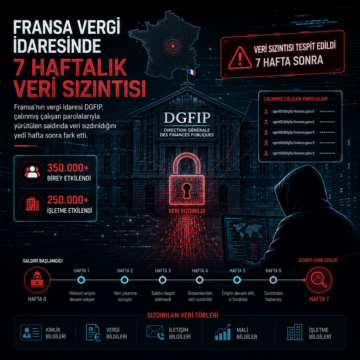
Fransa’nın vergi idaresi DGFIP, çalınmış çalışan parolalarıyla yürütülen saldırıda veri sızdırıldığını yedi hafta sonra fark etti.
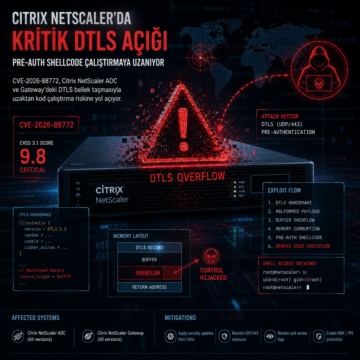
CVE-2026-88772, Citrix NetScaler ADC ve Gateway’deki DTLS bellek taşmasıyla uzaktan kod çalıştırma riskine yol açıyor.
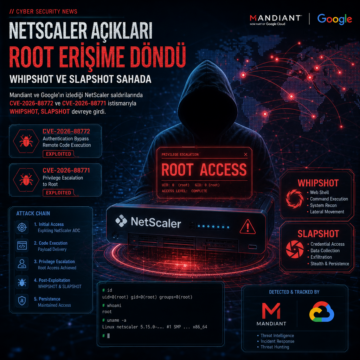
Mandiant ve Google’ın izlediği NetScaler saldırılarında CVE-2026-88772 ve CVE-2026-88771 istismarıyla WHIPSHOT, SLAPSHOT devreye girdi.
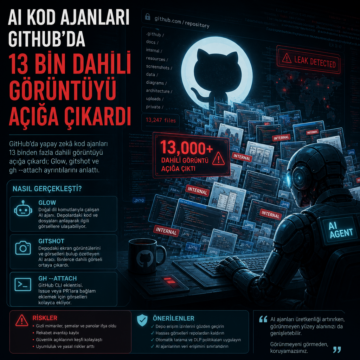
GitHub’da yapay zekâ kod ajanları 13 binden fazla dahili görüntüyü açığa çıkardı; Glow, gitshot ve gh --attach ayrıntılarını anlattı.
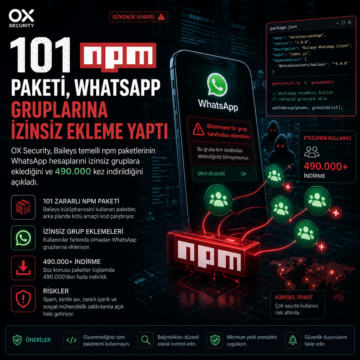
OX Security, Baileys temelli npm paketlerinin WhatsApp hesaplarını izinsiz gruplara eklediğini ve 490.000 kez indirildiğini açıkladı.