GitLab, CVE-2026-90970 kodlu kritik AI Gateway açığını yamaladı; yalnız kendi gateway’ini yönetenler 19.2.4, 19.3.2 ve 19.4.1’e geçmeli.
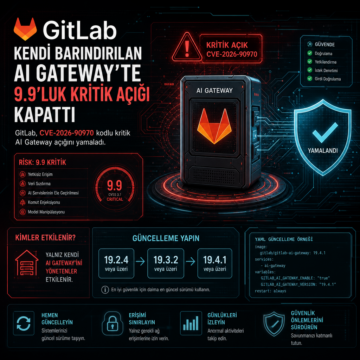


GitLab, CVE-2026-90970 kodlu kritik AI Gateway açığını yamaladı; yalnız kendi gateway’ini yönetenler 19.2.4, 19.3.2 ve 19.4.1’e geçmeli.
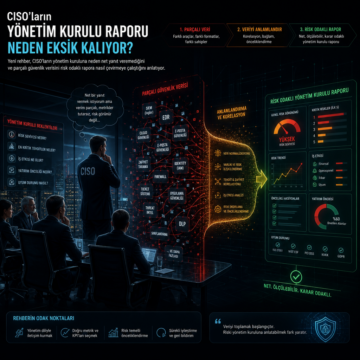
Yeni rehber, CISO’ların yönetim kuruluna neden net yanıt veremediğini ve parçalı güvenlik verisini risk odaklı rapora nasıl çevirmeye çalıştığını…
OpenAI, hassas bilgi paylaşımı gerekçesiyle üç güvenlik araştırmacısını işten çıkardı; şirket aynı dönemde ajan faaliyetlerini de inceliyor.
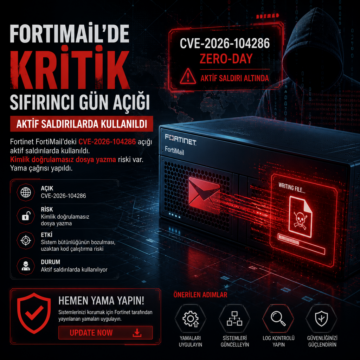
Fortinet FortiMail’deki CVE-2026-104286 açığı aktif saldırılarda kullanıldı. Kimlik doğrulamasız dosya yazma riski var, yama çağrısı yapıldı.
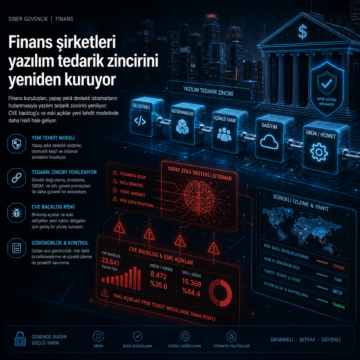
Finans kuruluşları, yapay zekâ destekli istismarların hızlanmasıyla yazılım tedarik zincirini yeniliyor; CVE backlog’u ve eski açıklar yeni tehdit…
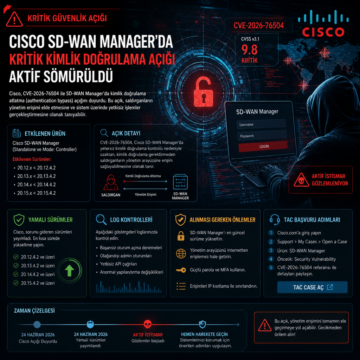
Cisco, CVE-2026-76504 ile SD-WAN Manager açığını duyurdu; aktif istismar, yamalı sürümler, log kontrolleri ve TAC başvuru adımları açıklandı.
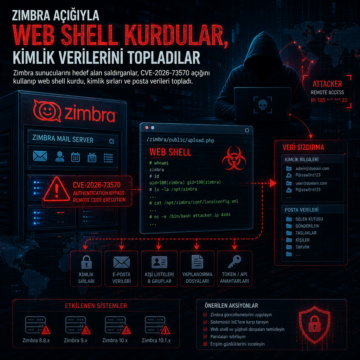
Zimbra sunucularını hedef alan saldırganlar, CVE-2026-73570 açığını kullanıp web shell kurdu, kimlik sırları ve posta verileri topladı.
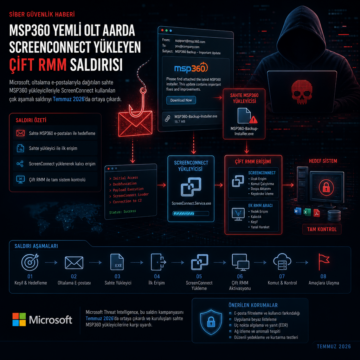
Microsoft, oltalama e-postalarıyla dağıtılan sahte MSP360 yükleyicileriyle ScreenConnect kullanılan çok aşamalı saldırıyı Temmuz 2026’da ortaya çıkardı.
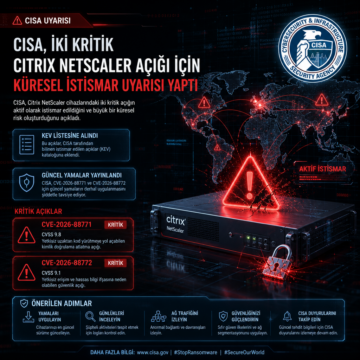
CISA, Citrix NetScaler açıklarını KEV listesine aldı ve CVE-2026-88771 ile CVE-2026-88772 için güncel yamaları duyurdu.
Citrix NetScaler açıkları yeniden gündemde: watchTowr, yamalanmamış iki RCE açığının istismar edildiğini ve Citrix’in yanıt vermediğini bildirdi.