ClickFix ve özel GPT kampanyası: Huntress, ChatGPT Custom GPT üzerinden yayılan saldırıda en az 40 kullanıcının RAT ile enfekte olduğunu bildirdi.
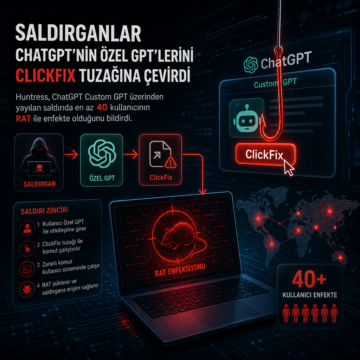


ClickFix ve özel GPT kampanyası: Huntress, ChatGPT Custom GPT üzerinden yayılan saldırıda en az 40 kullanıcının RAT ile enfekte olduğunu bildirdi.
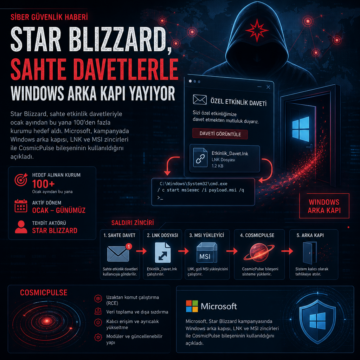
Star Blizzard, sahte etkinlik davetleriyle ocak ayından bu yana 100’den fazla kurumu hedef aldı.
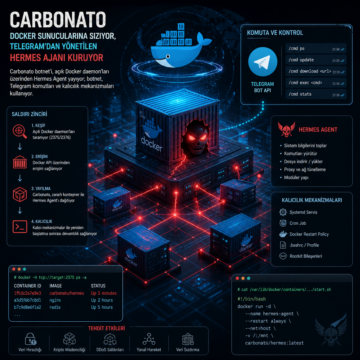
Carbonato botnet’i açık Docker daemon’ları üzerinden Hermes Agent yayıyor; botnet, Telegram komutları ve kalıcılık mekanizmaları kullanıyor.
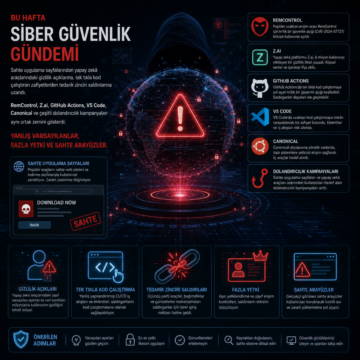
Bu hafta siber güvenlik gündemi, sahte uygulama sayfalarından yapay zekâ araçlarındaki gizlilik açıklarına, tek tıkla kod çalıştıran zafiyetlerden tedarik…
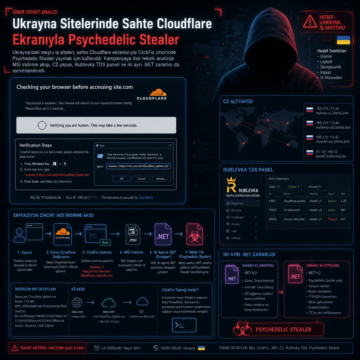
Ukrayna’daki meşru iş siteleri sahte Cloudflare ekranlarıyla ClickFix zincirinde Psychedelic Stealer yaymak için kullanıldı; kampanyaya dair teknik…
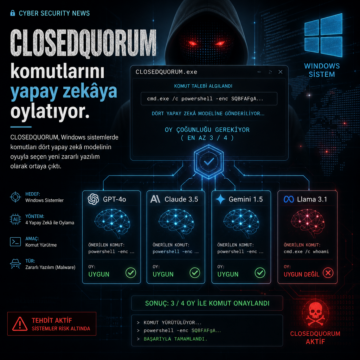
CLOSEDQUORUM, Windows sistemlerde komutları dört yapay zekâ modelinin oyuyla seçen yeni zararlı yazılım olarak ortaya çıktı.
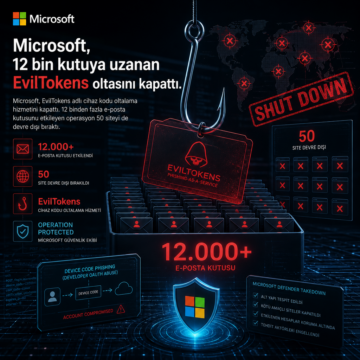
Microsoft, EvilTokens adlı cihaz kodu oltalama hizmetini kapattı. 12 binden fazla e-posta kutusunu etkileyen operasyon 50 siteyi de devre dışı bıraktı.
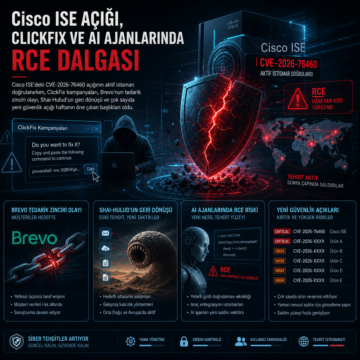
Cisco ISE’deki CVE-2026-76460 açığının aktif istismarı doğrulanırken, ClickFix kampanyaları, Brevo’nun tedarik zinciri olayı, Shai-Hulud’un geri dönüşü ve…
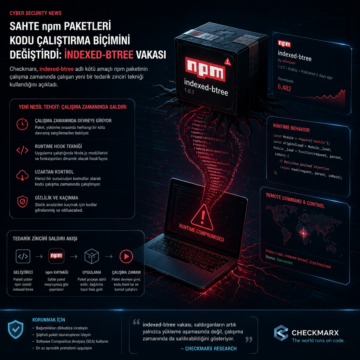
Checkmarx, indexed-btree adlı kötü amaçlı npm paketinin çalışma zamanında çalışan yeni bir tedarik zinciri tekniği kullandığını açıkladı.
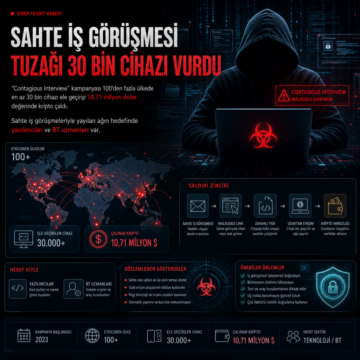
Contagious Interview kampanyası 100’den fazla ülkede en az 30 bin cihazı ele geçirip 10,71 milyon dolar değerinde kripto çaldı.