CyberXero kampanyasında Claude Code destekli otomasyonla Cobalt Strike birleştirildi, Ukrayna’ya ait 628 binden fazla kayıt çalındı.
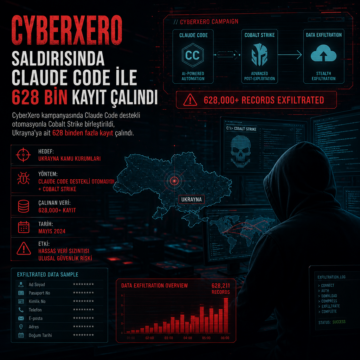


CyberXero kampanyasında Claude Code destekli otomasyonla Cobalt Strike birleştirildi, Ukrayna’ya ait 628 binden fazla kayıt çalındı.
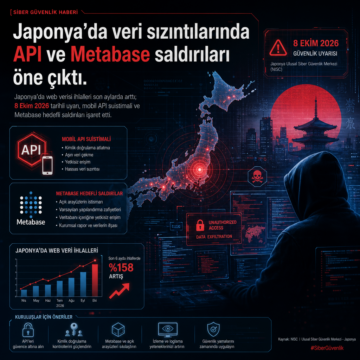
Japonya’da web verisi ihlalleri son aylarda arttı; 8 Ekim 2026 tarihli uyarı, mobil API suistimali ve Metabase hedefli saldırıları işaret etti.
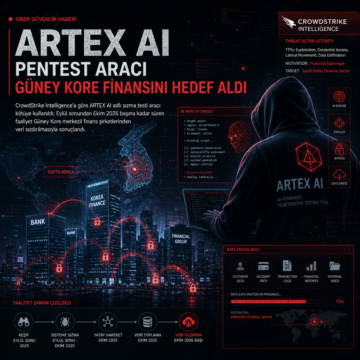
CrowdStrike Intelligence’a göre ARTEX AI adlı sızma testi aracı kötüye kullanıldı; Eylül sonundan Ekim 2026 başına kadar süren faaliyet Güney Kore…
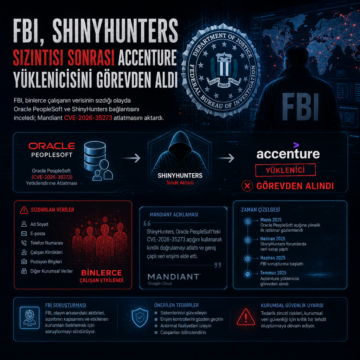
FBI, binlerce çalışanın verisinin sızdığı olayda Oracle PeopleSoft ve ShinyHunters bağlantısını inceledi; Mandiant CVE-2026-35273 atlatmasını aktardı.
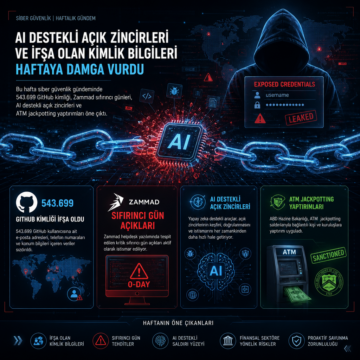
Bu hafta siber güvenlik gündeminde 543.699 GitHub kimliği, Zammad sıfırıncı günleri, AI destekli açık zincirleri ve ATM jackpotting yaptırımları öne çıktı.
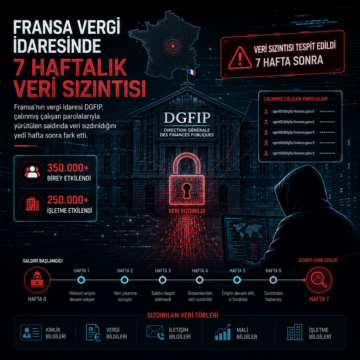
Fransa’nın vergi idaresi DGFIP, çalınmış çalışan parolalarıyla yürütülen saldırıda veri sızdırıldığını yedi hafta sonra fark etti.
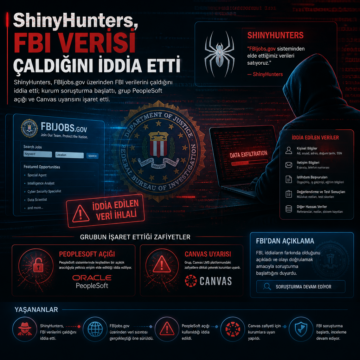
ShinyHunters, FBIjobs.gov üzerinden FBI verilerini çaldığını iddia etti; kurum soruşturma başlattı, grup PeopleSoft açığı ve Canvas uyarısını işaret etti.
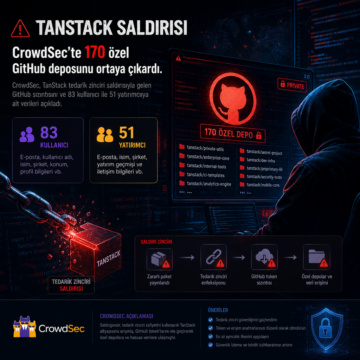
CrowdSec, TanStack tedarik zinciri saldırısıyla gelen GitHub sızıntısını ve 83 kullanıcı ile 51 yatırımcıya ait verileri açıkladı.
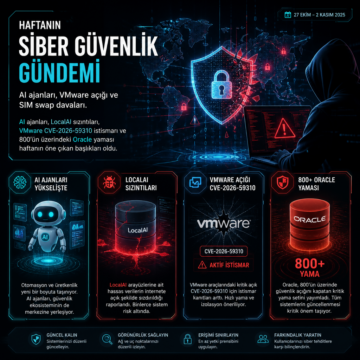
AI ajanları, LocalAI sızıntıları, VMware CVE-2026-59310 istismarı ve 800’ün üzerindeki Oracle yaması haftanın öne çıkan başlıkları oldu.
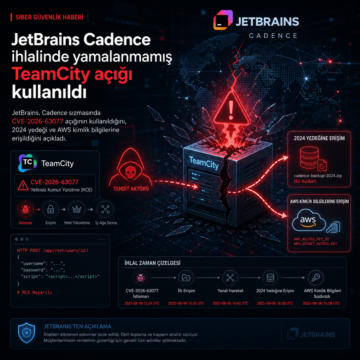
JetBrains, Cadence sızmasında CVE-2026-63077 açığının kullanıldığını, 2024 yedeği ve AWS kimlik bilgilerine erişildiğini açıkladı.