Marimo Notebook’ta CVE-2026-75149 açığı: 0.23.15 öncesi sürümler, MCP komutu enjeksiyonu ve CVSS 8.8 ile etkilendi.
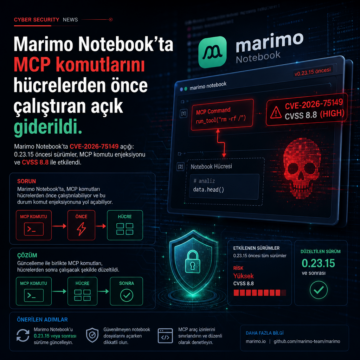


Marimo Notebook’ta CVE-2026-75149 açığı: 0.23.15 öncesi sürümler, MCP komutu enjeksiyonu ve CVSS 8.8 ile etkilendi.
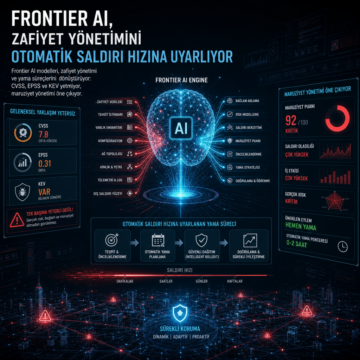
Frontier AI modelleri, zafiyet yönetimi ve yama süreçlerini dönüştürüyor: CVSS, EPSS ve KEV yetmiyor, maruziyet yönetimi öne çıkıyor.
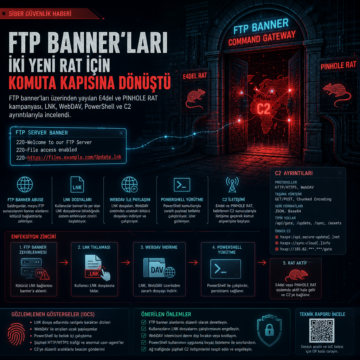
FTP banner’ları üzerinden yayılan E4del ve PINHOLE RAT kampanyası, LNK, WebDAV, PowerShell ve C2 ayrıntılarıyla incelendi.
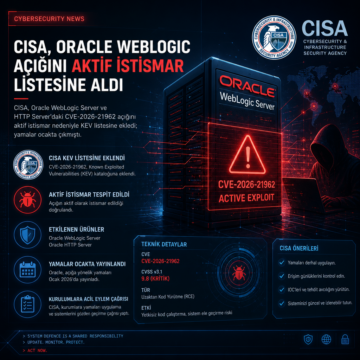
CISA, Oracle WebLogic ve HTTP Server’daki CVE-2026-21962 açığını aktif istismar nedeniyle KEV listesine ekledi; yamalar ocakta çıkmıştı.
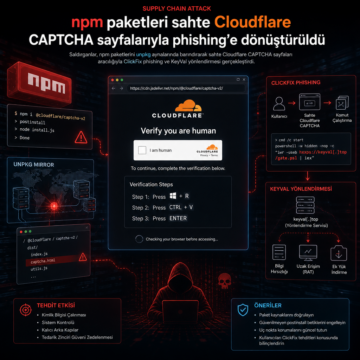
npm paketleri unpkg aynalarında sahte Cloudflare CAPTCHA sayfası için kullanıldı; saldırı ClickFix phishing ve KeyVal yönlendirmesine bağlandı.
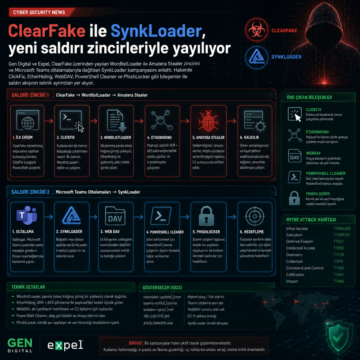
Gen Digital ve Expel, ClearFake üzerinden yayılan WordlistLoader ile Amatera Stealer zincirini ve Microsoft Teams oltalamalarıyla dağıtılan SynkLoader…
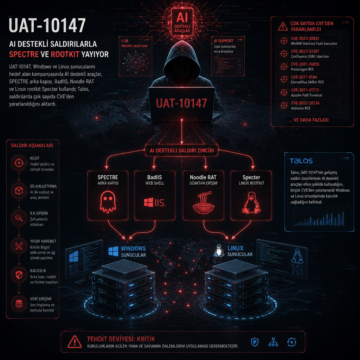
UAT-10147, Windows ve Linux sunucularını hedef alan kampanyasında AI destekli araçlar, SPECTRE arka kapısı, BadIIS, Noodle RAT ve Linux rootkit Specter…
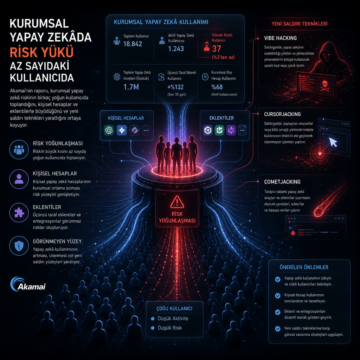
Akamai’nin raporu, kurumsal yapay zekâ riskinin birkaç yoğun kullanıcıda toplandığını, kişisel hesaplar ve eklentilerle büyüdüğünü ve Vibe Hacking…
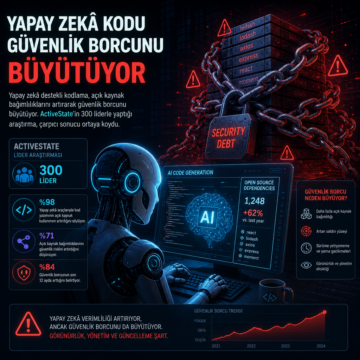
Yapay zekâ kodlama, açık kaynak bağımlılıklarını artırarak güvenlik borcunu büyütüyor; ActiveState’in 300 liderli araştırması bunu ölçtü.
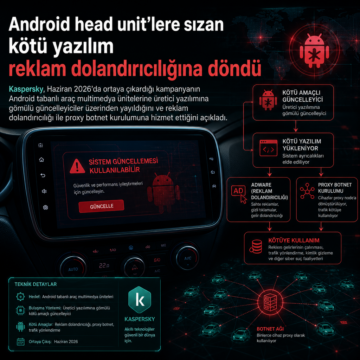
Kaspersky, Haziran 2026’da ortaya çıkardığı kampanyanın Android tabanlı araç multimedya ünitelerine üretici yazılımına gömülü güncelleyiciler üzerinden…