Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.
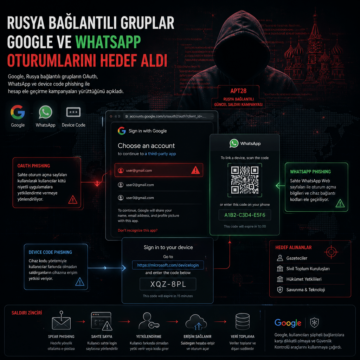


Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.
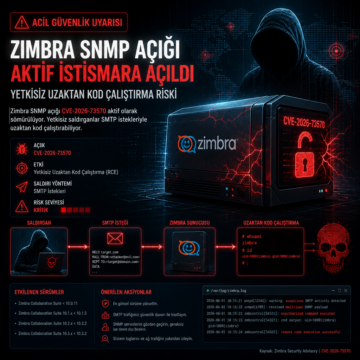
Zimbra SNMP açığı CVE-2026-73570 aktif olarak sömürülüyor. Yetkisiz saldırganlar SMTP istekleriyle uzaktan kod çalıştırabiliyor.

SilkParasite, Orta Asya’daki kamu kurumlarını hedef alan ve beşi yeni yedi RAT ailesi kullanan bir operasyonla öne çıktı.

Firefox mağazasında yayımlanan 40 zararlı Web3 eklentisi, cüzdan sırlarını topladı; 77 eklentilik kampanya Mart 2026’dan beri sürüyor.

Ransom Busters adıyla hareket eden grubun, fidye yazılımı kurbanlarından 20 bin ile 60 bin dolar arasında ödeme talep ettiği ve çalıntı verileri silmeyi…

Cavern ya da Cav3rn, DNS sorguları ve Google Apps Script üzerinden haberleşen yeni modülle genişledi.

CTM360, işe alım temalı BitB oltalama kampanyasında iki ayda 3 binden fazla sahte URL üretildiğini ve kurumsal hesapların hedef alındığını açıkladı.

Gunra fidye yazılımı, Fortinet ve Schneider Electric açıklarını kullanarak ağlara sızıyor; 51 kurbanın listelendiği kampanyada çifte şantaj uygulanıyor.

Microsoft 365 hesaplarını hedef alan yeni oltalama kampanyası, sesli mesaj temalı e-postalar, altı aşamalı yönlendirme zinciri ve residential proxy’lerle yürütülüyor. Arctic Wolf, saldırıların ABD, Kanada ve Avrupa’daki birçok sektörü etkilediğini, oturumların yaklaşık sekiz saatlik aralıklarla otomatik olarak yenilendiğini ve maaş ile İK yazışmalarının toplandığını aktardı.

DOUBLECUP adlı yeraltı servisi, ClickFix kandırmacalarıyla tarayıcı önbelleğine gizlenen PNG dosyaları üzerinden CountLoader ve DeviceManager RAT dağıttı. Kampanya, lisans paneli, Telegram botu, sahte CRM giriş sayfaları ve çevresel anahtarlama ile hem Windows hem macOS hedeflerini vuruyor.