Microsoft, Silver Fox kampanyasında sahte yükleyicilerin Windows Update ve Defender korumalarını aşarak çok sayıda sektörü hedef aldığını açıkladı.
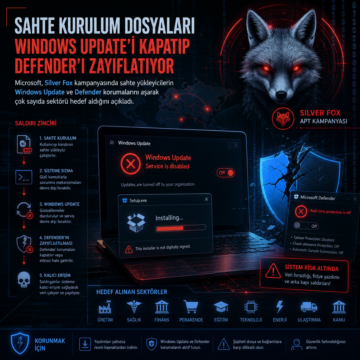


Microsoft, Silver Fox kampanyasında sahte yükleyicilerin Windows Update ve Defender korumalarını aşarak çok sayıda sektörü hedef aldığını açıkladı.
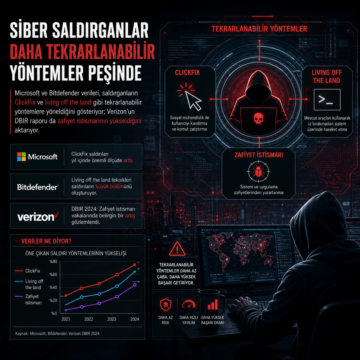
Microsoft ve Bitdefender verileri, saldırganların ClickFix ve living off the land gibi tekrarlanabilir yöntemlere yöneldiğini gösteriyor; Verizon’un DBIR…
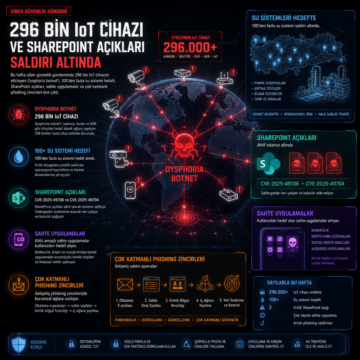
Bu hafta siber güvenlik gündeminde 296 bin IoT cihazını etkileyen Dysphoria botnet’i, 100’den fazla su sistemi hedefi, SharePoint açıkları, sahte…
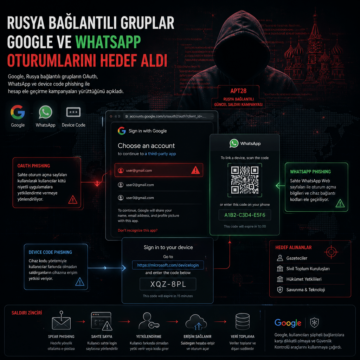
Google, Rusya bağlantılı grupların OAuth, WhatsApp ve device code phishing ile hesap ele geçirme kampanyaları yürüttüğünü açıkladı.
Microsoft, Entra ID’de CVSS 10.0 puanlı CVE-2026-69836 uzaktan kod çalıştırma açığını kapattığını açıkladı.

Microsoft, MacSync Stealer ile bağlantılı 30’dan fazla dönen alan adını yayımladı.

Copilot Personal’daki CoSnitch açıkları, tek tıkla bağlı servislerden veri sızdırma ve kalıcı bellek yazımı riski doğurdu; CVE-2026-24301 duyuruldu.

CISA, Apple macOS, Microsoft SharePoint, Broadcom VMware vCenter ve Microsoft IKE Service Extensions’ı etkileyen dört kritik açığı KEV kataloğuna ekledi.

CVE-2026-55040 açığına ait PoC kodu yayımlandıktan sonra SharePoint sistemlerine yönelik kimlik doğrulama atlatma saldırıları başladı.

Microsoft Defender for Windows'taki CVE-2026-50656 açığı için ShieldBreak PoC yayımlandı; Microsoft 421 güvenlik açığını daha yamaladı.