Üç ayrı Ivanti Connect Secure açığı zincirlenerek kimlik doğrulaması olmadan root erişimi elde edildi. CVE-2026-111357 için NVD kaydı da yayımlandı.
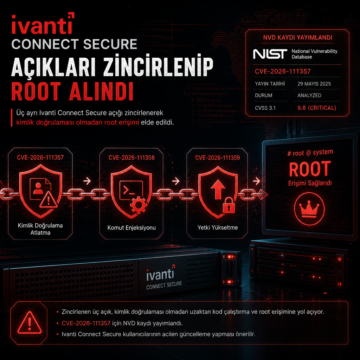


Üç ayrı Ivanti Connect Secure açığı zincirlenerek kimlik doğrulaması olmadan root erişimi elde edildi. CVE-2026-111357 için NVD kaydı da yayımlandı.
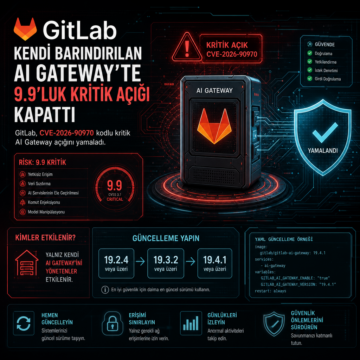
GitLab, CVE-2026-90970 kodlu kritik AI Gateway açığını yamaladı; yalnız kendi gateway’ini yönetenler 19.2.4, 19.3.2 ve 19.4.1’e geçmeli.
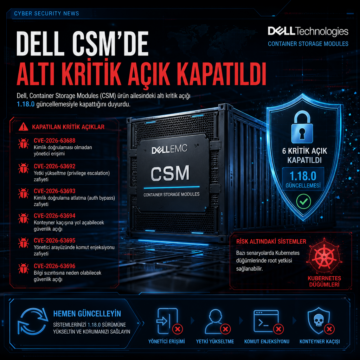
Dell, Container Storage Modules (CSM) ürün ailesindeki altı kritik açığı 1.18.0 güncellemesiyle kapattığını duyurdu.
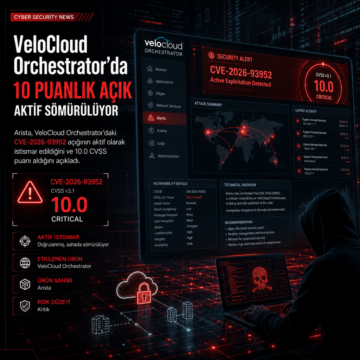
Arista, VeloCloud Orchestrator’daki CVE-2026-93952 açığının aktif olarak istismar edildiğini ve 10.0 CVSS puanı aldığını açıkladı.
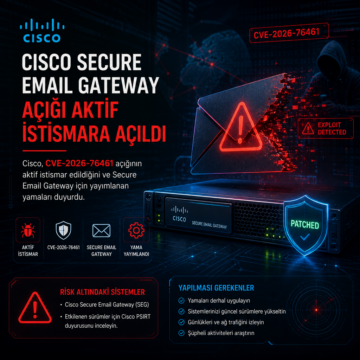
Cisco, CVE-2026-76461 açığının aktif istismar edildiğini ve Secure Email Gateway için yayımlanan yamaları duyurdu.
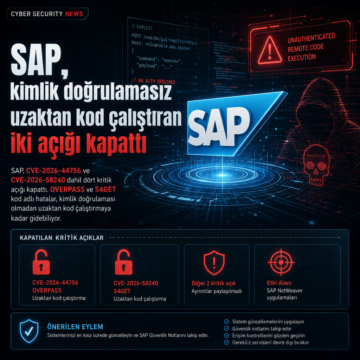
SAP, CVE-2026-44756 ve CVE-2026-58240 dahil dört kritik açığı kapattı.
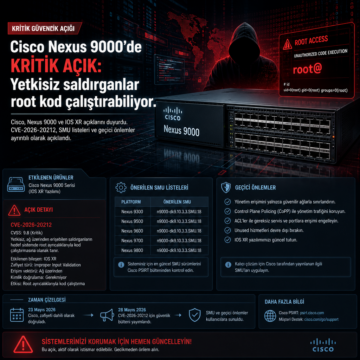
Cisco, Nexus 9000 ve IOS XR açıklarını duyurdu; CVE-2026-20212, SMU listeleri ve geçici önlemler ayrıntılı olarak açıklandı.
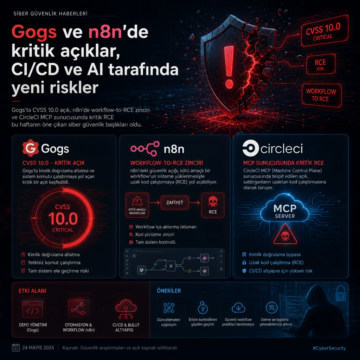
Gogs’ta CVSS 10.0 açık, n8n’de workflow-to-RCE zinciri ve CircleCI MCP sunucusunda kritik RCE bu haftanın öne çıkan siber güvenlik başlıkları oldu.
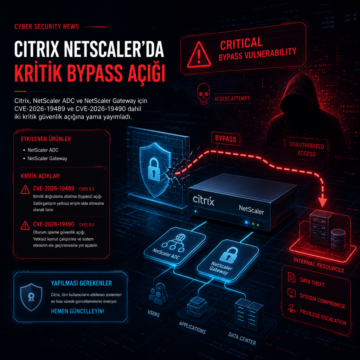
Citrix, NetScaler ADC ve NetScaler Gateway için CVE-2026-19489 ve CVE-2026-19490 dahil iki kritik güvenlik açığına yama yayımladı.
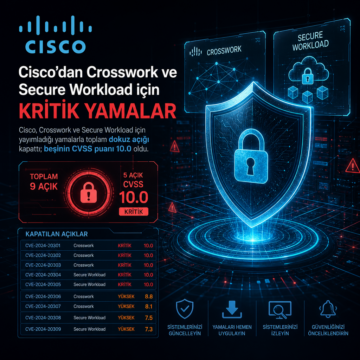
Cisco, Crosswork ve Secure Workload için yayımladığı yamalarla toplam dokuz açığı kapattı; beşinin CVSS puanı 10.0 oldu.